



Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

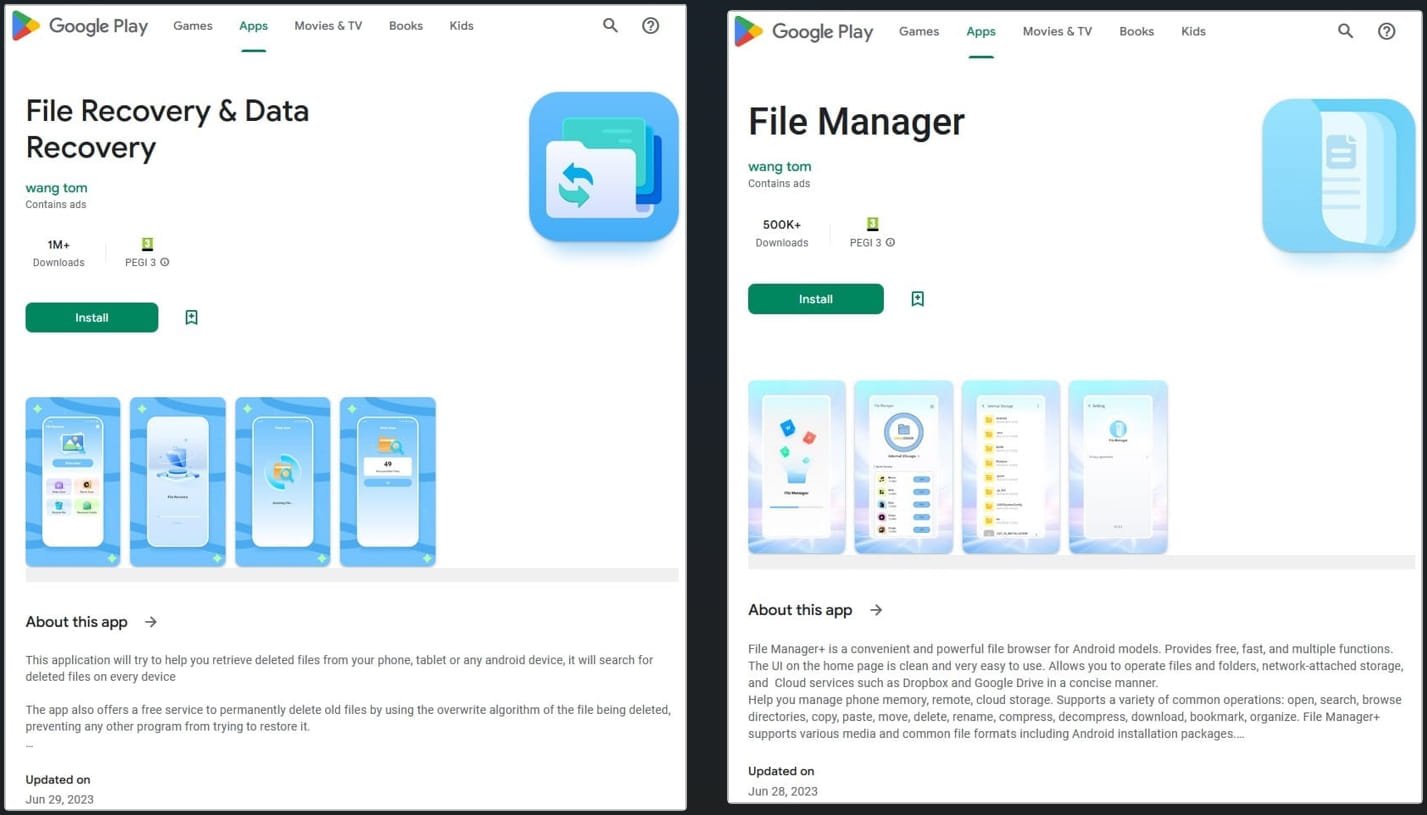
В официальном магазине Google Play Store нашли два подозрительных приложения, прикидывающихся файловыми менеджерами. Особенность этого софта в том, что он собирает слишком много пользовательских данных и отправляет их в Китай.

Из Play Store программы загрузили более 1,5 млн владельцев устройств на Android. Автор у приложений один. После установки они могут запускаться без взаимодействия с пользователем и воровать конфиденциальные сведения.

Несмотря на то что Google получила информацию о злонамеренных программах, удалять их из магазина не спешили. Какое-то время обе были доступны для загрузки и установки, однако сейчас их, судя по всему, уже удалили.


Первое приложение называется «File Recovery & Data Recovery», на устройстве оно именуется «com.spot.music.filedate». Его установили более миллиона пользователей. У второй программы — «File Manager» (на устройстве — «com.file.box.master.gkd») — цифры чуть скромнее: всего чуть более 500 тыс. установок.

По словам специалистов компании Pradeo, обративших внимание на вредоносный софт, пользователей может ввести в заблуждение пометка «данные не собираются» в Google Play Store. На деле же происходит ровно обратное.

В отчёте Pradeo перечисляются сведения, которые приложения вытаскивают с пользовательских устройств:

  • Список контактов, подключённые имейл-аккаунты и соцсети.
  • Медиафайлы (изображения и видео).
  • Данные геолокации в режиме реального времени.
  • Код страны мобильного устройства.
  • Имя оператора.
  • Код сим-карты.
  • Версия операционной системы.
  • Модель смартфона.
Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru