



Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

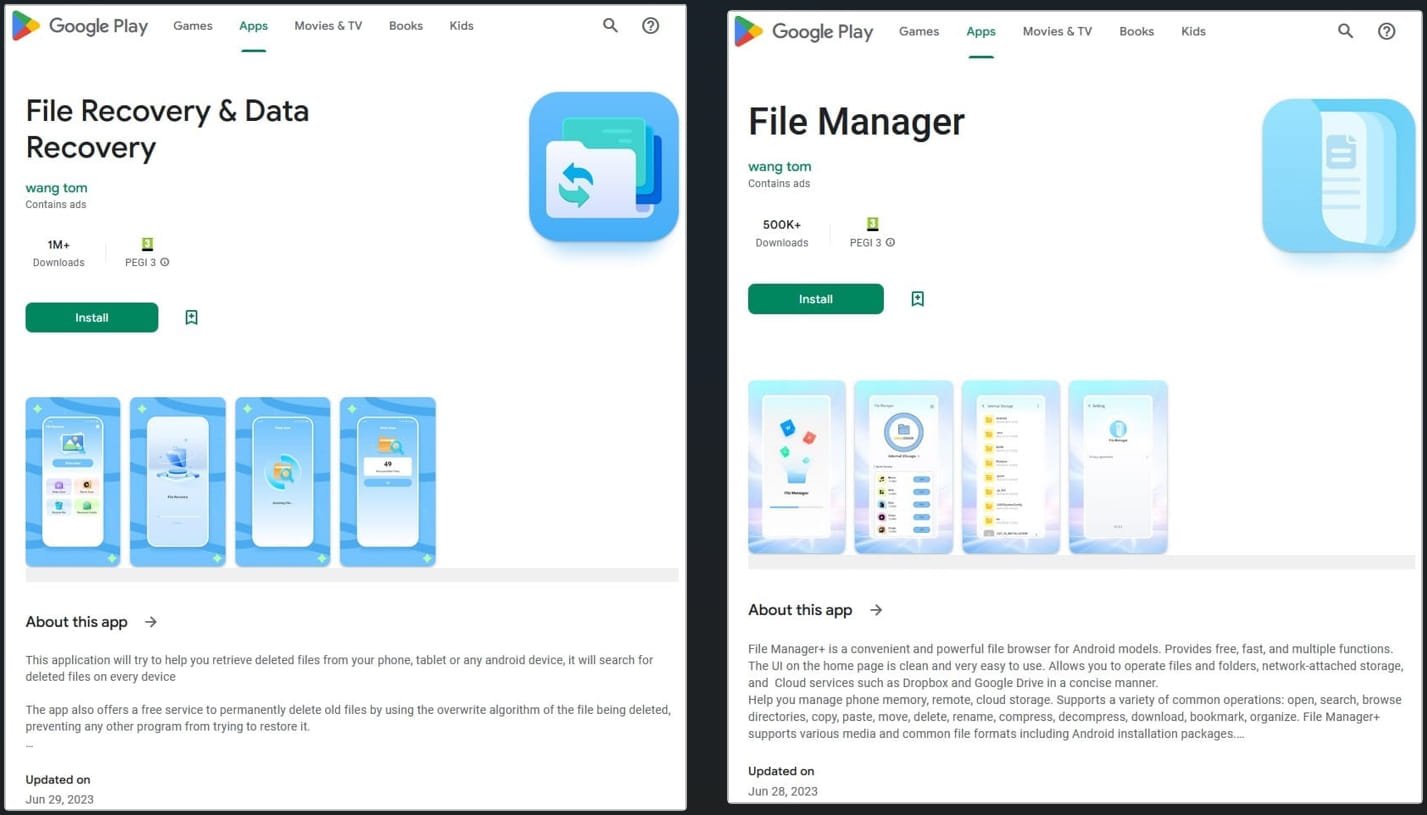
В официальном магазине Google Play Store нашли два подозрительных приложения, прикидывающихся файловыми менеджерами. Особенность этого софта в том, что он собирает слишком много пользовательских данных и отправляет их в Китай.

Из Play Store программы загрузили более 1,5 млн владельцев устройств на Android. Автор у приложений один. После установки они могут запускаться без взаимодействия с пользователем и воровать конфиденциальные сведения.

Несмотря на то что Google получила информацию о злонамеренных программах, удалять их из магазина не спешили. Какое-то время обе были доступны для загрузки и установки, однако сейчас их, судя по всему, уже удалили.


Первое приложение называется «File Recovery & Data Recovery», на устройстве оно именуется «com.spot.music.filedate». Его установили более миллиона пользователей. У второй программы — «File Manager» (на устройстве — «com.file.box.master.gkd») — цифры чуть скромнее: всего чуть более 500 тыс. установок.

По словам специалистов компании Pradeo, обративших внимание на вредоносный софт, пользователей может ввести в заблуждение пометка «данные не собираются» в Google Play Store. На деле же происходит ровно обратное.

В отчёте Pradeo перечисляются сведения, которые приложения вытаскивают с пользовательских устройств:

  • Список контактов, подключённые имейл-аккаунты и соцсети.
  • Медиафайлы (изображения и видео).
  • Данные геолокации в режиме реального времени.
  • Код страны мобильного устройства.
  • Имя оператора.
  • Код сим-карты.
  • Версия операционной системы.
  • Модель смартфона.
Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru