



Новый Android-троян Fluhorse ворует СМС для перехвата 2FA-кодов

Новый Android-троян Fluhorse ворует СМС для перехвата 2FA-кодов

Новый Android-троян Fluhorse ворует СМС для перехвата 2FA-кодов

По словам Fortinet, объявившийся в мае Android-зловред создан с помощью SDK Flutter, что сильно затрудняет анализ. Новейший образец Fluhorse, изученный экспертами, использует также упаковщик для сокрытия вредоносной полезной нагрузки.

Набор инструментов Flutter с открытым исходным кодом позволяет на основе одних и тех же исходников выстраивать приложения, совместимые с Android, iOS, Linux, Windows. Реверс-инжиниринг таких программ затруднителен, и аналитики обычно воспринимают их как черный ящик.

Вирусописатели ценят эти свойства Flutter, но обычно используют его для создания элементов кросс-платформенного UI, поэтому сам зловред легко поддается анализу. Троян Fluhorse, как оказалось, — редкое исключение: его вредоносные компоненты встроены непосредственно в Flutter-код.

Майские семплы Fluhorse, по данным Fortinet, не использовали обфускацию либо сжатие. В этом месяце исследователям попался запакованный исполняемый файл. Зловред маскировался под легитимное приложение для контроля расходов на платных дорогах, популярное в Юго-Восточной Азии.

После запуска вредонос пытается выманить у жертвы и украсть учетные данные, а также ворует одноразовые коды 2FA: отслеживает входящие СМС-сообщения и пересылает их на свой сервер. Для распространения трояна обычно используются имейл-рассылки; на его счету уже более 100 тыс. загрузок.

Текущая версия Fluhorse (уровень детектирования 24/65 на момент анализа) была впервые загружена на VirusTotal 11 июня. Она отдается в виде APK-файла с сайта hxxps://fasd1[.]oss-ap-southeast-1.aliyuncs.com; обращения к нему из Азии, по данным телеметрии, наблюдаются с 12 июня.

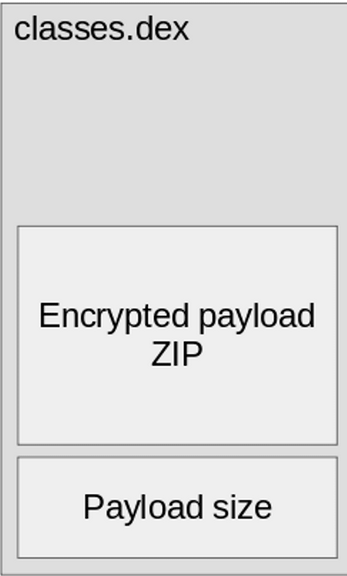
Полезная нагрузка зашифрована (AES-128-CBC), архивирована, и итог обработан упаковщиком.


После установки в систему пейлоад загружает Flutter-приложение, которое при запуске запрашивает разрешения для мониторинга входящих СМС. Прослушка осуществляется в фоновом режиме, с этой целью зловреду придан Dart Telephony — легитимный Flutter-плагин с открытым исходным кодом.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru