



Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

В ходе разбора вредоносной кампании аналитики из CloudSEK обнаружили нового Java-вредоноса для Android. Оказалось, что злоумышленники почти год используют DogeRAT в атаках, распространяя его под видом легитимного софта.

Расследование вывило более тысячи поддельных приложений различного профиля — по большей части банковских и игровых. Среди них встречаются такие фальшивки, как Opera Mini, мифический Android VulnScan, ChatGPT, а также премиум-версии клиентов YouTube и Netflix.

Зловред, способный обеспечить контроль над зараженным устройством, рекламируется как MaaS (Malware-as-a-Service, как услуга) в двух телеграм-каналах. Он умеет воровать контакты жертвы, ее СМС и учетки онлайн-банкинга, совершать несанкционированные платежи, рассылать спам, модифицировать файлы, делать фотоснимки с помощью встроенной камеры.

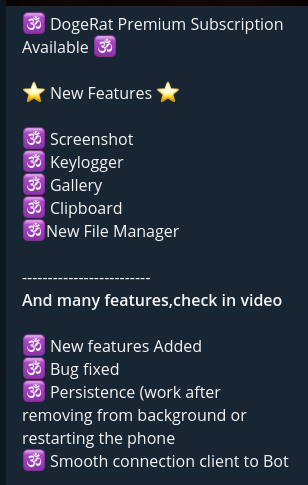
Премиум-подписка позволяет расширить функциональность DogeRAT:


Автор Android-вредоноса также создал свой репозиторий на GitHub со списком заявленных функций и демороликом. Там сказано, что использование RAT в противозаконных и неэтичных целях не приветствуется, и ответственность в таких случаях несет сам пользователь.

При установке троян запрашивает множество разрешений: доступ к журналам звонков, возможность аудиозаписи, чтения СМС и медиафайлов и т. п. Украденные данные выводятся в Telegram, где имеется бот, работающий как C2. Большинство жертвы DogeRAT, по данным экспертов, проживают в Индии, хотя вредоносная кампания имеет глобальный охват.

Похожий Android-зловред, AhRAT, недавно объявился в Google Play Store. Многофункциональный троян Rasket, изученный в Kaspersky, тоже умеет делать банковские переводы от имени жертвы, но предпочитает воровать информацию ради получения выкупа.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru