



GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

Пользователей GitHub.com предупреждают о смене закрытого ключа RSA, который используется для защиты Git-операций, выполняемых через SSH. Причиной замены является его компрометация: секрет кратковременно был доступен в публичном репозитории, куда попал по недосмотру.

Меры предосторожности были приняты сегодня, 24 марта, в 05:00 UTC (в восемь утра по Москве). В противном случае злоумышленники смогли бы сымитировать хостинг-сервис или отслеживать операции юзеров, использующих SSH.

«Данный ключ не предоставляет доступ к инфраструктуре GitHub или клиентским данным, — пояснил глава ИБ-службы хостера Майк Хэнли (Mike Hanley). — Изменения коснутся лишь Git-операций, выполняемых по SSH с использованием RSA».

Входящий веб-трафик GitHub.com и Git-операции через HTTP не затронуты. Те, кто использует ключи ECDSA и Ed25519, изменений не заметят, и никаких действий от них не потребуется.

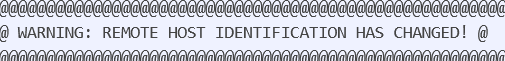
В тех случаях, когда при подключении к сайту по SSH отображается такое сообщение, следует удалить прежний ключ RSA и добавить новый:


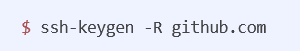
Для удаления ключа нужно выполнить команду:


Добавить новый ключ можно, запустив автообновление, либо выполнить оба действия вручную. Успех будет сигнализировать следующий фингерпринт:


Работы по обновлению всех тегов еще не завершены, поэтому пользователи GitHub Actions, включившие опцию ssh-key, могут столкнуться с отказом actions/checkout. Свидетельств злонамеренного использования попавшего в паблик ключа не обнаружено.

По словам Хэнли, это случайный слив, а не результат компрометации систем GitHub либо клиентской информации, как два месяца назад. Тогда злоумышленникам удалось украсть сертификаты подписи кода для macOS-клиента GitHub и редактора Atom.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru