



GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

Пользователей GitHub.com предупреждают о смене закрытого ключа RSA, который используется для защиты Git-операций, выполняемых через SSH. Причиной замены является его компрометация: секрет кратковременно был доступен в публичном репозитории, куда попал по недосмотру.

Меры предосторожности были приняты сегодня, 24 марта, в 05:00 UTC (в восемь утра по Москве). В противном случае злоумышленники смогли бы сымитировать хостинг-сервис или отслеживать операции юзеров, использующих SSH.

«Данный ключ не предоставляет доступ к инфраструктуре GitHub или клиентским данным, — пояснил глава ИБ-службы хостера Майк Хэнли (Mike Hanley). — Изменения коснутся лишь Git-операций, выполняемых по SSH с использованием RSA».

Входящий веб-трафик GitHub.com и Git-операции через HTTP не затронуты. Те, кто использует ключи ECDSA и Ed25519, изменений не заметят, и никаких действий от них не потребуется.

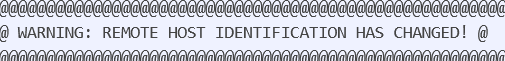
В тех случаях, когда при подключении к сайту по SSH отображается такое сообщение, следует удалить прежний ключ RSA и добавить новый:


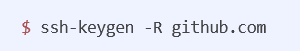
Для удаления ключа нужно выполнить команду:


Добавить новый ключ можно, запустив автообновление, либо выполнить оба действия вручную. Успех будет сигнализировать следующий фингерпринт:


Работы по обновлению всех тегов еще не завершены, поэтому пользователи GitHub Actions, включившие опцию ssh-key, могут столкнуться с отказом actions/checkout. Свидетельств злонамеренного использования попавшего в паблик ключа не обнаружено.

По словам Хэнли, это случайный слив, а не результат компрометации систем GitHub либо клиентской информации, как два месяца назад. Тогда злоумышленникам удалось украсть сертификаты подписи кода для macOS-клиента GitHub и редактора Atom.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru