



За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

Сегодня, 17 марта, в эфире AM Live прошла дискуссия на тему «Практика применения электронной подписи в России». Участники рассмотрели возможности использования ЭП для бизнеса, разобрали реальные кейсы, а также обсудили технические сложности настройки корпоративных устройств, выбора СЗКИ и ключевых носителей.

В качестве спикеров выступили эксперты КриптоПро, «Газинформсервис», «Актив», РТЛабс, «Тинькофф Банка» и Сбербанка.

Ключевые вопросы, включенные в программу:

  • Какие основные принципы использования ЭП в России в 2023 году?
  • Что нужно для начала работы с электронной подписью, и сколько это стоит?
  • Как безопасно хранить ключи электронной подписи?
  • Как будут меняться сценарии применения ЭП в ближайшие 2-3 года?

В ходе онлайн-конференции также была озвучена интересная статистика. Так, в настоящее время в России работают 47 аккредитованных УЦ, выдающих сертификаты электронной подписи. В прошлом году они совокупно выдали 12,1 млн сертификатов; к концу года число таких регистраций в ЕСИА (с 2020 года) составило 17,5 миллиона.

По данным ФНС России, в 2022 году через операторов электронного документооборота прошло 1,5 млрд документов, большинство из них было снабжено усовершенствованной квалифицированной подписью (УКЭП). Налоговики также зафиксировали 900 млн счетов-фактур в электронном виде — все с подписью УКЭП.

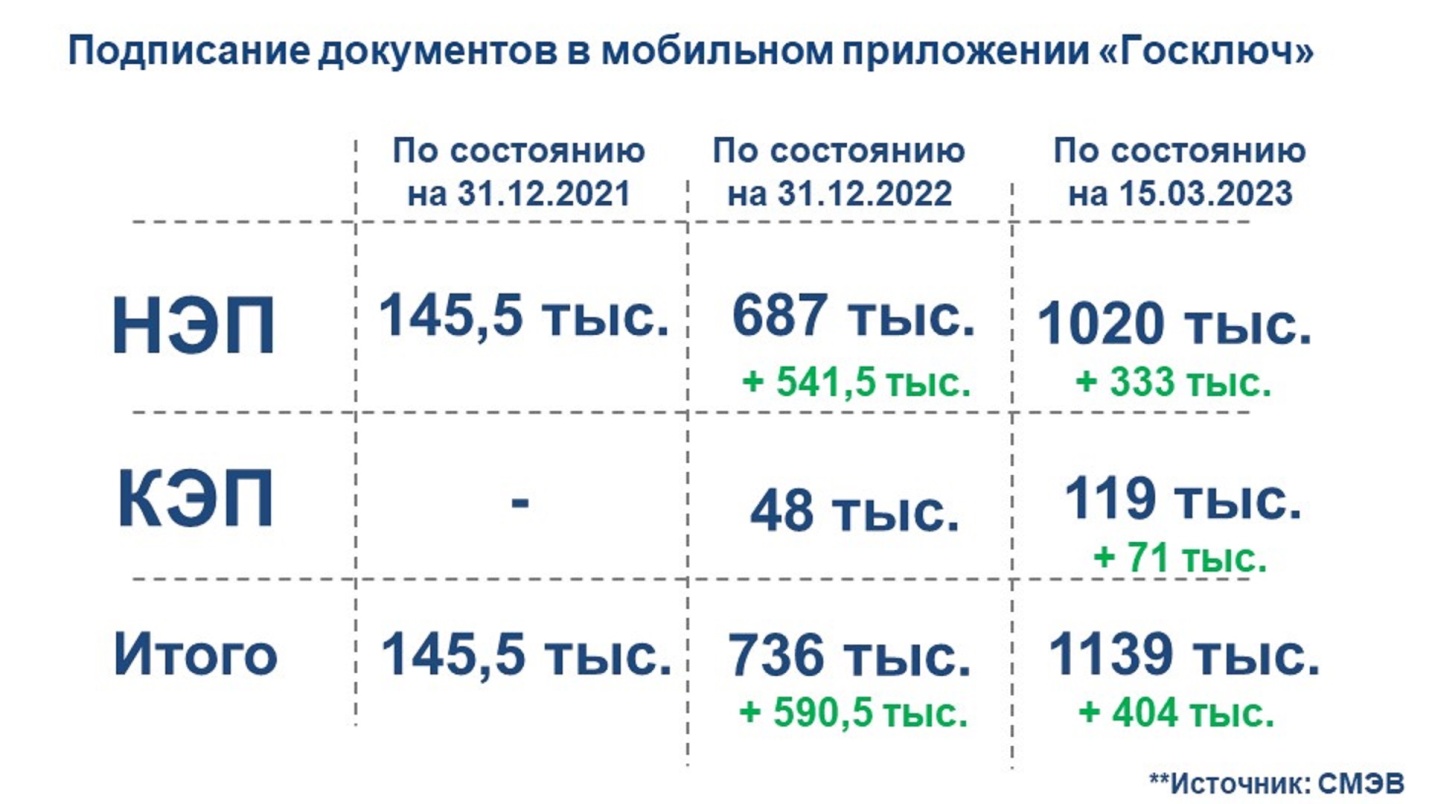
Больше половины ИП и юрлиц (свыше 7 млн) получили сертификаты в УЦ ФНС России. На настоящий момент 3,8 млн из них действительны. Количество документов, подписанных в мобильном приложении «Госключ», за год возросло в пять раз.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru