



За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

Сегодня, 17 марта, в эфире AM Live прошла дискуссия на тему «Практика применения электронной подписи в России». Участники рассмотрели возможности использования ЭП для бизнеса, разобрали реальные кейсы, а также обсудили технические сложности настройки корпоративных устройств, выбора СЗКИ и ключевых носителей.

В качестве спикеров выступили эксперты КриптоПро, «Газинформсервис», «Актив», РТЛабс, «Тинькофф Банка» и Сбербанка.

Ключевые вопросы, включенные в программу:

  • Какие основные принципы использования ЭП в России в 2023 году?
  • Что нужно для начала работы с электронной подписью, и сколько это стоит?
  • Как безопасно хранить ключи электронной подписи?
  • Как будут меняться сценарии применения ЭП в ближайшие 2-3 года?

В ходе онлайн-конференции также была озвучена интересная статистика. Так, в настоящее время в России работают 47 аккредитованных УЦ, выдающих сертификаты электронной подписи. В прошлом году они совокупно выдали 12,1 млн сертификатов; к концу года число таких регистраций в ЕСИА (с 2020 года) составило 17,5 миллиона.

По данным ФНС России, в 2022 году через операторов электронного документооборота прошло 1,5 млрд документов, большинство из них было снабжено усовершенствованной квалифицированной подписью (УКЭП). Налоговики также зафиксировали 900 млн счетов-фактур в электронном виде — все с подписью УКЭП.

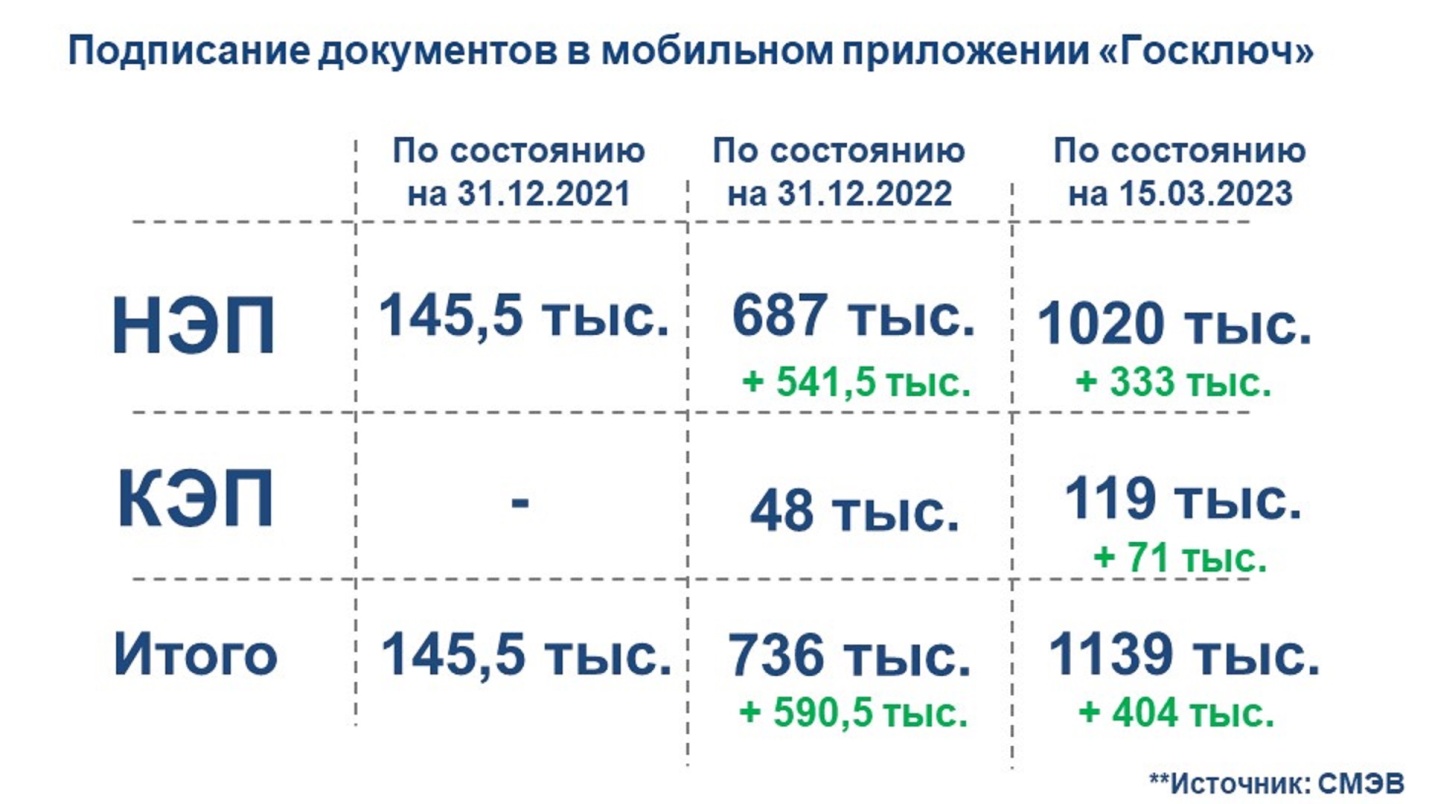
Больше половины ИП и юрлиц (свыше 7 млн) получили сертификаты в УЦ ФНС России. На настоящий момент 3,8 млн из них действительны. Количество документов, подписанных в мобильном приложении «Госключ», за год возросло в пять раз.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru