


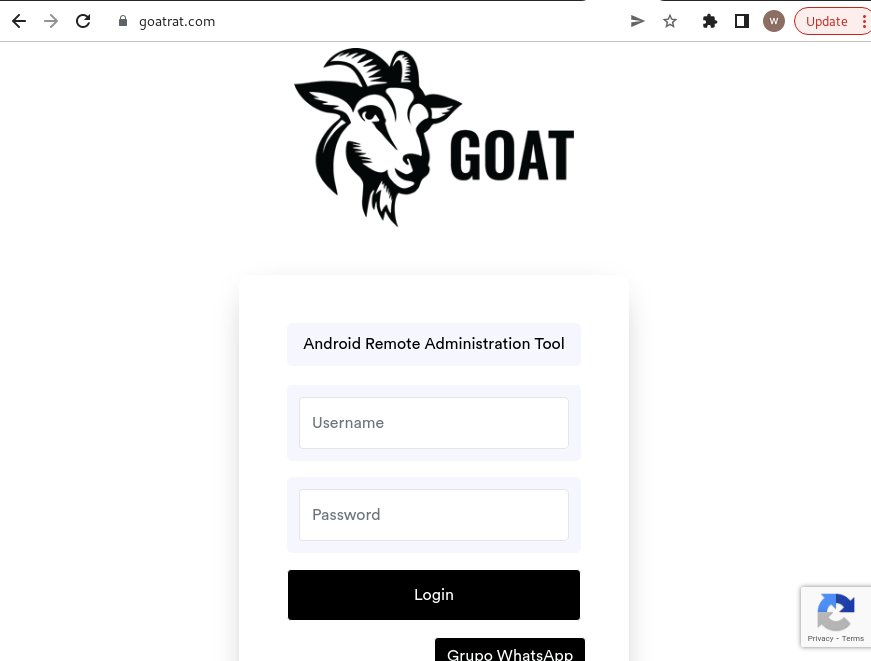

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

В строю банковских Android-троянов прибыло: новый экземпляр GoatRAT может совершать несанкционированные мгновенные переводы, опустошая счета клиентов кредитных организаций. Троян нацелен преимущественно на бразильские банки и использует новую автоматизированную платежную систему в Латинской Америке.

Первое, что GoatRAT делает, попав на устройство жертвы, — крадёт ключ Pix мобильного девайса. Именно с помощью этого ключа вредонос может совершать мгновенные платежи.

Как отметили исследователи из компании Cyble в своём блоге, скомпрометированный ключ злоумышленники используют для доступа к платежной платформе Pix, которую в своё время создал Центральный банк Бразилии.

Упомянутая платформа позволяет клиентам разных кредитных организаций совершать мгновенные мобильные платежи в Латинской Америке. До этого ту же схему использовали другие Android-вредоносы: BraxDex, Senomorphy и PixPirate.

Проводить автоматические платежи — основная задача GoatRAT, выяснили в Cyble. Примечательно, что у трояна нет функциональности, которая бы позволяла красть коды двухфакторной аутентификации (2FA) из входящих СМС-сообщений.

«Эта вредоносная программа продолжает наметившуюся у киберпреступников тенденцию: за последние полгода авторы зловредов стали создавать всё более сложные банковские трояны. Выходящие из под пера злоумышленников вредоносы используют фреймворк системы автоматического перевода (ATS)», — пишут специалисты.

«GoatRAT в очередной раз подчёркивает, что для пользователей возрастают риски кибератак троянов, не требующих множественных разрешений в системе или богатой функциональности».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru