



Хакеры утверждают, что получили доступ к внутренним данным Acronis

Хакеры утверждают, что получили доступ к внутренним данным Acronis

Хакеры утверждают, что получили доступ к внутренним данным Acronis

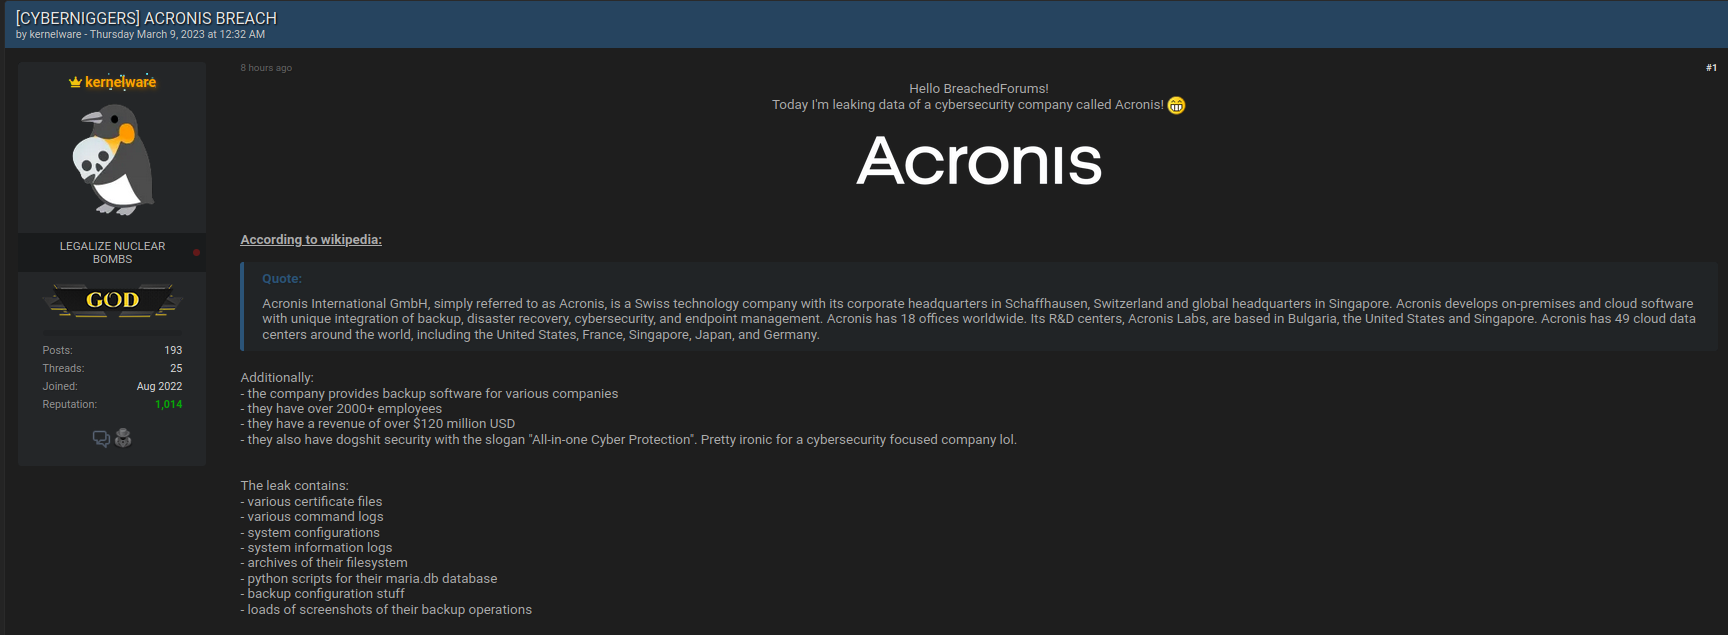
На BreachedForums появилось новое сообщение об утечке. По словам автора поста, в файлах, выложенных в качестве доказательства, содержатся данные швейцарской компании Acronis International, известного производителя софта для управления средствами хранения информации.

В частности, архив в формате .tar.gz якобы содержит следующие данные:

  • файлы сертификатов,
  • журналы регистрации команд,
  • конфигурация систем,
  • системные журналы,
  • архивы файловой системы,
  • Python-скрипты для базы данных MariaDB,
  • схема создания бэкапа конфигурационных данных,
  • снапшоты операций резервного копирования.


По данным телеграм-канала in2security, автор новой публикации — тот же участник BreachedForums, который несколько дней назад слил 160 Гбайт данных Acer. Тайваньский производитель компьютерной техники уже признал факт взлома; свидетельств несанкционированного доступа к информации о клиентах компании пока не обнаружено.

Если утечка в Acronis подтвердится, безопасность ее систем и продуктов может оказаться под угрозой. Пострадает также репутация компании с присутствием в 34 странах мира (операции в России уже год как прекращены).

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru