



Хакеры утверждают, что получили доступ к внутренним данным Acronis

Хакеры утверждают, что получили доступ к внутренним данным Acronis

Хакеры утверждают, что получили доступ к внутренним данным Acronis

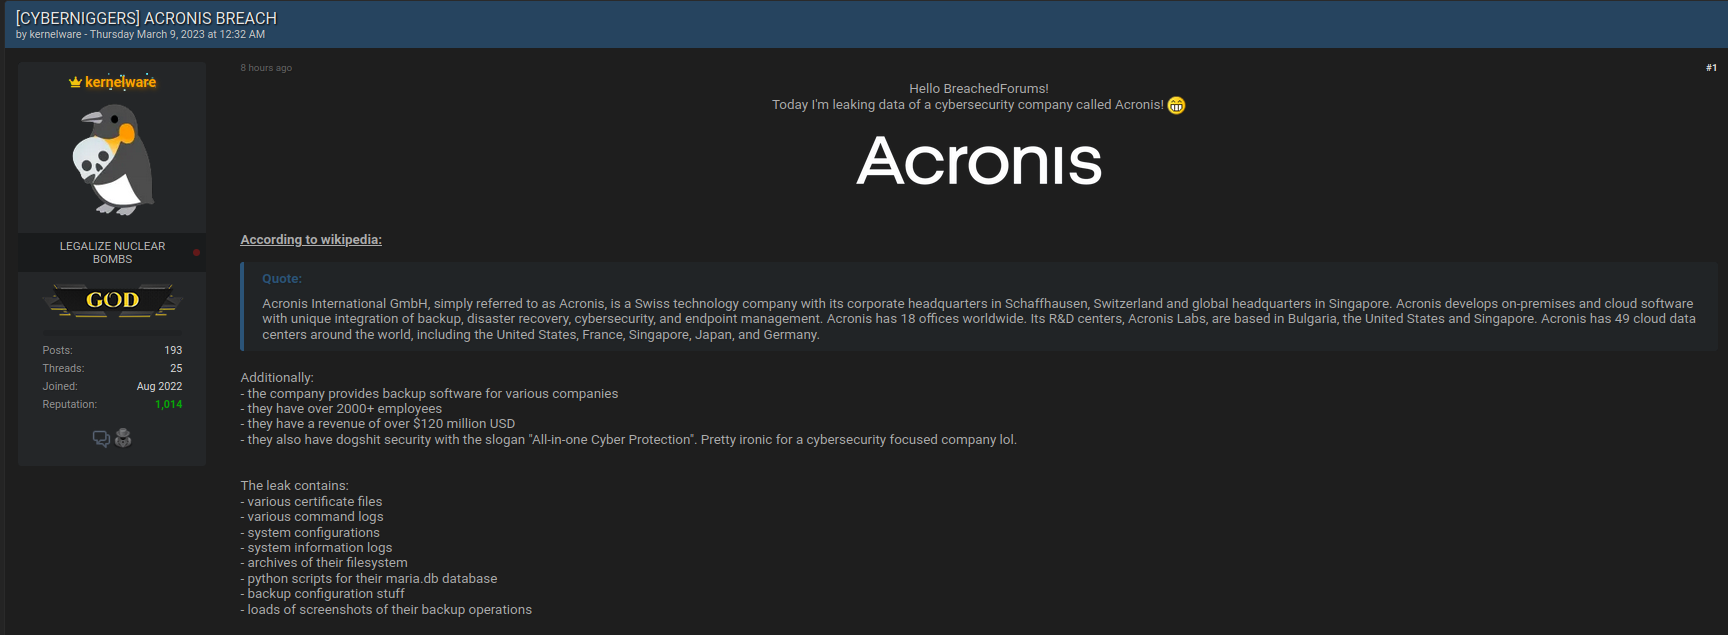
На BreachedForums появилось новое сообщение об утечке. По словам автора поста, в файлах, выложенных в качестве доказательства, содержатся данные швейцарской компании Acronis International, известного производителя софта для управления средствами хранения информации.

В частности, архив в формате .tar.gz якобы содержит следующие данные:

  • файлы сертификатов,
  • журналы регистрации команд,
  • конфигурация систем,
  • системные журналы,
  • архивы файловой системы,
  • Python-скрипты для базы данных MariaDB,
  • схема создания бэкапа конфигурационных данных,
  • снапшоты операций резервного копирования.


По данным телеграм-канала in2security, автор новой публикации — тот же участник BreachedForums, который несколько дней назад слил 160 Гбайт данных Acer. Тайваньский производитель компьютерной техники уже признал факт взлома; свидетельств несанкционированного доступа к информации о клиентах компании пока не обнаружено.

Если утечка в Acronis подтвердится, безопасность ее систем и продуктов может оказаться под угрозой. Пострадает также репутация компании с присутствием в 34 странах мира (операции в России уже год как прекращены).

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru