



Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Ранее неизвестная сложная вредоносная программа используется в атаках на маршрутизаторы бизнес-класса. Конечная цель операторов вредоноса, которые ведут кампанию как минимум с июля 2022 года, — тайно шпионить за жертвами.

Исследователи из Lumen Black Lotus Labs дали имя этой кибероперации — Hiatus. Злоумышленники используют два вредоносных бинарника: троян для удалённого доступа HiatusRAT и один из вариантов утилиты tcpdump для захвата пакетов на целевом устройстве.

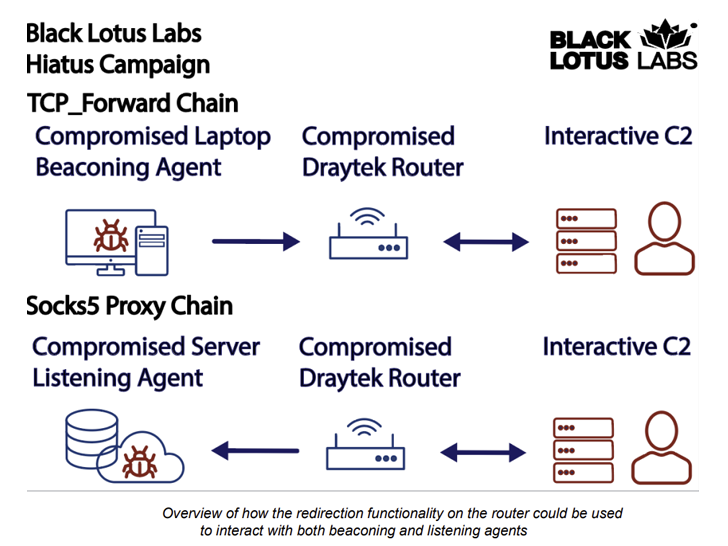
«Как только атакующим удаётся пробить систему, троян HiatusRAT открывает удалённый доступ к ней. Функциональность вредоносной программы позволяет конвертировать заражённое устройство в прокси», — пишут эксперты в отчёте.

«Бинарник, предназначенный для захвата пакетов, позволяет операторам мониторить трафик на портах, связанных с электронной почтой и обменом файлами».

Основная цель злоумышленников — уже неподдерживаемые модели маршрутизаторов DrayTek Vigor 2960 и 3900. К середине февраля атакующим удалось пробить около 100 устройств. Пострадали организации сферы ИТ, а также государственные и фармацевтические компании.

Поскольку уязвимые устройства являются маршрутизаторами с высокой пропускной способностью и могут поддерживать сотни VPN-соединений одновременно, специалисты предположили, что цель операторов — установить незаметную прокси-сеть и шпионить за жертвами.


Изначальный вектор взлома роутеров неизвестен, однако исследователи рассказали, что атакующие разворачивают bash-скрипт, загружающий и выполняющий HiatusRAT.

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru