



Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Ранее неизвестная сложная вредоносная программа используется в атаках на маршрутизаторы бизнес-класса. Конечная цель операторов вредоноса, которые ведут кампанию как минимум с июля 2022 года, — тайно шпионить за жертвами.

Исследователи из Lumen Black Lotus Labs дали имя этой кибероперации — Hiatus. Злоумышленники используют два вредоносных бинарника: троян для удалённого доступа HiatusRAT и один из вариантов утилиты tcpdump для захвата пакетов на целевом устройстве.

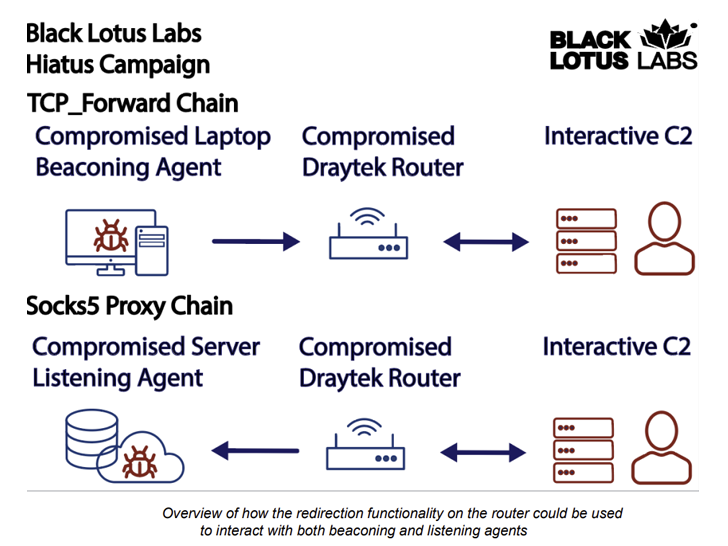
«Как только атакующим удаётся пробить систему, троян HiatusRAT открывает удалённый доступ к ней. Функциональность вредоносной программы позволяет конвертировать заражённое устройство в прокси», — пишут эксперты в отчёте.

«Бинарник, предназначенный для захвата пакетов, позволяет операторам мониторить трафик на портах, связанных с электронной почтой и обменом файлами».

Основная цель злоумышленников — уже неподдерживаемые модели маршрутизаторов DrayTek Vigor 2960 и 3900. К середине февраля атакующим удалось пробить около 100 устройств. Пострадали организации сферы ИТ, а также государственные и фармацевтические компании.

Поскольку уязвимые устройства являются маршрутизаторами с высокой пропускной способностью и могут поддерживать сотни VPN-соединений одновременно, специалисты предположили, что цель операторов — установить незаметную прокси-сеть и шпионить за жертвами.


Изначальный вектор взлома роутеров неизвестен, однако исследователи рассказали, что атакующие разворачивают bash-скрипт, загружающий и выполняющий HiatusRAT.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru