



Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Файлы в формате Microsoft OneNote завоёвывают популярность у киберпреступников. Те с их помощью распространяют вредоносные программы и проникают в корпоративные сети. Эксперты рассказали о методах защиты от этого вида киберугрозы.

В января ряд исследователей уже предупреждал пользователей о вложениях в формате OneNote, которые всё чаще используются при рассылке фишинговых писем. В ходе таких кампаний атакующие пытаются установить вредонос, открывающий доступ к устройству.

Причина, по которой злоумышленники перешли на Microsoft OneNote, тоже достаточно интересна: после того как Microsoft устранила вектор доставки зловредов через макросы в Office, преступники сначала приспособились к использованию ISO- и VHD-вложений, а потом перешли на OneNote.

В новом способе есть свои преимущества для атакующих. Например, даже если потенциальная жертва не пользуется OneNote, при открытии соответствующего файла запустится именно этот софт, поскольку он входит в пакет Microsoft Office.

Тем не менее у специалистов есть несколько советов, которые помогут защитить личный компьютер или корпоративную сеть от фишинга с помощью Microsoft OneNote. Первое, что можно сделать — заблокировать файлы с расширением .one в настройках почтового сервера или шлюза безопасности.

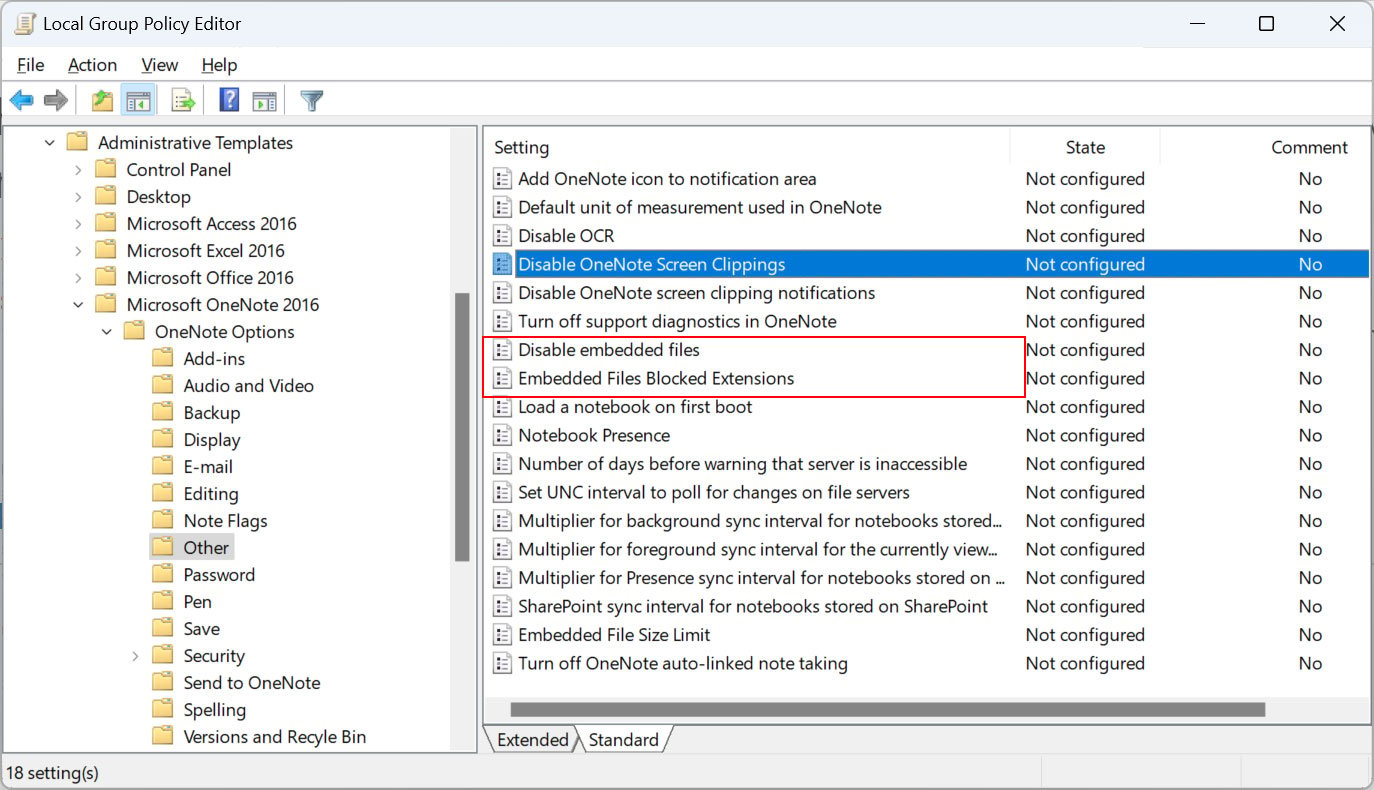
Если первый способ не годится, можно настроить групповые политики Microsoft Office на ограничение запуска встроенных вложений в Microsoft OneNote. Для этого нужно установить шаблоны групповых политик Microsoft 365 / Microsoft Office, а после этого настроить соответствующие значения опций «Disable embedded files» и «Embedded Files Blocked Extensions».


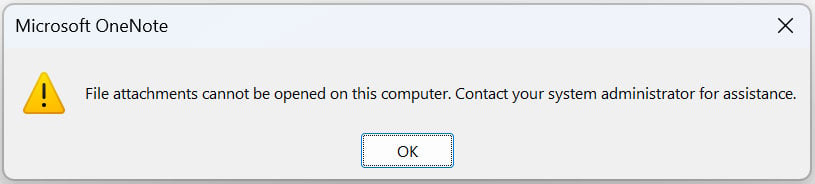
«Disable embedded files» (Отключить встроенные файлы) — наиболее ограничительная настройка, она запрещает запускаться всем встроенным OneNote-файлам. Если у вас нет потребности использовать эту функциональность, рекомендуется ограничить запуск.


«Embedded Files Blocked Extensions» (Заблокированные расширения встроенных файлов) — менее жёсткая групповая политика, но при этом она защищает не так хорошо, как первая. Фактически с помощью этой настройки вы можете сформировать список расширений встроенных файлов, открытие которых будет блокироваться в документах Microsoft OneNote.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru