



Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Файлы в формате Microsoft OneNote завоёвывают популярность у киберпреступников. Те с их помощью распространяют вредоносные программы и проникают в корпоративные сети. Эксперты рассказали о методах защиты от этого вида киберугрозы.

В января ряд исследователей уже предупреждал пользователей о вложениях в формате OneNote, которые всё чаще используются при рассылке фишинговых писем. В ходе таких кампаний атакующие пытаются установить вредонос, открывающий доступ к устройству.

Причина, по которой злоумышленники перешли на Microsoft OneNote, тоже достаточно интересна: после того как Microsoft устранила вектор доставки зловредов через макросы в Office, преступники сначала приспособились к использованию ISO- и VHD-вложений, а потом перешли на OneNote.

В новом способе есть свои преимущества для атакующих. Например, даже если потенциальная жертва не пользуется OneNote, при открытии соответствующего файла запустится именно этот софт, поскольку он входит в пакет Microsoft Office.

Тем не менее у специалистов есть несколько советов, которые помогут защитить личный компьютер или корпоративную сеть от фишинга с помощью Microsoft OneNote. Первое, что можно сделать — заблокировать файлы с расширением .one в настройках почтового сервера или шлюза безопасности.

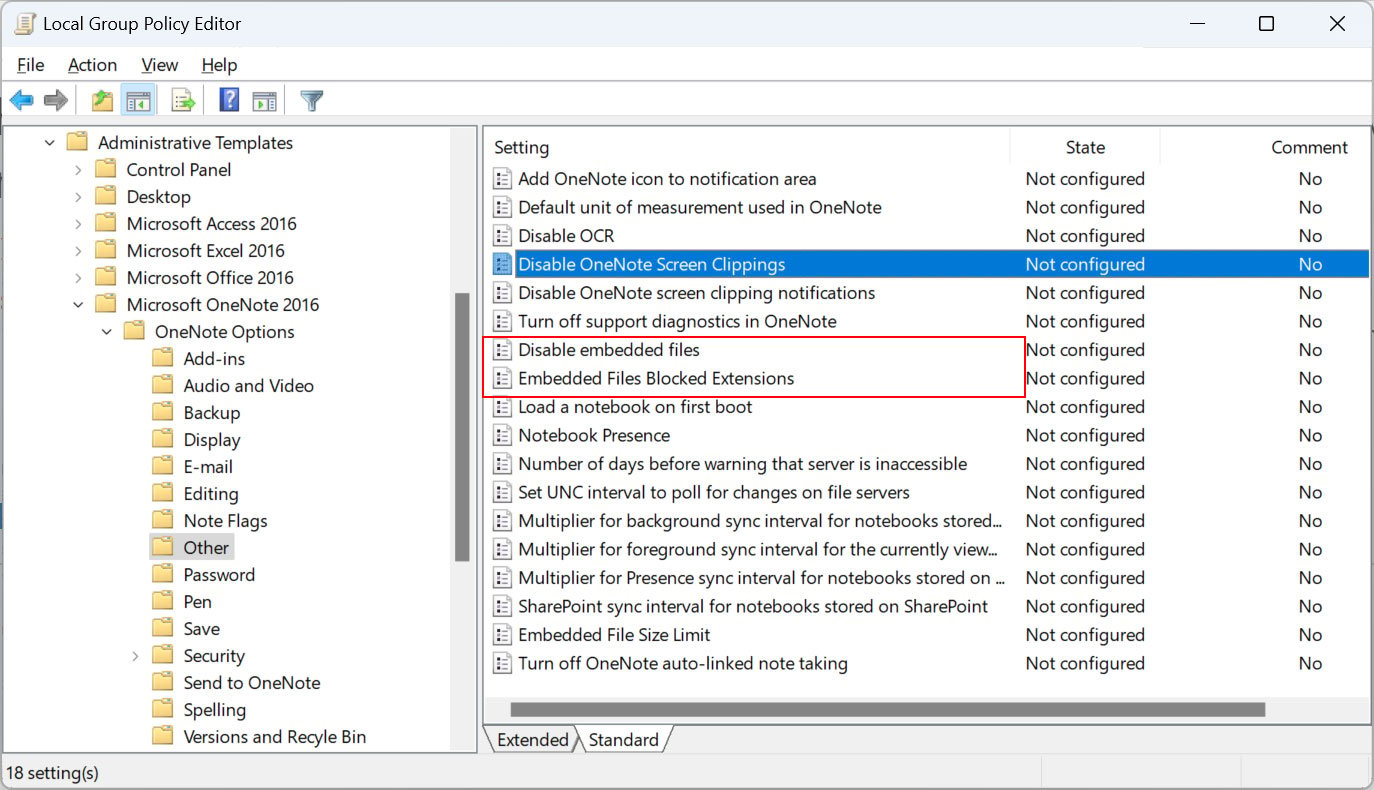
Если первый способ не годится, можно настроить групповые политики Microsoft Office на ограничение запуска встроенных вложений в Microsoft OneNote. Для этого нужно установить шаблоны групповых политик Microsoft 365 / Microsoft Office, а после этого настроить соответствующие значения опций «Disable embedded files» и «Embedded Files Blocked Extensions».


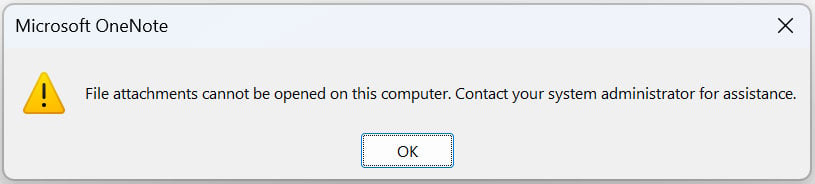
«Disable embedded files» (Отключить встроенные файлы) — наиболее ограничительная настройка, она запрещает запускаться всем встроенным OneNote-файлам. Если у вас нет потребности использовать эту функциональность, рекомендуется ограничить запуск.


«Embedded Files Blocked Extensions» (Заблокированные расширения встроенных файлов) — менее жёсткая групповая политика, но при этом она защищает не так хорошо, как первая. Фактически с помощью этой настройки вы можете сформировать список расширений встроенных файлов, открытие которых будет блокироваться в документах Microsoft OneNote.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru