



ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

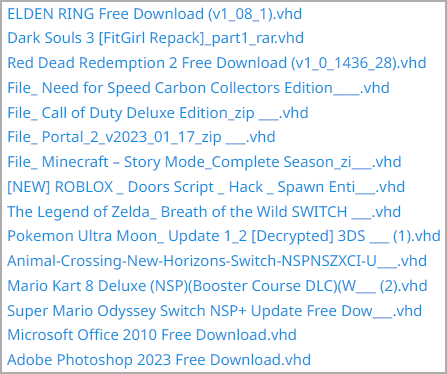
Специалисты по кибербезопасности зафиксировали новую кампанию по распространению вредоноса ChromeLoader. Эти атаки отличаются использованием файлов в формате VHD с именами популярных игр. Ранее ChromeLoader распространялся через ISO-файлы.

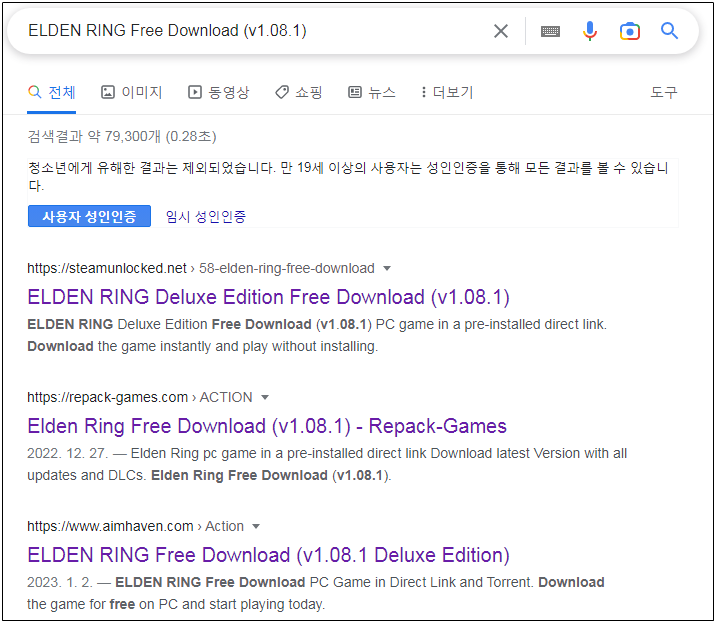
На новые злонамеренные файлы обратили внимание эксперты центра реагирования на киберинциденты Ahnlab Security (ASEC). По их словам, ссылки на подобное можно найти в поисковой выдаче Google, если вбить названия ряда популярных игр.


Среди игровых проектов, выступающих в качестве приманки исследователи называют следующие: Elden Ring, ROBLOX, Dark Souls 3, Red Dead Redemption 2, Need for Speed, Call of Duty, Portal 2, Minecraft, Legend of Zelda, Pokemon, Mario Kart, Animal Crossing.


Судя по всему, злоумышленники используют легитимные пакеты видеоигр, которые, правда, дополнительно устанавливают вредоносное расширение ChromeLoader. Задача ChromeLoader — перехватывать поисковые запросы в браузере и выдавать релевантные рекламные объявления. Кроме того, зловред меняет настройки браузера, чтобы иметь возможность собирать данные.

Напомним, что в сентябре 2022 года Chromeloader начал сбрасывать ZIP-бомбы и грузить шифровальщиков.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru