



ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

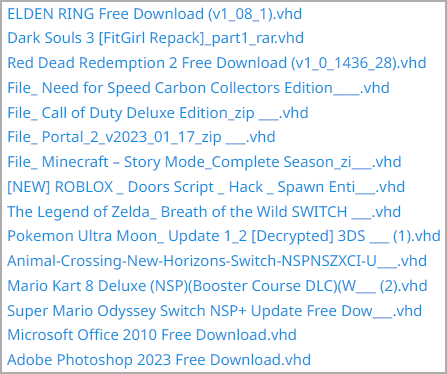
Специалисты по кибербезопасности зафиксировали новую кампанию по распространению вредоноса ChromeLoader. Эти атаки отличаются использованием файлов в формате VHD с именами популярных игр. Ранее ChromeLoader распространялся через ISO-файлы.

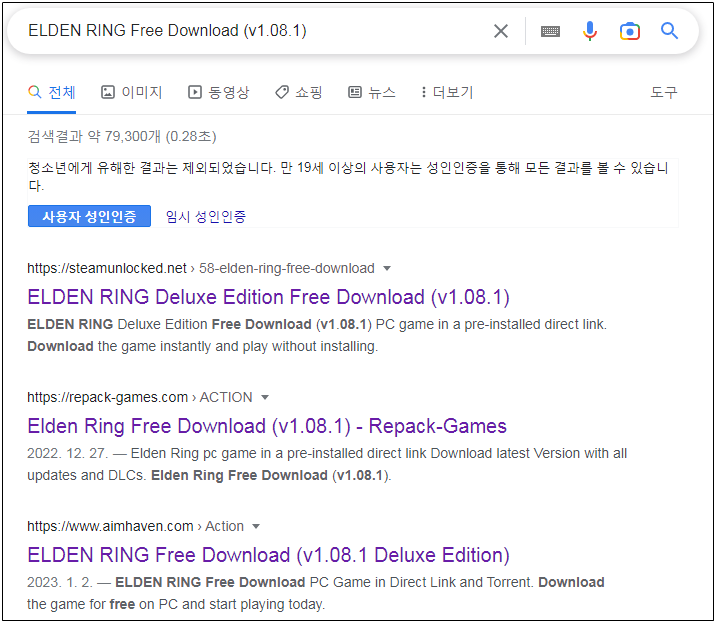
На новые злонамеренные файлы обратили внимание эксперты центра реагирования на киберинциденты Ahnlab Security (ASEC). По их словам, ссылки на подобное можно найти в поисковой выдаче Google, если вбить названия ряда популярных игр.


Среди игровых проектов, выступающих в качестве приманки исследователи называют следующие: Elden Ring, ROBLOX, Dark Souls 3, Red Dead Redemption 2, Need for Speed, Call of Duty, Portal 2, Minecraft, Legend of Zelda, Pokemon, Mario Kart, Animal Crossing.


Судя по всему, злоумышленники используют легитимные пакеты видеоигр, которые, правда, дополнительно устанавливают вредоносное расширение ChromeLoader. Задача ChromeLoader — перехватывать поисковые запросы в браузере и выдавать релевантные рекламные объявления. Кроме того, зловред меняет настройки браузера, чтобы иметь возможность собирать данные.

Напомним, что в сентябре 2022 года Chromeloader начал сбрасывать ZIP-бомбы и грузить шифровальщиков.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru