



Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

Исследователи выявили четыре вредоносных мода для популярной игры Dota 2, которые злоумышленники используют для установки бэкдора на компьютеры геймеров. Злонамеренные моды размещены в магазине Steam.

На новую угрозу для любителей видеоигр обратили внимание специалисты Avast Threat Labs. В отчёте эксперты пишут следующее:

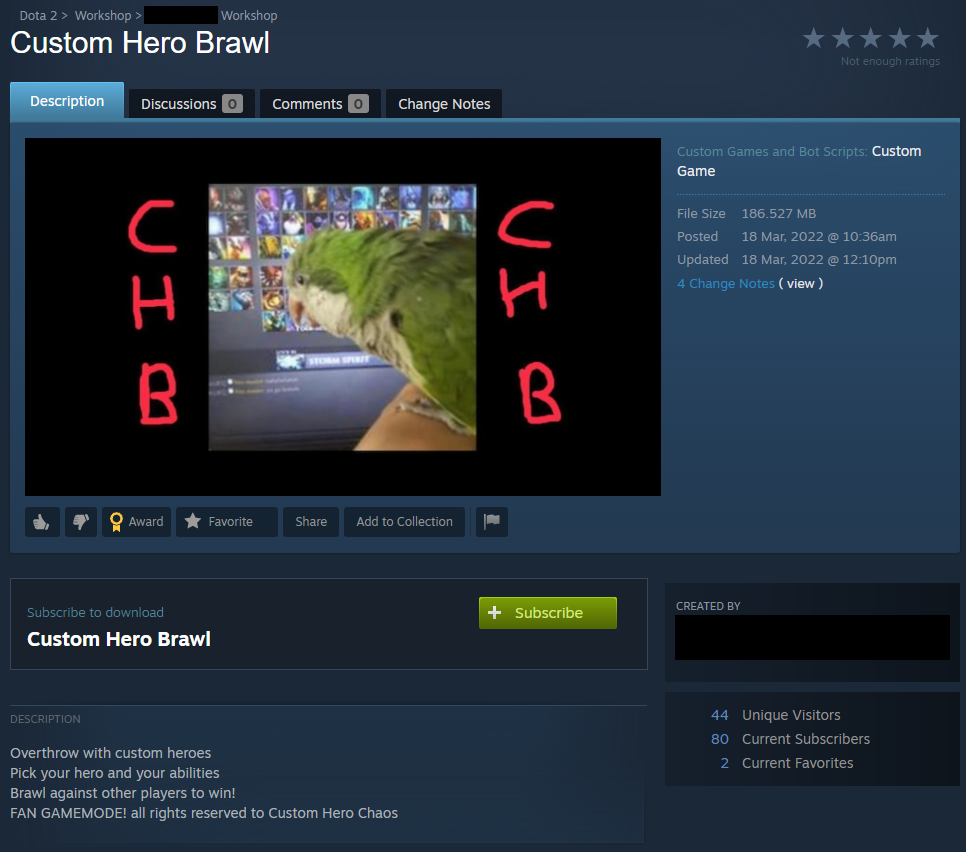
«Обнаруженные вредоносные моды размещены под именами Overdog no annoying heroes (идентификатор — 2776998052), Custom Hero Brawl (id 2780728794) и Overthrow RTZ Edition X10 XP (id 2780559339)».


Злоумышленники также включили в наборы новый файл evil.lua, который проверял возможность запуска Lua на стороне сервера. Вредоносная составляющая позволяет вести логи, выполнять произвольные команды, создавать сопрограммы и осуществлять запросы HTTP GET.

В одном из первых модов, размещённых в Steam Store, достаточно легко вычислить привязанный бэкдор, однако с тремя другими киберпреступники поработали гораздо лучше: 20 строк вредоносного кода достаточно сложно обнаружить.

Установив бэкдор на целевом устройстве, атакующие получают возможность инсталлировать дополнительные трояны. Например, вредонос в ряде случае использовался для загрузки эксплойта, пробивающего дыры в Chrome. Речь идёт об уязвимости CVE-2021-38003.

Напомним, неделю назад разработчики устранили в GTA Online уязвимость, удобную для читеров.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru