



Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

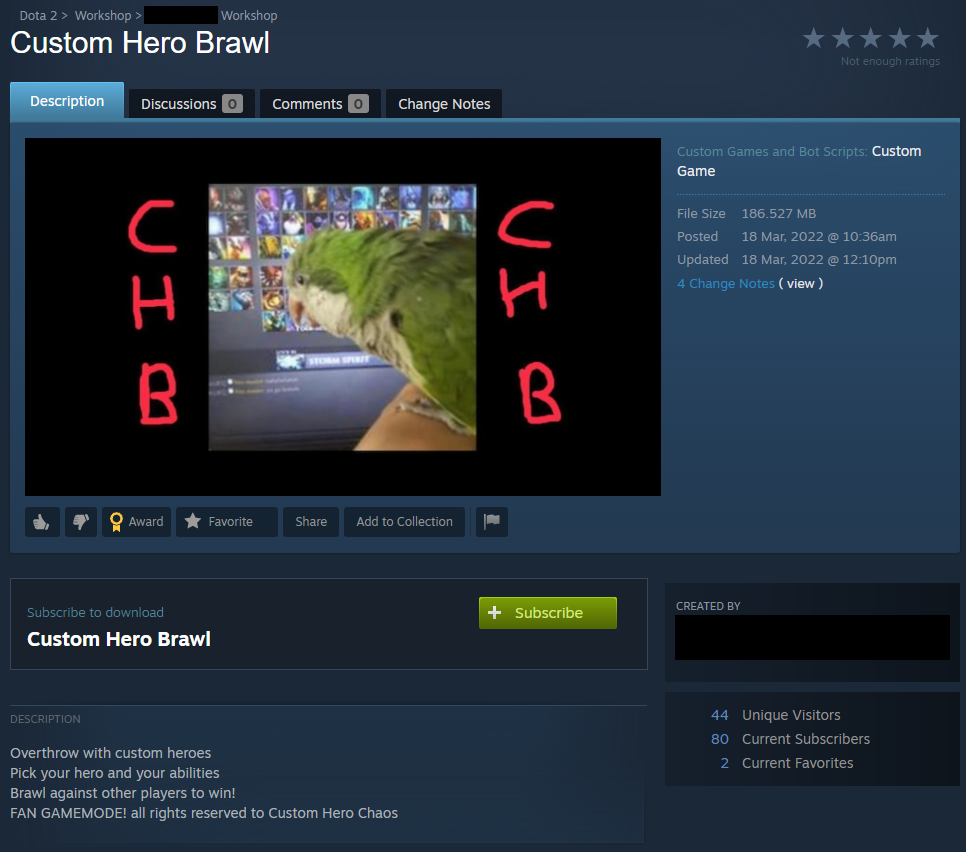
Исследователи выявили четыре вредоносных мода для популярной игры Dota 2, которые злоумышленники используют для установки бэкдора на компьютеры геймеров. Злонамеренные моды размещены в магазине Steam.

На новую угрозу для любителей видеоигр обратили внимание специалисты Avast Threat Labs. В отчёте эксперты пишут следующее:

«Обнаруженные вредоносные моды размещены под именами Overdog no annoying heroes (идентификатор — 2776998052), Custom Hero Brawl (id 2780728794) и Overthrow RTZ Edition X10 XP (id 2780559339)».


Злоумышленники также включили в наборы новый файл evil.lua, который проверял возможность запуска Lua на стороне сервера. Вредоносная составляющая позволяет вести логи, выполнять произвольные команды, создавать сопрограммы и осуществлять запросы HTTP GET.

В одном из первых модов, размещённых в Steam Store, достаточно легко вычислить привязанный бэкдор, однако с тремя другими киберпреступники поработали гораздо лучше: 20 строк вредоносного кода достаточно сложно обнаружить.

Установив бэкдор на целевом устройстве, атакующие получают возможность инсталлировать дополнительные трояны. Например, вредонос в ряде случае использовался для загрузки эксплойта, пробивающего дыры в Chrome. Речь идёт об уязвимости CVE-2021-38003.

Напомним, неделю назад разработчики устранили в GTA Online уязвимость, удобную для читеров.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru