



Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Злоумышленники используют вредоносные инсталляторы VPN для доставки шпионского софта, получившего имя EyeSpy. Киберкампания по распространению зловреда стартовала в мае 2022 года, а для слежки за пользователями используются компоненты легитимного приложения.

Речь идёт о приложении SecondEye, предназначенном для мониторинга. Именно его компоненты преступники задействуют в своей кампании, нацеленной на пользователей 20Speed VPN. На троянизированные версии инсталляторов обратили внимание специалисты компании Bitdefender.

Большая часть детектов шпионской программы зафиксирована в Иране, на втором месте Германия и США.

Согласно сохранённым в веб-архиве страницам, SecondEye представляет собой коммерческий софт для мониторинга, создатели которого подают его как средство контроля детей. Разброс его цены — от 99 до 200 долларов.

У SecondEye довольно богатя функциональность: приложение может снимать скриншоты, записывать звук с микрофона устройства, фиксировать нажатие клавиш, собирать файлы и сохранённые в браузерах пароли, а также позволяет удалённо контролировать девайс и даже выполнять произвольные команды.

Ранее о SecondEye упоминали специалисты Blackpoint Cyber, указавшие на использование модулей и инфраструктуры шпионской программы в киберпреступных целях. Эксперты пока не смогли понять, как злоумышленники изначально попадают на устройства жертв.

В Bitdefender отметили, что речь может идти о разных кампаниях. Не факт, что текущая активность кибершпионов как-то связана с августовской. Свежие атаки начинаются с того, что пользователь загружает вредоносный исполняемый файл с сайта 20Speed VPN. Это может свидетельствовать о двух сценариях:

  1. Злоумышленники взломали серверы разработчиков VPN.
  2. Сами разработчики поставили цель — шпионить за установившими VPN юзерами.

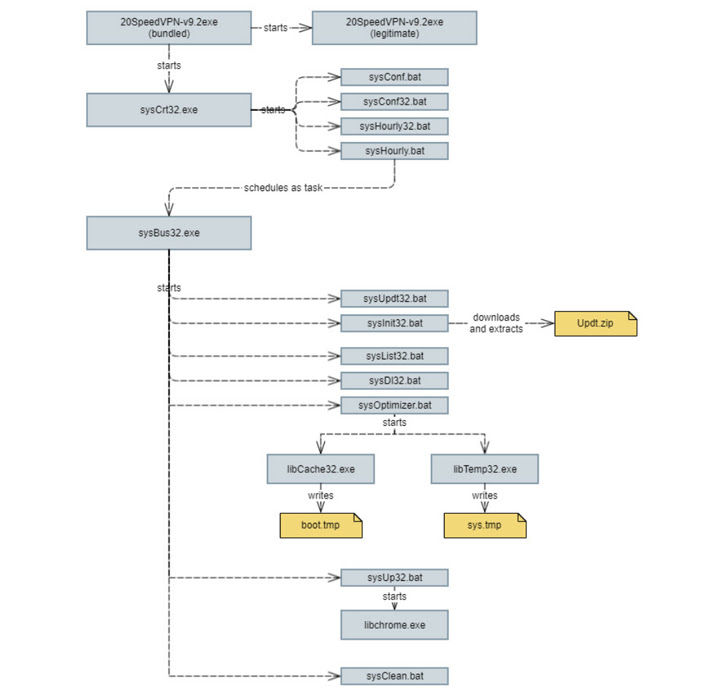
При запуске инсталлятора на устройство устанавливается легитимный VPN, однако в фоновом режиме работает уже вредонос, загружающий следующий пейлоад для сбора персональных данных жертвы.

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru