



Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Злоумышленники используют вредоносные инсталляторы VPN для доставки шпионского софта, получившего имя EyeSpy. Киберкампания по распространению зловреда стартовала в мае 2022 года, а для слежки за пользователями используются компоненты легитимного приложения.

Речь идёт о приложении SecondEye, предназначенном для мониторинга. Именно его компоненты преступники задействуют в своей кампании, нацеленной на пользователей 20Speed VPN. На троянизированные версии инсталляторов обратили внимание специалисты компании Bitdefender.

Большая часть детектов шпионской программы зафиксирована в Иране, на втором месте Германия и США.

Согласно сохранённым в веб-архиве страницам, SecondEye представляет собой коммерческий софт для мониторинга, создатели которого подают его как средство контроля детей. Разброс его цены — от 99 до 200 долларов.

У SecondEye довольно богатя функциональность: приложение может снимать скриншоты, записывать звук с микрофона устройства, фиксировать нажатие клавиш, собирать файлы и сохранённые в браузерах пароли, а также позволяет удалённо контролировать девайс и даже выполнять произвольные команды.

Ранее о SecondEye упоминали специалисты Blackpoint Cyber, указавшие на использование модулей и инфраструктуры шпионской программы в киберпреступных целях. Эксперты пока не смогли понять, как злоумышленники изначально попадают на устройства жертв.

В Bitdefender отметили, что речь может идти о разных кампаниях. Не факт, что текущая активность кибершпионов как-то связана с августовской. Свежие атаки начинаются с того, что пользователь загружает вредоносный исполняемый файл с сайта 20Speed VPN. Это может свидетельствовать о двух сценариях:

  1. Злоумышленники взломали серверы разработчиков VPN.
  2. Сами разработчики поставили цель — шпионить за установившими VPN юзерами.

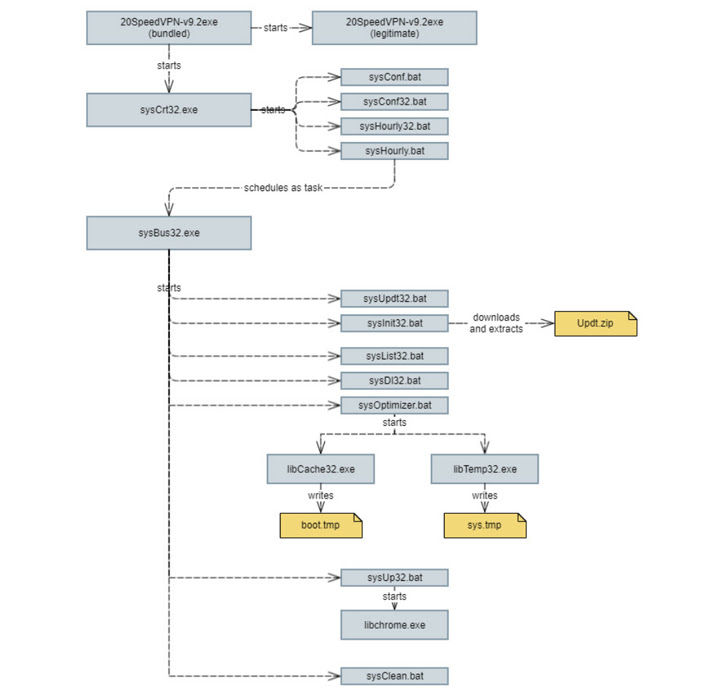
При запуске инсталлятора на устройство устанавливается легитимный VPN, однако в фоновом режиме работает уже вредонос, загружающий следующий пейлоад для сбора персональных данных жертвы.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru