



Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Онлайн-продавцы, торгующие нелегальными веществами в даркнете, теперь используют кастомные Android-приложения. Собственный софт помогает преступникам повысить конфиденциальность и уйти с радаров правоохранителей.

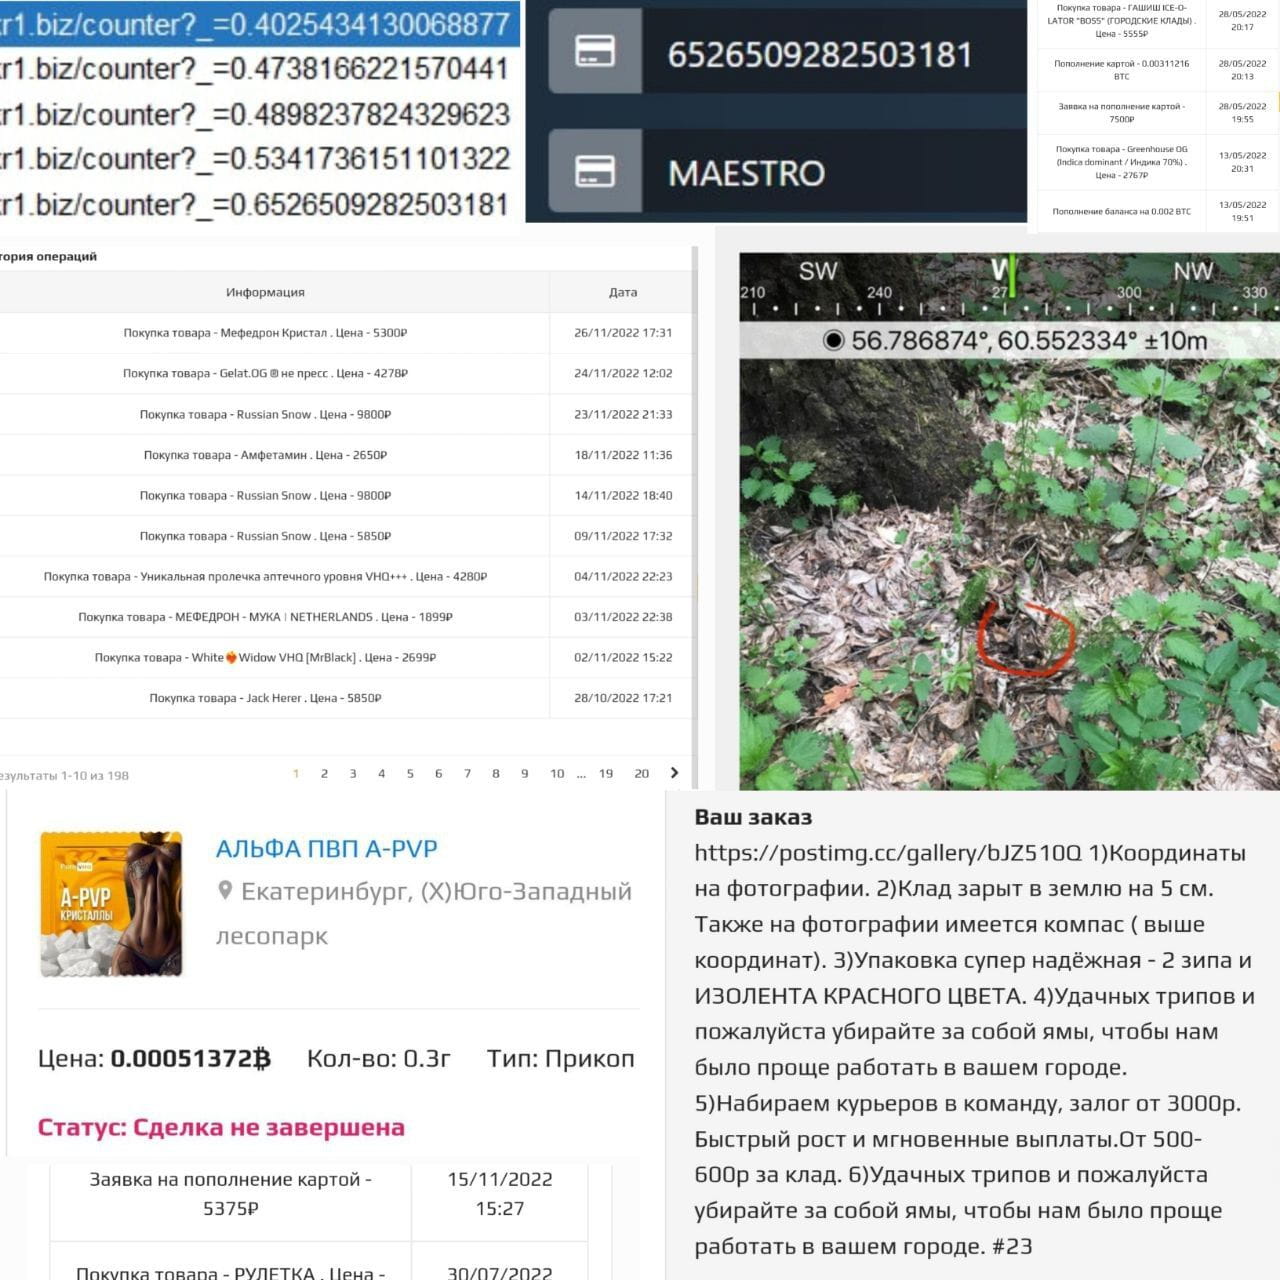
Специально разработанные Android-приложения используются не только для заказа наркотических веществ, но и для связи клиента с продавцом. Используя эти программы, покупатель может передать подробные инструкции по доставке товара.

Исследователи из Resecurity, обнаружившие новый кастомный софт для Android, считают, что киберпреступники пошли на такие меры после ряда громких операций правоохранительных органов. Напомним, что в ходе одной из таких операций полиция Германии закрыла крупнейший русскоязычный даркнет-рынок Hydra Market.

Нелегальный маркетплейс «Гидра» по праву считался лидером в сфере продажи наркотических веществ: на онлайн-площадке крутились 19 тыс. зарегистрированных продавцов, а число покупателей по всему миру достигало 17 миллионов.

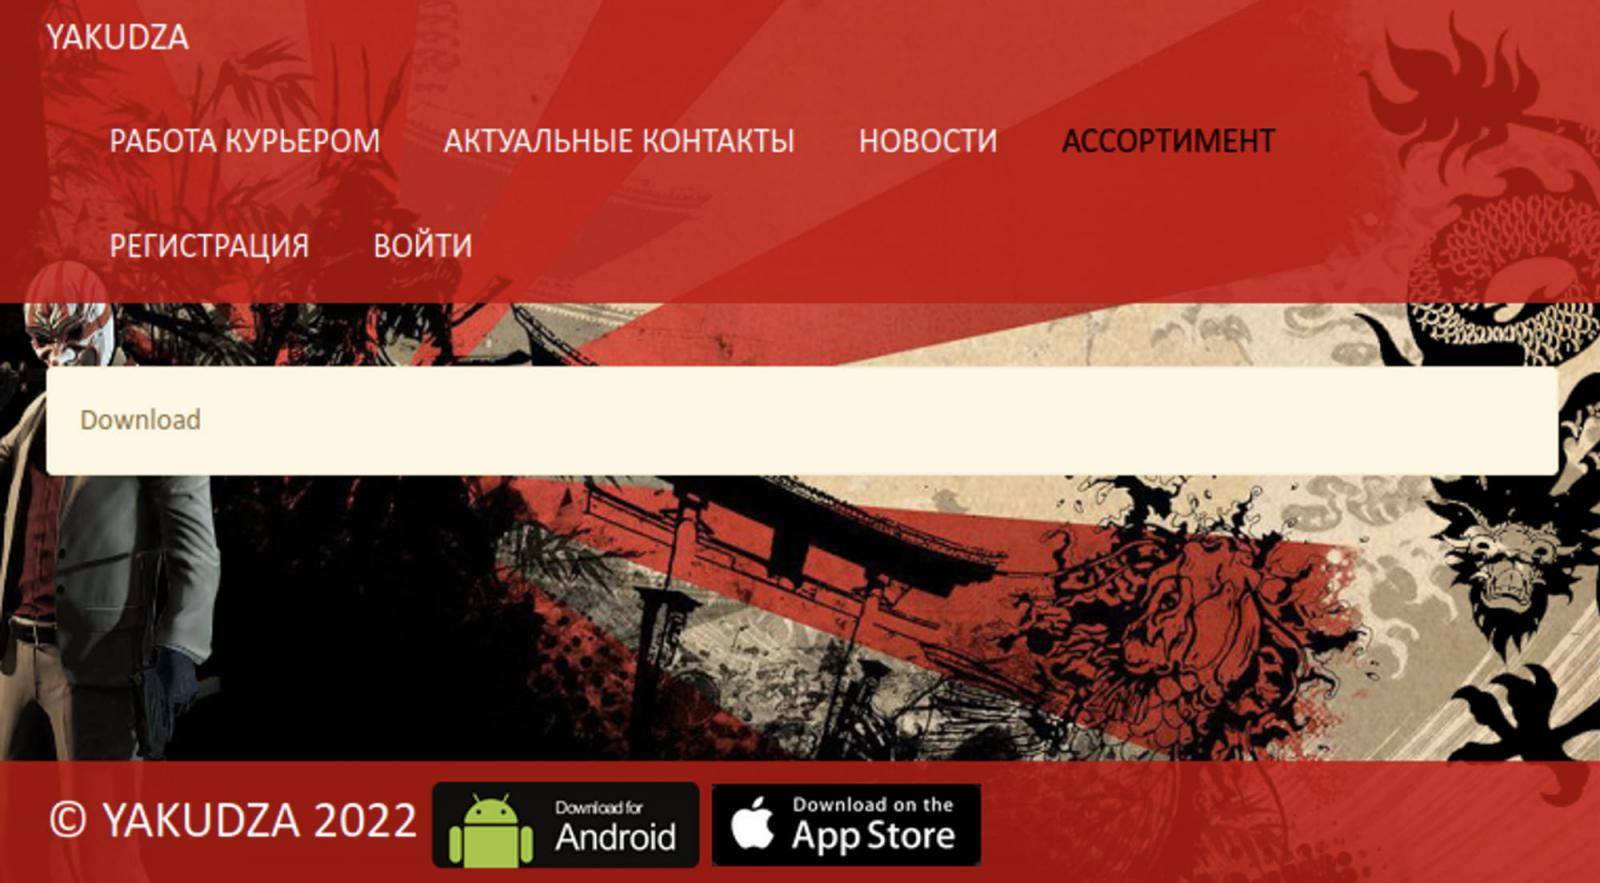
После закрытия «Гидры» продавцы меньшего калибра попытались переманить клиентскую базу на свои площадки. Что касается Android-приложений, на которые обратили внимание в Resecurity, выделяются семь APK:

  • Yakudza
  • TomFord24
  • 24Deluxe
  • PNTS32
  • Flakka24
  • 24Cana
  • MapSTGK

Для сборки всех этих APK использовался один CMS-движок — M-Club. Специалисты Resecurity пишут в отчёте следующее:

«Часть используемых Android-приложений была обнаружена на устройствах подозреваемых после задержания. Владельцы этих девайсов обвиняются в продаже нелегальных веществ».


«Программы для Android позволяли передавать информацию об успешных заказах, отправлять местоположение отправленных веществ и т. п. Все данные посылались в виде графических изображений, чтобы избежать индексирования», — продолжают эксперты.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru