



Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Онлайн-продавцы, торгующие нелегальными веществами в даркнете, теперь используют кастомные Android-приложения. Собственный софт помогает преступникам повысить конфиденциальность и уйти с радаров правоохранителей.

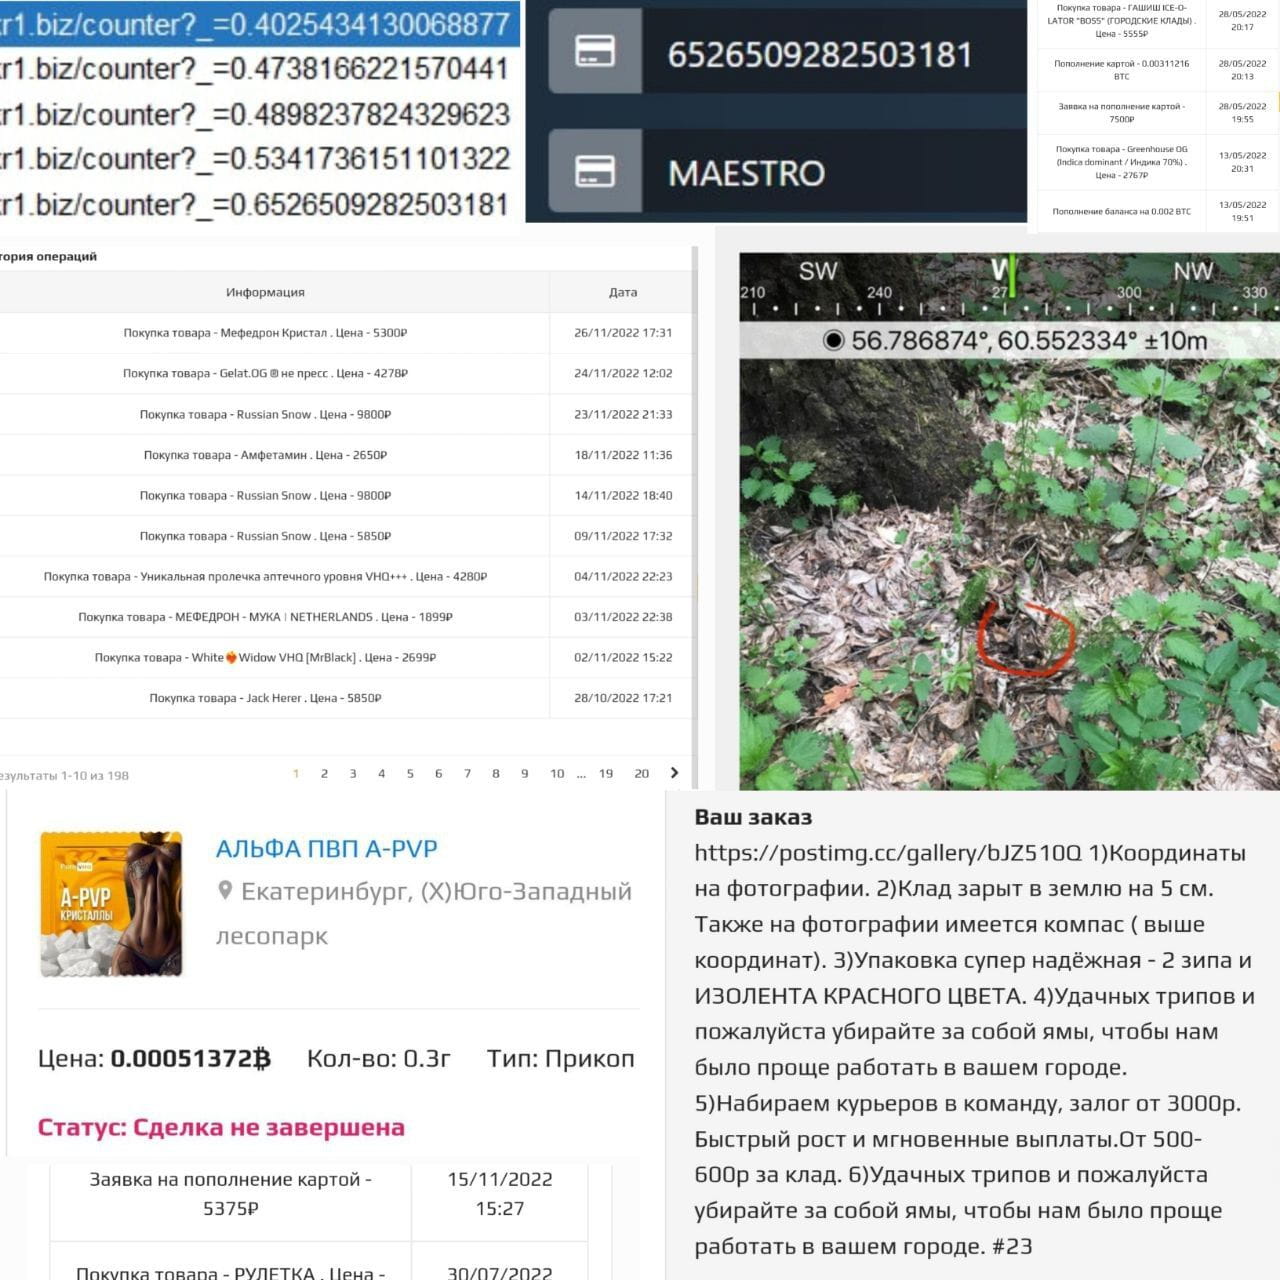
Специально разработанные Android-приложения используются не только для заказа наркотических веществ, но и для связи клиента с продавцом. Используя эти программы, покупатель может передать подробные инструкции по доставке товара.

Исследователи из Resecurity, обнаружившие новый кастомный софт для Android, считают, что киберпреступники пошли на такие меры после ряда громких операций правоохранительных органов. Напомним, что в ходе одной из таких операций полиция Германии закрыла крупнейший русскоязычный даркнет-рынок Hydra Market.

Нелегальный маркетплейс «Гидра» по праву считался лидером в сфере продажи наркотических веществ: на онлайн-площадке крутились 19 тыс. зарегистрированных продавцов, а число покупателей по всему миру достигало 17 миллионов.

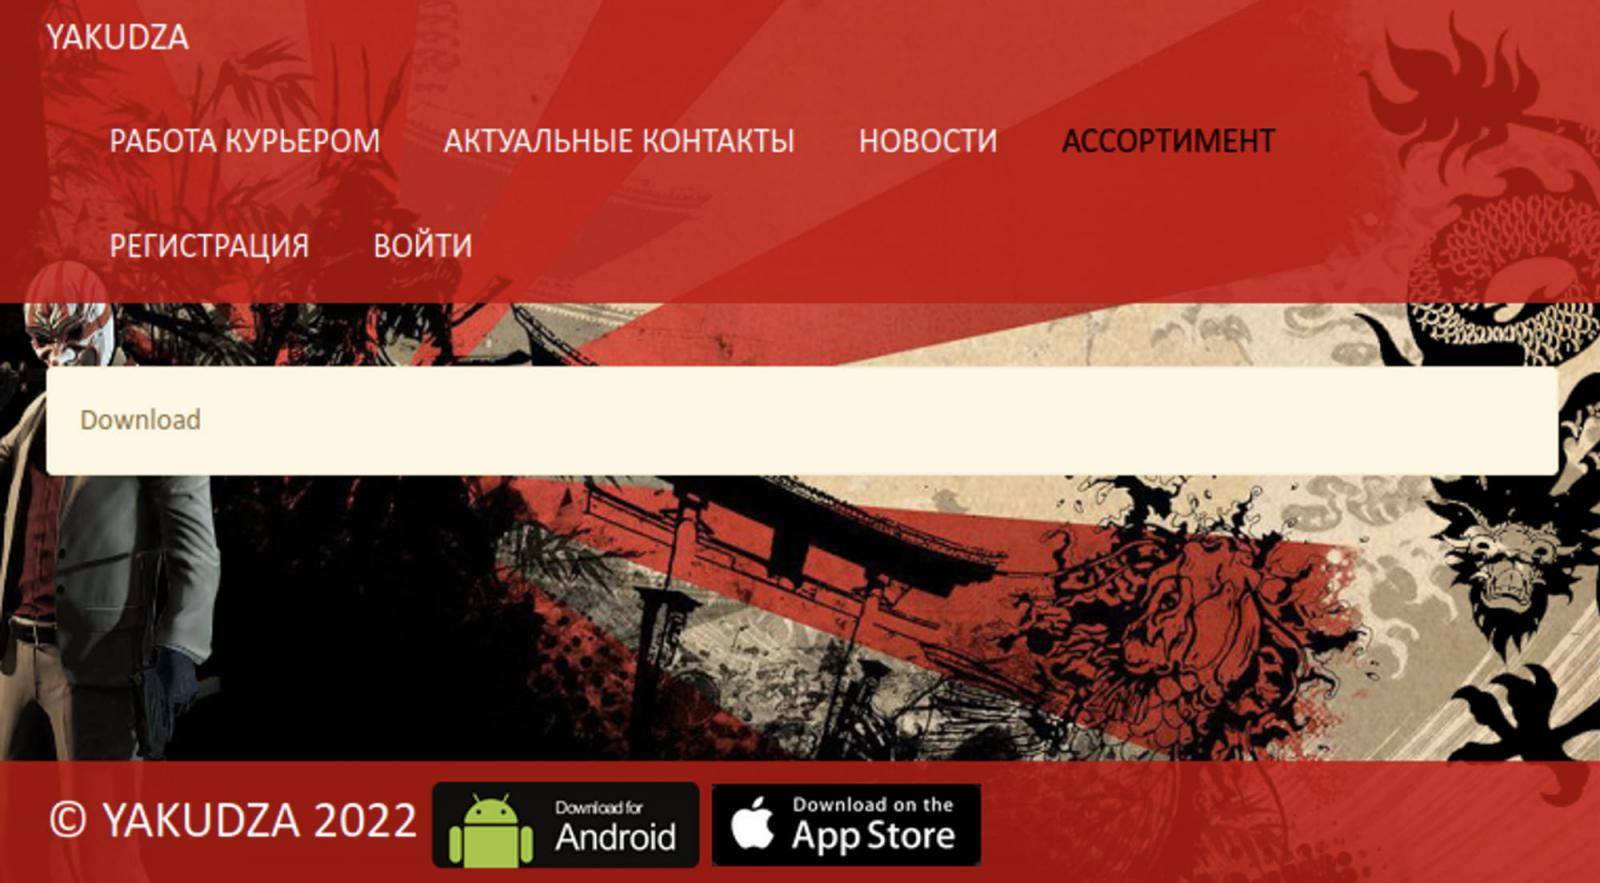
После закрытия «Гидры» продавцы меньшего калибра попытались переманить клиентскую базу на свои площадки. Что касается Android-приложений, на которые обратили внимание в Resecurity, выделяются семь APK:

  • Yakudza
  • TomFord24
  • 24Deluxe
  • PNTS32
  • Flakka24
  • 24Cana
  • MapSTGK

Для сборки всех этих APK использовался один CMS-движок — M-Club. Специалисты Resecurity пишут в отчёте следующее:

«Часть используемых Android-приложений была обнаружена на устройствах подозреваемых после задержания. Владельцы этих девайсов обвиняются в продаже нелегальных веществ».


«Программы для Android позволяли передавать информацию об успешных заказах, отправлять местоположение отправленных веществ и т. п. Все данные посылались в виде графических изображений, чтобы избежать индексирования», — продолжают эксперты.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru