



Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Киберпреступникам полюбилась платформа Google Ads, которую они используют для распространения вредоносных программ. В зоне риска пользователи, пытающиеся скачать в Сети популярный софт, преимущественно бесплатный.

В частности, заразиться вредоносами могут те, кто ищет Grammarly, MSI Afterburner, Slack, Dashlane, Malwarebytes, Audacity, μTorrent, OBS, Ring, AnyDesk, Libre Office, Teamviewer, Thunderbird и Brave.

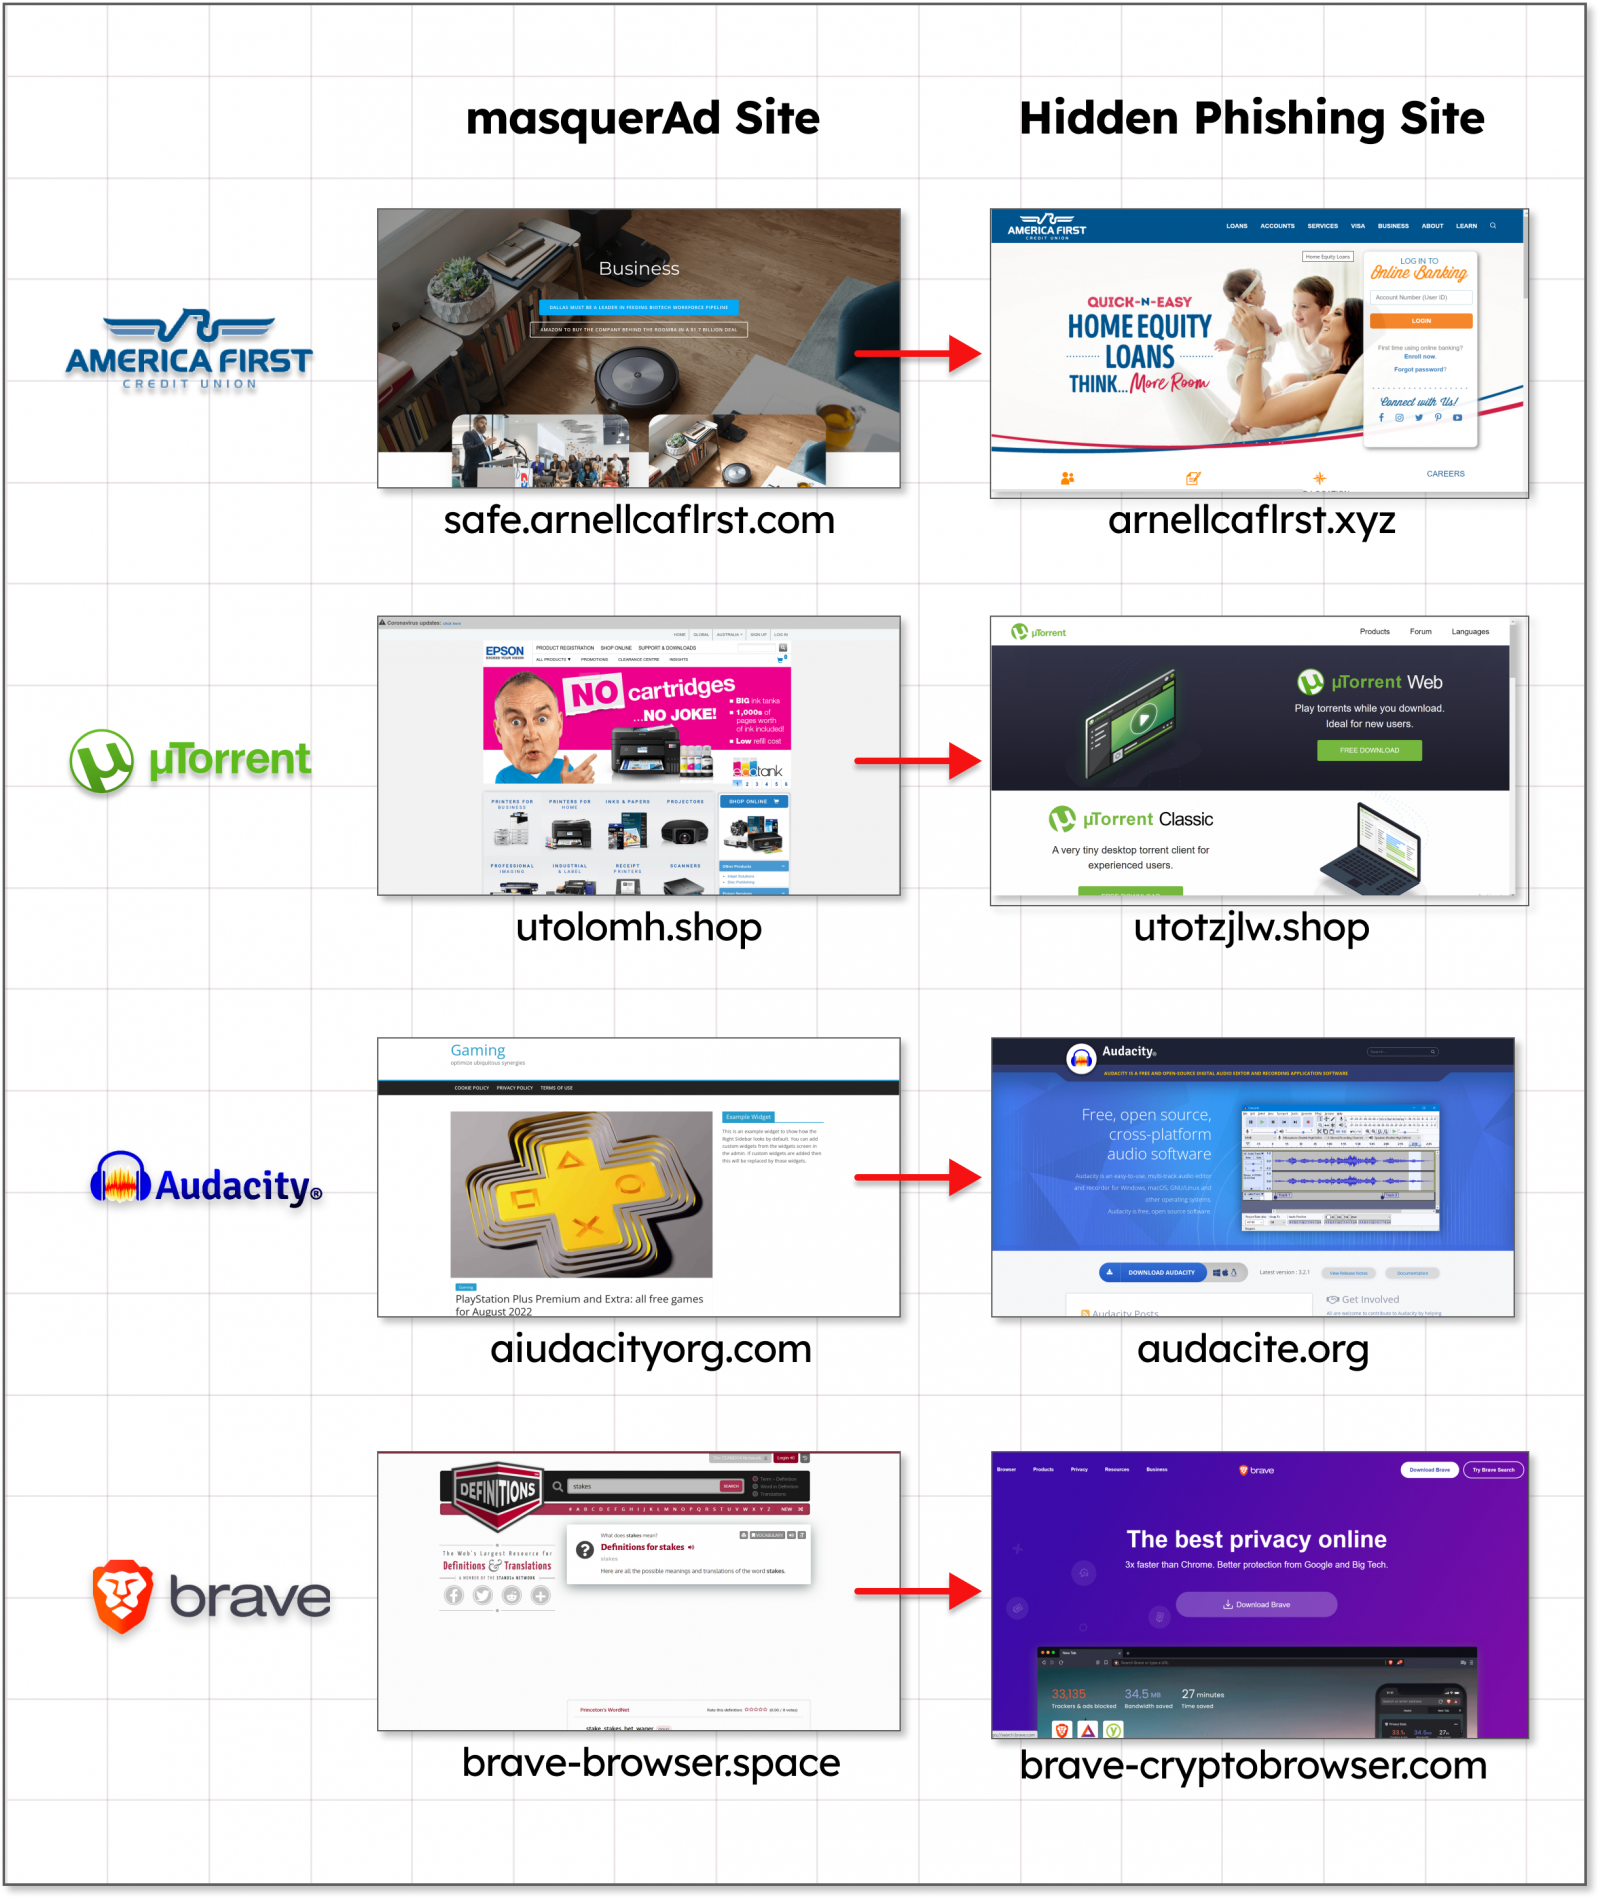
Злоумышленники клонируют легитимный сайт разработчиков упомянутых программ и подсовывают пользователям вредоносные версии. Среди зловредов, «вшитых» в популярный софт, можно встретить Raccoon Stealer, Vidar Stealer и IcedID. Первые два крадут данные жертвы, последний является загрузчиком.

К слову, в рамках этой кампании операторы вредоносов распространяли фейковый MSI Afterburner, атаковавший Windows-геймеров майнерами и RedLine. Исследователи из Guardio Labs и Trend Micro отметили, что сайты злоумышленников продвигаются с помощью Google Ads.

Как известно, платформа Google Ads помогает рекламодателям выводить ссылки на свои сайты и сервисы высоко в поисковой выдаче Google Search. Зачастую вредоносный клон будет в выдаче выше, чем официальный сайт.

Таким образом, пользователь, увидевший ссылку на искомый ресурс в самом верху выдачи, не будет долго думать над и, скорее всего, перейдёт по ней. Google, конечно, старается блокировать ссылки на вредоносные страницы, но киберпреступники в определённых случаях могут обойти автоматические проверки интернет-гиганта.


В отчёте Guardio Labs эксперты описывают вредоносную составляющую, которая загружается на компьютер жертвы в виде файлов ZIP или MSI. Загрузка происходит из доверенных мест вроде GitHub, Dropbox или CDN Discord, что позволяет обойти защитные системы.

В Trend Micro отмечают, что злоумышленники используют систему Keitaro Traffic Direction для вычисления исследователей в области кибербезопасности. Таким подходом операторы вредоноса IcedID хотят запутать специалистов и сконцентрироваться на атаках настоящих пользователей.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru