



Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Киберпреступникам полюбилась платформа Google Ads, которую они используют для распространения вредоносных программ. В зоне риска пользователи, пытающиеся скачать в Сети популярный софт, преимущественно бесплатный.

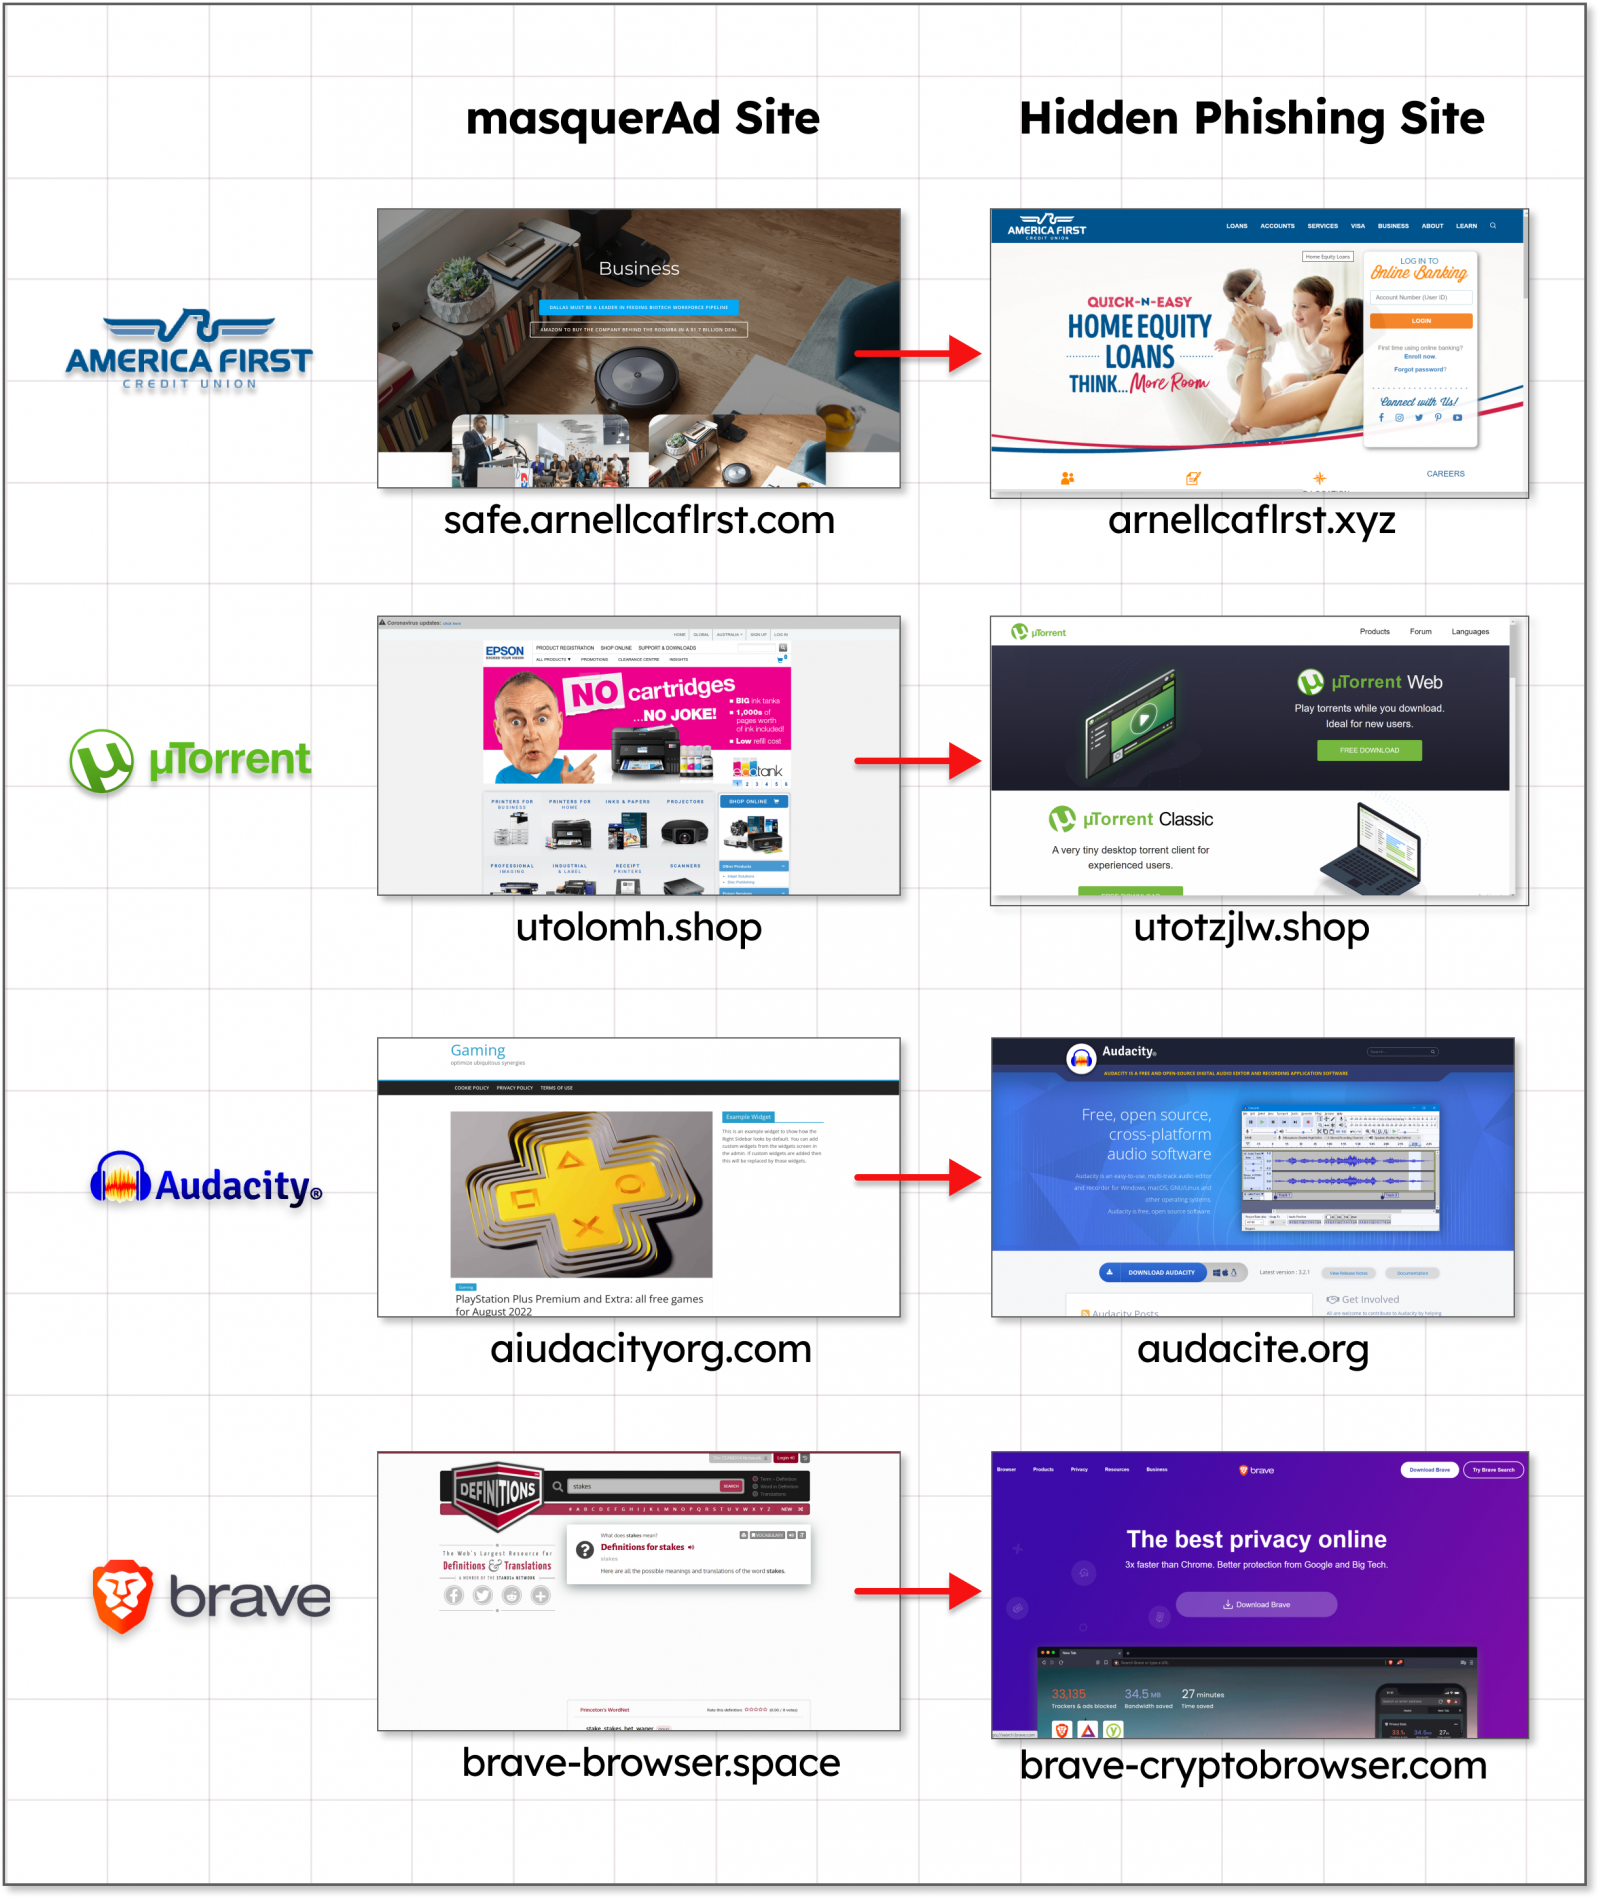
В частности, заразиться вредоносами могут те, кто ищет Grammarly, MSI Afterburner, Slack, Dashlane, Malwarebytes, Audacity, μTorrent, OBS, Ring, AnyDesk, Libre Office, Teamviewer, Thunderbird и Brave.

Злоумышленники клонируют легитимный сайт разработчиков упомянутых программ и подсовывают пользователям вредоносные версии. Среди зловредов, «вшитых» в популярный софт, можно встретить Raccoon Stealer, Vidar Stealer и IcedID. Первые два крадут данные жертвы, последний является загрузчиком.

К слову, в рамках этой кампании операторы вредоносов распространяли фейковый MSI Afterburner, атаковавший Windows-геймеров майнерами и RedLine. Исследователи из Guardio Labs и Trend Micro отметили, что сайты злоумышленников продвигаются с помощью Google Ads.

Как известно, платформа Google Ads помогает рекламодателям выводить ссылки на свои сайты и сервисы высоко в поисковой выдаче Google Search. Зачастую вредоносный клон будет в выдаче выше, чем официальный сайт.

Таким образом, пользователь, увидевший ссылку на искомый ресурс в самом верху выдачи, не будет долго думать над и, скорее всего, перейдёт по ней. Google, конечно, старается блокировать ссылки на вредоносные страницы, но киберпреступники в определённых случаях могут обойти автоматические проверки интернет-гиганта.


В отчёте Guardio Labs эксперты описывают вредоносную составляющую, которая загружается на компьютер жертвы в виде файлов ZIP или MSI. Загрузка происходит из доверенных мест вроде GitHub, Dropbox или CDN Discord, что позволяет обойти защитные системы.

В Trend Micro отмечают, что злоумышленники используют систему Keitaro Traffic Direction для вычисления исследователей в области кибербезопасности. Таким подходом операторы вредоноса IcedID хотят запутать специалистов и сконцентрироваться на атаках настоящих пользователей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru