



Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

В Google Play Store пробрался новый набор вредоносных программ для Android. Авторам приложений удалось ввести в заблуждение более двух миллионов пользователей, которые скачали софт из официального магазина.

На вредоносные программы обратили внимание специалисты «Доктор Веб». Приложения замаскированы под полезные утилиты для оптимизации системы. На деле они выдавали кучу рекламы и приводили к просадке производительности устройства.

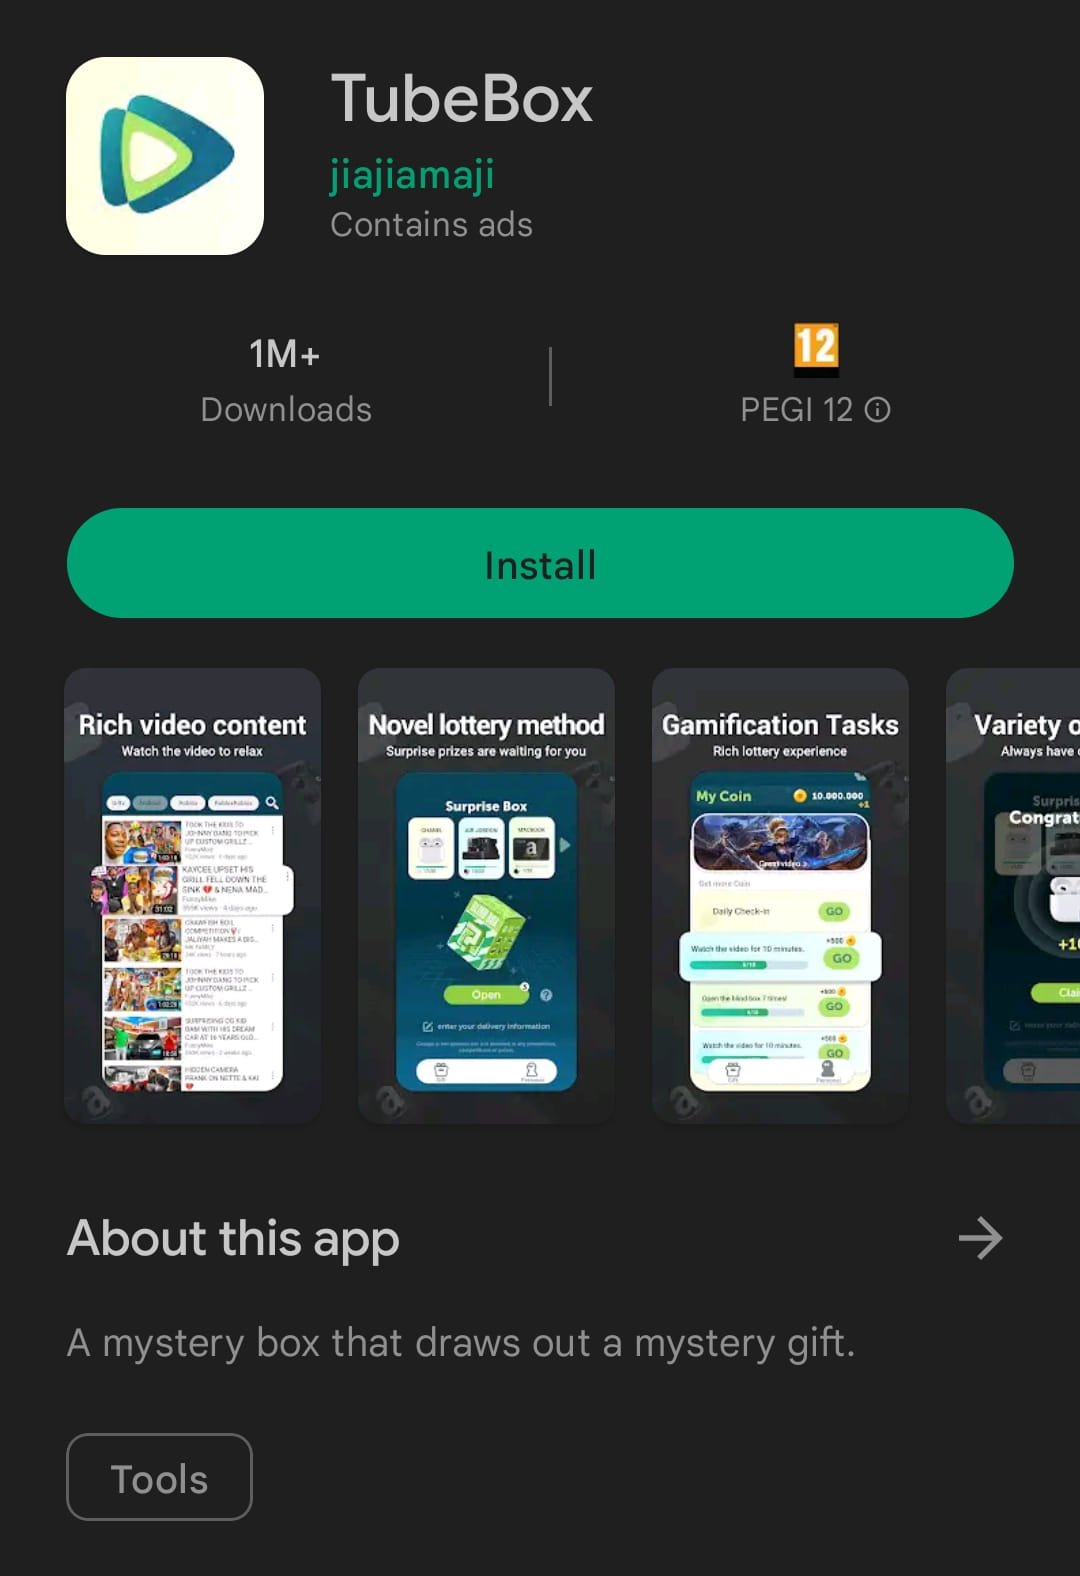
Одна из программ — TubeBox — собрала миллион загрузок в Google Play Store. На момент написания материала TubeBox всё ещё можно скачать из магазина.


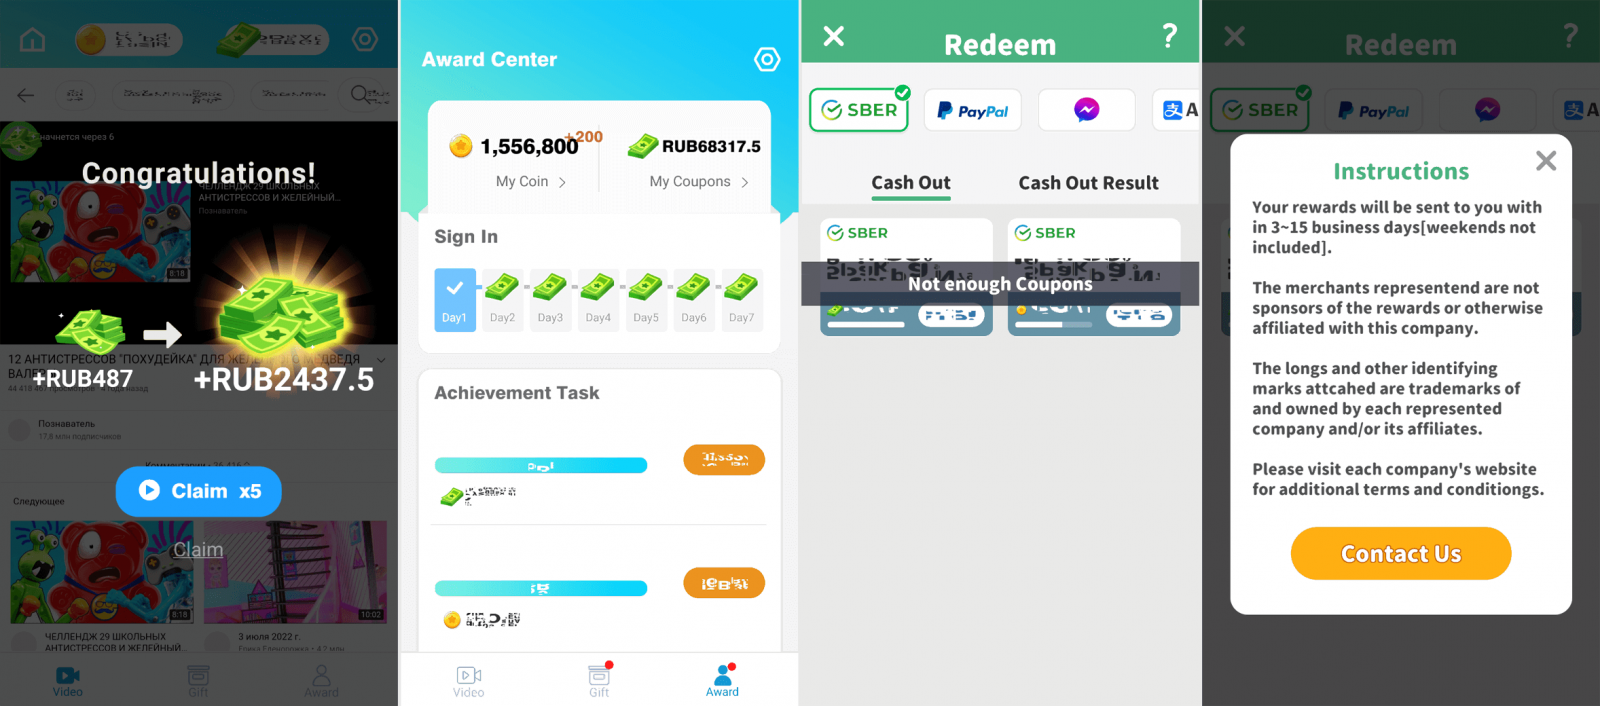
Авторы TubeBox обещают платить владельцу Android-устройства за просмотр определённых видео и рекламных объявлений. Само собой, пользователю не дают добраться до денежных средств — приложение выдаёт ошибку каждый раз, когда юзер пытается получить заработанные деньги.


По словам исследователей, задача TubeBox — как можно дольше оставаться на девайсе пользователя. Для этого он будет постоянно обещать вознаграждение. В реальности вредонос генерирует прибыль лишь для своих авторов.

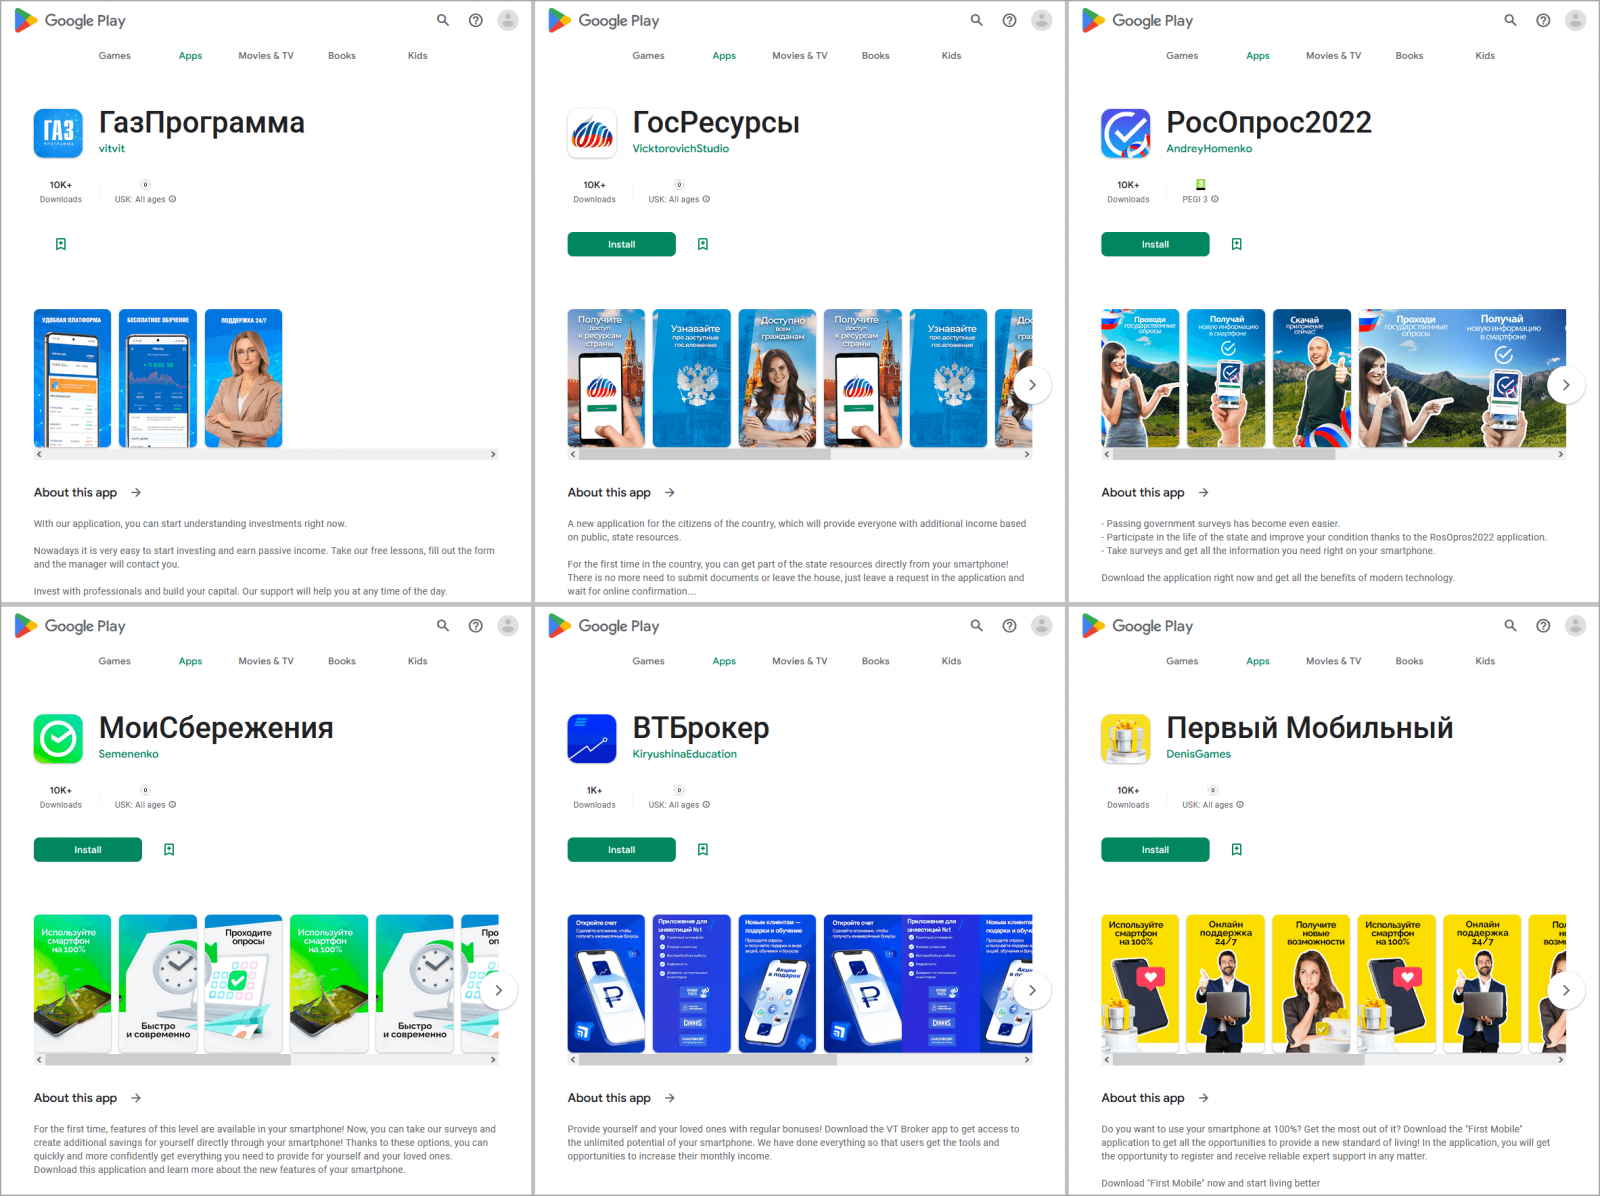
В «Доктор Веб» также выявили ряд Android-софта, замаскированного под приложения от российских кредитных организаций и инвестиционных компаний. Каждую из этих программ скачали из Google Play Store в среднем 10 тыс. раз.


Такой софт обещает пользователю прибыль от инвестиций, однако на деле подставляет фишинговые формы для сбора персональных данных.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru