



Правоохрана разгромила криминальный сервис iSpoof, провела 142 ареста

Правоохрана разгромила криминальный сервис iSpoof, провела 142 ареста

Правоохрана разгромила криминальный сервис iSpoof, провела 142 ареста

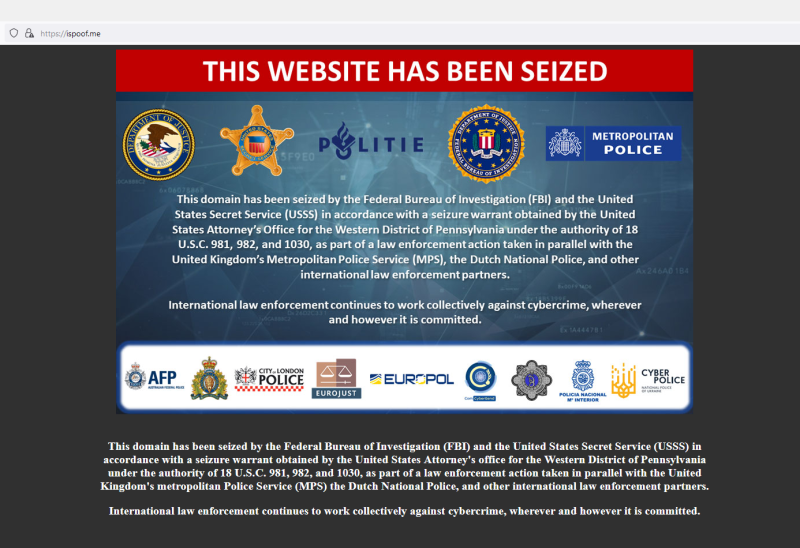
Европол рапортует об успехах трансграничной операции, нацеленной на пресечение деятельности iSpoof — веб-сервиса, помогавшего мошенникам имитировать звонки из банков, выманивать конфиденциальную информацию и опустошать счета жертв. Сервер преступников захвачен, домен конфискован, силовики арестовали 142 предполагаемых пользователей и админов криминального сайта.

Подписчикам iSpoof предоставлялась возможность анонимно звонить с подменных номеров, отсылать записанные сообщения, вести перехват одноразовых паролей. Используя платные услуги, злоумышленники обманывали и грабили доверчивых граждан разных стран, представляясь клиентской службой банка, интернет-магазина или правительственного учреждения.

По оценке Лондонской полиции, в период с июня 2021 года по июль 2022-го с помощью iSpoof было проведено 10 млн мошеннических звонков. Число потенциальных жертв только в Великобритании превысило 200 тысяч.

Согласно пресс-релизу Европола, убытки от деятельности iSpoof составили 115 млн евро (около $120 млн), тогда как операторы сервиса за 16 месяцев заработали $3,85 миллиона.

Масштабному расследованию предшествовала находка полиции Нидерландов: собирая информацию о поддельных звонках из банка, киберкопы обнаружили в предместьях Амстердама серверы, поднятые iSpoof. Незнакомый веб-сервис поставили на контроль, и вскоре удалось установить местонахождение оператора — он находился в Лондоне.

Материалами дела поделились с Скотленд-Ярдом, и там начали собственное расследование. Голландцы тем временем попытались выявить пользователей iSpoof. Помощь в сборе свидетельств криминальной деятельности блюстителям правопорядка оказал Европол, связавший их с нужными партнерами.

По итогам расследования в этом месяце в Великобритании провели более 100 арестов, в Голландии — два. Владельца iSpoof задержали в Лондоне 6 ноября, через пару дней были захвачены голландский сервер и домен ispoof.cc. В совместной операции приняли участие правоохранительные органы шести европейских стран, Австралии, Канады, США и Украины.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru