



Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Новый набор вредоносных Android-приложений проник в магазин Google Play. На этот раз авторы маскируют их под файловые менеджеры, но на деле они скрывают банковский троян Sharkbot.

Чтобы обойти защитные механизмы Google Play Store, приложения изначально не содержат вредоносной нагрузки. Только после установки на мобильном устройстве жертвы софт подгружает зловред из стороннего ресурса.

Поскольку программы позиционируют себя как файловые менеджеры, пользователя вряд ли смутят запрашиваемые разрешения. Тем не менее вредоносы будут их использовать для загрузки Sharkbot.

Основная задача Sharkbot — получить контроль над аккаунтами жертвы в онлайн-банкинге. Для этого троян выводит фейковые формы для ввода учётных данных, которые сразу отправляют логины и пароли злоумышленникам.

Восхищает настойчивость, с которой авторы Sharkbot постоянно протаскивают троян в Google Play Store. Ранее вредонос был не раз замечен на площадке официального магазина Android-приложений.

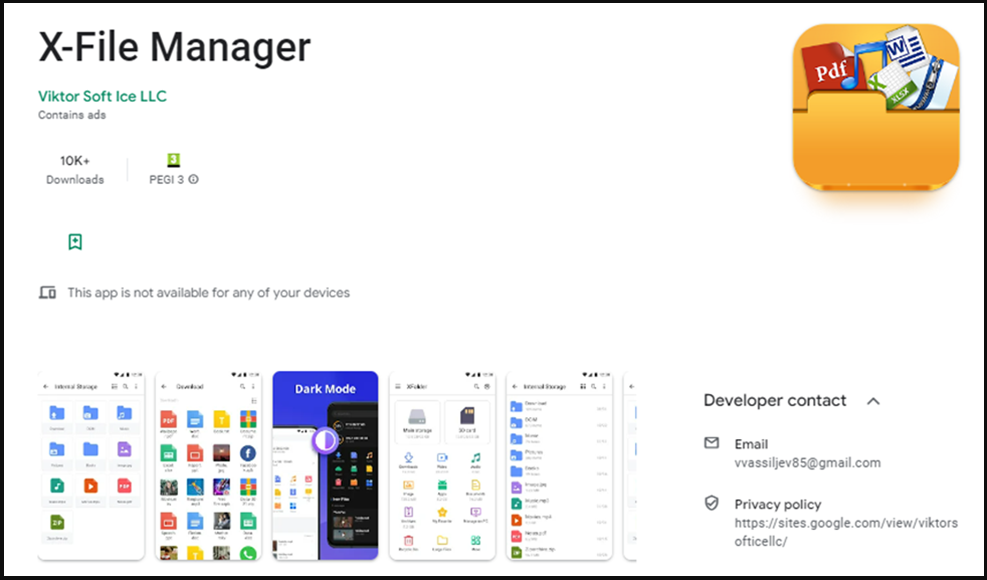
В новом отчёте Bitdefender специалисты рассказывают о новой пачке загрузчиков Sharkbot, которые на этот раз обеспечивают функциональность файловых менеджеров. Например, можно выделить приложение “X-File Manager“, разработчиком которого указан некто Victor Soft Ice (com.victorsoftice.llc), — его загрузили более 10 тысяч раз из Play Store.


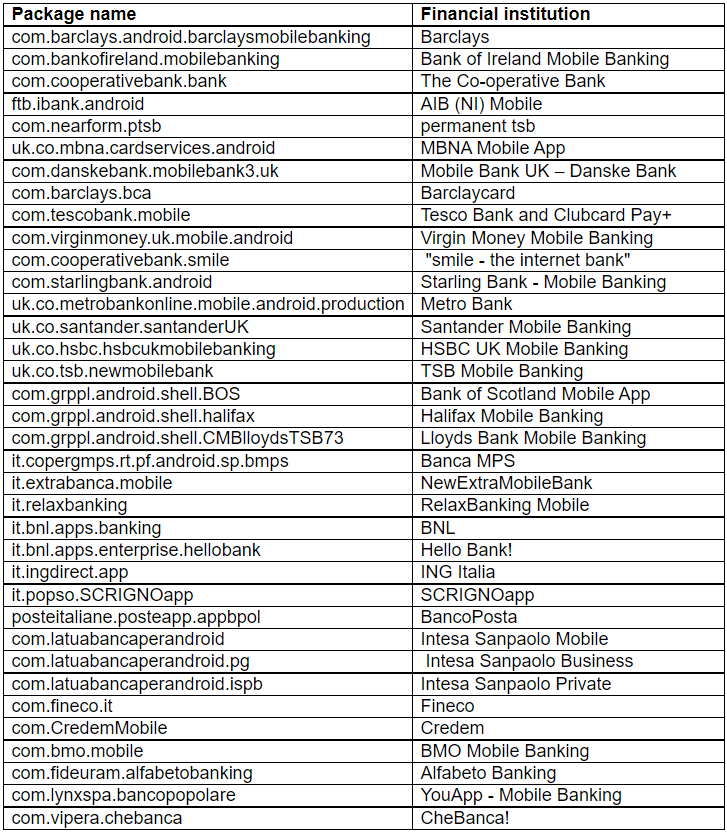
Полный список вредоносных приложений, попавшихся экспертам в этой кампании, выглядит так:


Ещё два приложений, которых стоит опасаться, — FileVoyager и LiteCleaner M. Последнее, например, всё ещё доступно в сторонних магазинах приложений.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru