



Вымогательство а-ля Luna Moth: вишинг и кража данных без участия зловредов

Вымогательство а-ля Luna Moth: вишинг и кража данных без участия зловредов

Вымогательство а-ля Luna Moth: вишинг и кража данных без участия зловредов

Эксперты Palo Alto Networks выявили вымогательскую кампанию, в ходе которой злоумышленники используют адресные рассылки и вишинг. Намеченную жертву под любым предлогом просят позвонить по указанному номеру, а затем в ходе разговора убеждают предоставить удаленный доступ к компьютеру; согласие открывает возможность для кражи данных с целью получения выкупа.

Автором текущих целевых атак, по данным Palo Alto, является кибергруппа Luna Moth, она же Silent Ransom. Поддельные письма вначале рассылались на адреса небольших юридических компаний, позднее вымогатели переключились на крупный ретейл и уже выманили у жертв сотни тысяч долларов.

Примечательно, что злоумышленники стараются сократить до минимума свой цифровой след: широко используют социальную инженерию и пускают в ход лишь легитимные инструменты. Жертву обрабатывают по схеме TOAD, которую также практикуют мошенники, притворяющиеся техподдержкой; с этой целью Luna Moth создала колл-центры, зарегистрировала множество телефонных номеров у VoIP-провайдеров и открыла аккаунты на веб-сервисе Zoho Assist. 

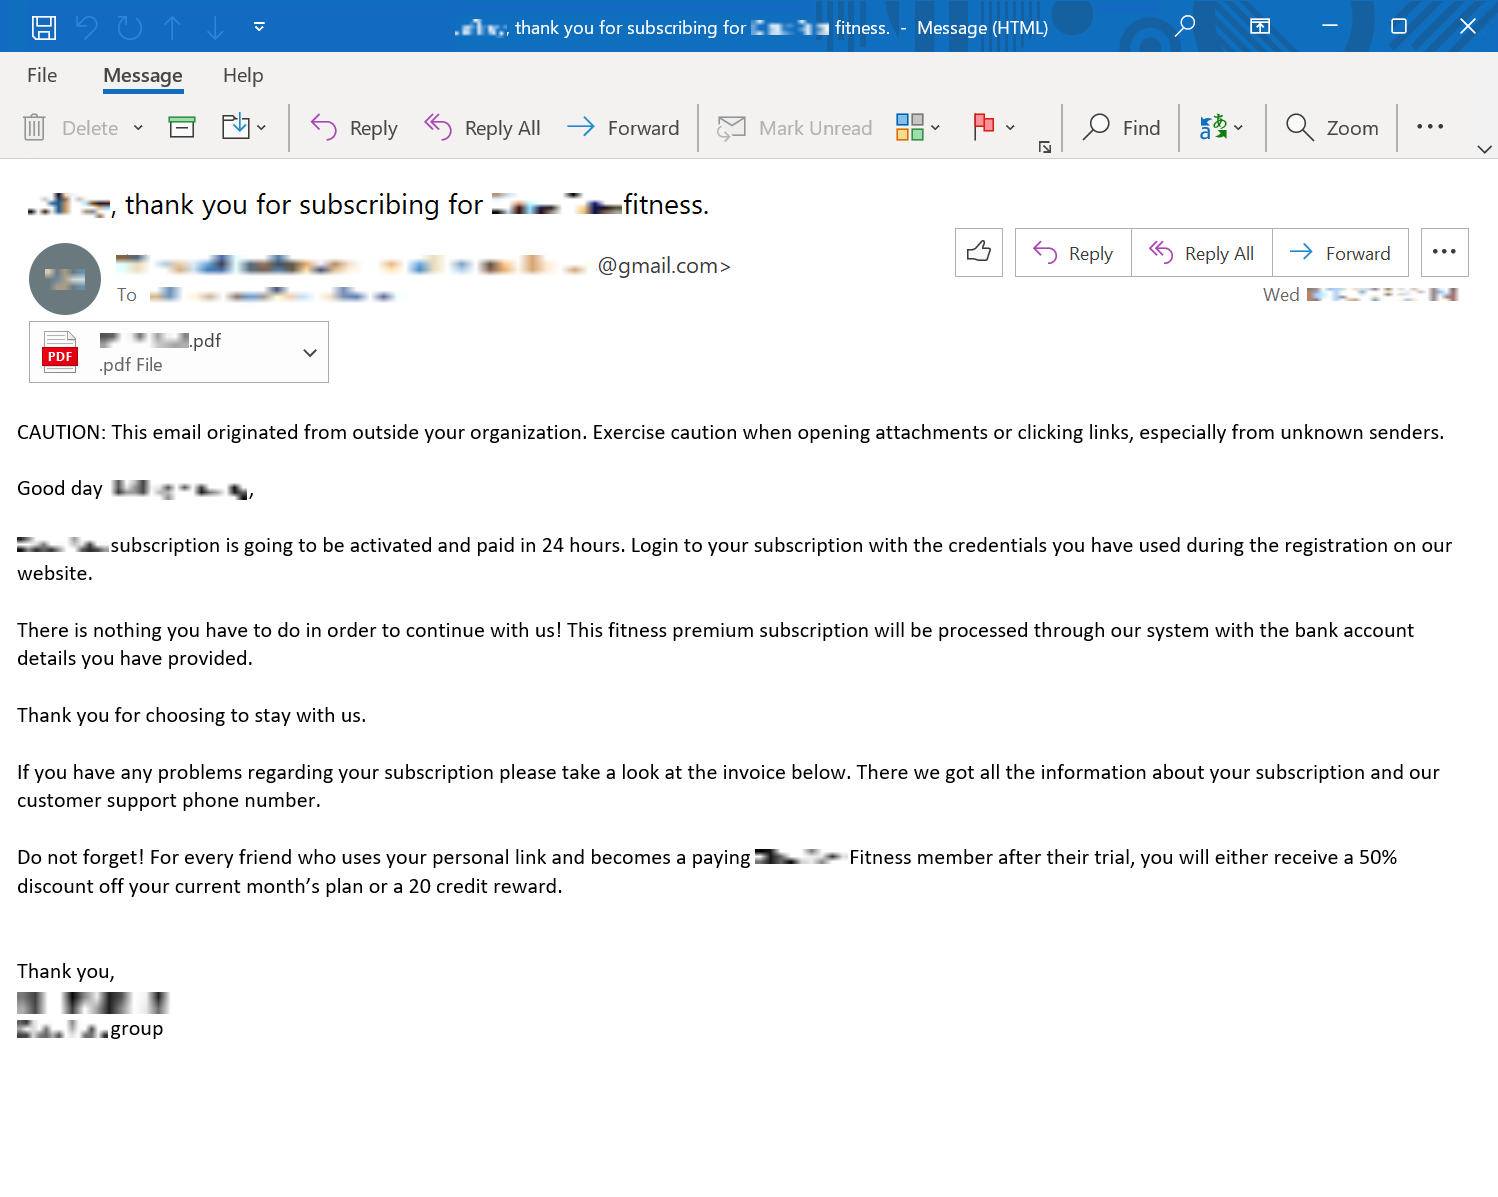
Распространяемые поддельные сообщения кастомизируются с учетом характера выбранной цели и не содержат вредоносных вложений или ссылок. Приманкой обычно служит инвойс или платная подписка, якобы оформленная на имя получателя.


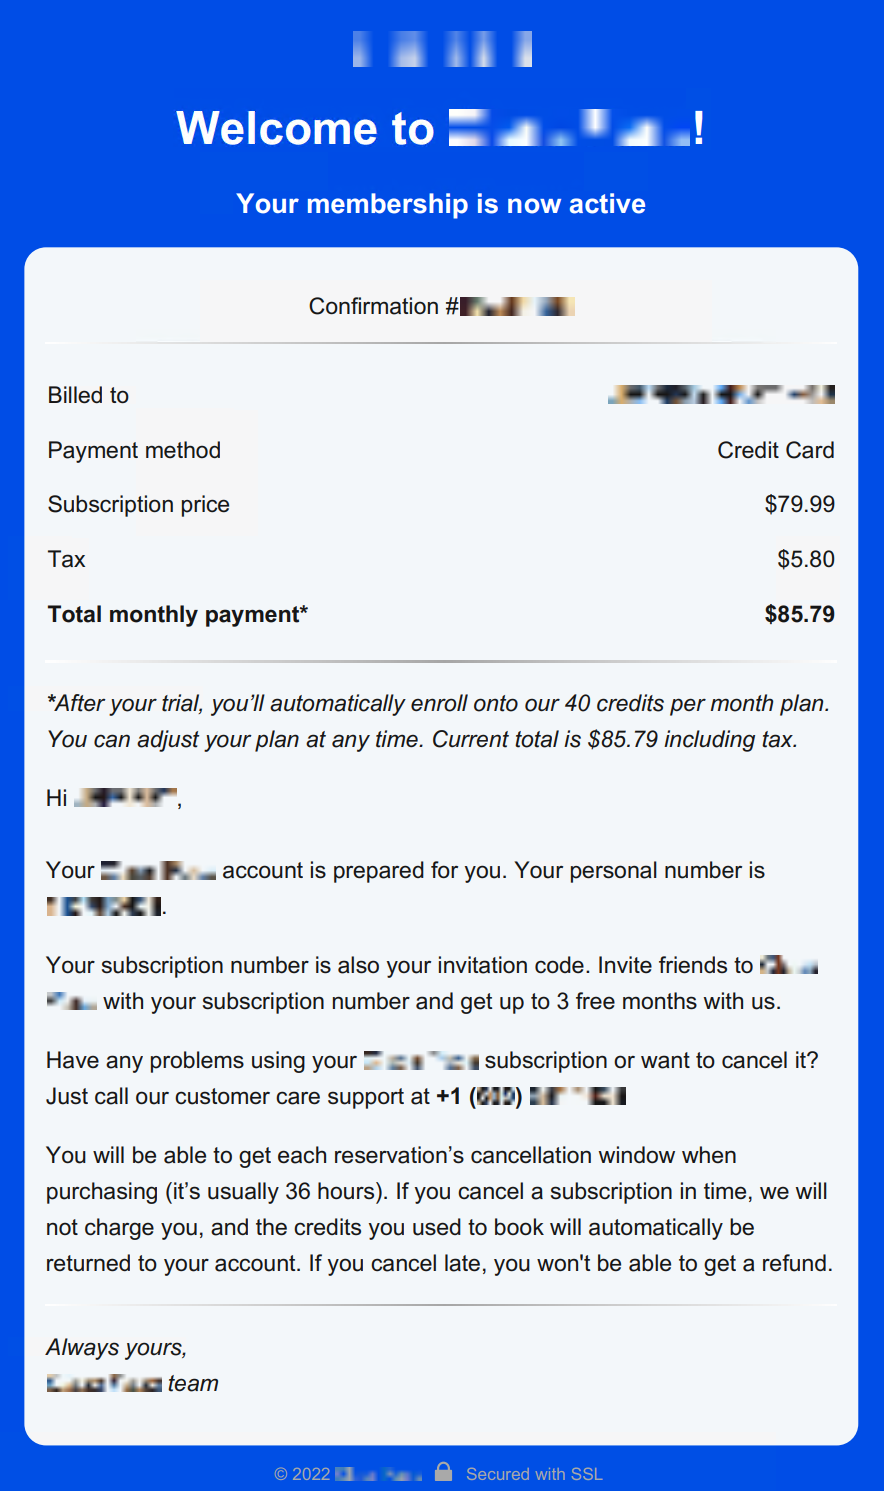
К фальшивке прикреплен безобидный PDF-документ, в котором указан номер телефона для связи на случай возникновения вопросов — например, для отмены подписки, по которой скоро начнут снимать деньги с карты. В ранних рассылках Luna Moth для большей правдоподобности использовала логотип компании-отправителя, которую она имитировала, сейчас авторы атак ограничиваются приветственным заголовком.


Номера телефонов для жертв вначале повторялись, а позднее стали уникальными; адресату также могут предоставить выбор из нескольких вариантов. При вызове собеседник в ходе разговора высылает приглашение присоединиться к сеансу удаленной поддержки через Zoho Assist — якобы для большего удобства. Если жертва согласится, мошенник перехватит управление ее клавиатурой и мышью, включит доступ к буферу обмена и размоет экран, чтобы скрыть дальнейшие действия от пользователя.

После этого в систему устанавливается инструмент удаленного управления Syncro, чтобы обеспечить стороннее присутствие, а также менеджер файлов Rclone или клиент WinSCP — для выкачивания ценных данных с компьютера и подключенных сетевых ресурсов. Процесс в этом случае может занять от нескольких часов до пары недель.

Если у жертвы нет админ-прав, автор атаки не пытается закрепиться в системе, а сразу переходит к краже данных с помощью WinSCP Portable — прямо во время телефонной беседы. В ходе инцидентов, попавших в поле зрения Palo Alto, злоумышленники не пытались продвинуться дальше по сети и довольствовались тем, что нашли у жертвы.

После кражи информации пострадавшему высылается письмо с требованием выкупа; его размер составляет от двух до 78 биткоинов, в зависимости от платежеспособности атакованной организации. Каждой жертве назначается свой криптокошелек, тем, кто проводит платеж в заданные сроки, предоставляется скидка в 25%. Неплательщикам могут угрожать потерей репутации — вымогатели обещают рассказать о случившемся крупным клиентам жертвы, называя их имена.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru