



Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Киберпреступная группировка Worok начала прятать вредоносную программу в PNG-изображениях (стеганография). Пробравшись на устройство жертвы, вредонос крадёт важную информацию, а способ его доставки не вызывает алертов защитных программ.

Впервые о Worok рассказали специалисты компании ESET в сентябре 2022 года. Теперь исследователи из Avast обратили внимание сообщества на новую кампанию группы.

В первую очередь киберпреступников интересуют госучреждения в странах Среднего Востока, Южной Африки и Юго-Восточной Азии. Эксперты пока не знают, как именно злоумышленники проникают в сети, но есть предположение, что Worok использует стороннюю загрузку DLL для запуска вредоноса CLRLoader в памяти.

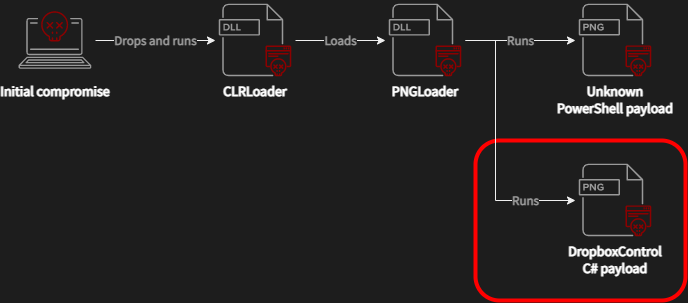
Далее CLRLoader загружает пейлоад PNGLoader, задача которого — извлечь байты, встроенные в PNG-изображения и «сложить» из них два исполняемых файла. В отчёте Avast есть инфографика, демонстрирующая этапы атаки:


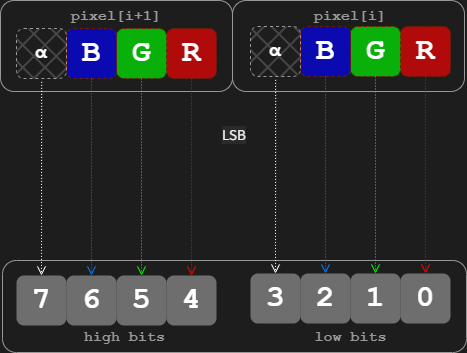
Специалисты также отметили, что Worok использует технику кодирования наименее важного бита (“least significant bit (LSB) encoding“). Это значит, что небольшие фрагменты вредоносного кода встраиваются в наименее важные биты пикселей изображения.


Первый пейлоад, извлекаемый PNGLoader, представляет собой PowerShell-скрипт, который, к сожалению, не смогли восстановить ни ESET, ни Avast. Вторая нагрузка — кастомный вредонос, похищающий файлы жертвы. Последний использует DropBox в качестве командного центра (C2).

Кстати, то самое PNG-изображение, скрывающее второй пейлоад, выглядит довольно безобидно:


По словам Avast, Worok использует кастомные инструменты, которые на данный момент недоступны другим киберпреступным группировкам.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru