



Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Киберпреступная группировка Worok начала прятать вредоносную программу в PNG-изображениях (стеганография). Пробравшись на устройство жертвы, вредонос крадёт важную информацию, а способ его доставки не вызывает алертов защитных программ.

Впервые о Worok рассказали специалисты компании ESET в сентябре 2022 года. Теперь исследователи из Avast обратили внимание сообщества на новую кампанию группы.

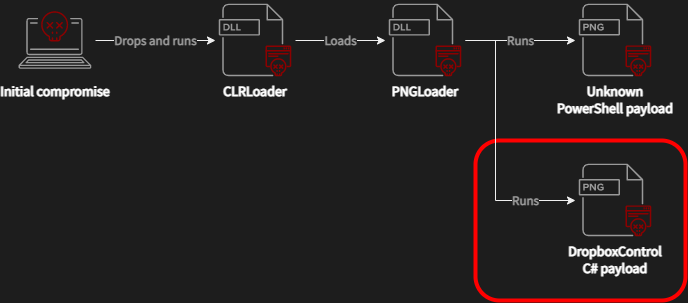
В первую очередь киберпреступников интересуют госучреждения в странах Среднего Востока, Южной Африки и Юго-Восточной Азии. Эксперты пока не знают, как именно злоумышленники проникают в сети, но есть предположение, что Worok использует стороннюю загрузку DLL для запуска вредоноса CLRLoader в памяти.

Далее CLRLoader загружает пейлоад PNGLoader, задача которого — извлечь байты, встроенные в PNG-изображения и «сложить» из них два исполняемых файла. В отчёте Avast есть инфографика, демонстрирующая этапы атаки:


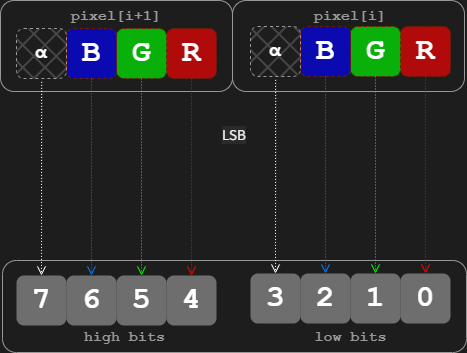
Специалисты также отметили, что Worok использует технику кодирования наименее важного бита (“least significant bit (LSB) encoding“). Это значит, что небольшие фрагменты вредоносного кода встраиваются в наименее важные биты пикселей изображения.


Первый пейлоад, извлекаемый PNGLoader, представляет собой PowerShell-скрипт, который, к сожалению, не смогли восстановить ни ESET, ни Avast. Вторая нагрузка — кастомный вредонос, похищающий файлы жертвы. Последний использует DropBox в качестве командного центра (C2).

Кстати, то самое PNG-изображение, скрывающее второй пейлоад, выглядит довольно безобидно:


По словам Avast, Worok использует кастомные инструменты, которые на данный момент недоступны другим киберпреступным группировкам.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru