



Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Киберпреступная группировка Worok начала прятать вредоносную программу в PNG-изображениях (стеганография). Пробравшись на устройство жертвы, вредонос крадёт важную информацию, а способ его доставки не вызывает алертов защитных программ.

Впервые о Worok рассказали специалисты компании ESET в сентябре 2022 года. Теперь исследователи из Avast обратили внимание сообщества на новую кампанию группы.

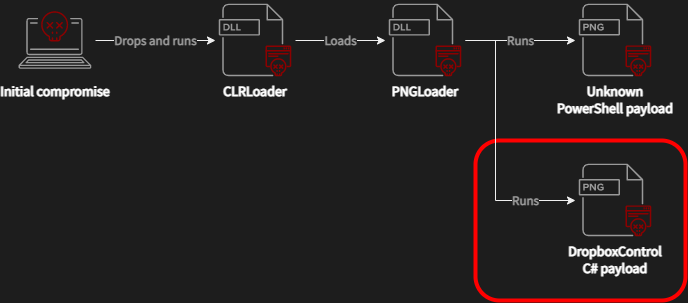
В первую очередь киберпреступников интересуют госучреждения в странах Среднего Востока, Южной Африки и Юго-Восточной Азии. Эксперты пока не знают, как именно злоумышленники проникают в сети, но есть предположение, что Worok использует стороннюю загрузку DLL для запуска вредоноса CLRLoader в памяти.

Далее CLRLoader загружает пейлоад PNGLoader, задача которого — извлечь байты, встроенные в PNG-изображения и «сложить» из них два исполняемых файла. В отчёте Avast есть инфографика, демонстрирующая этапы атаки:


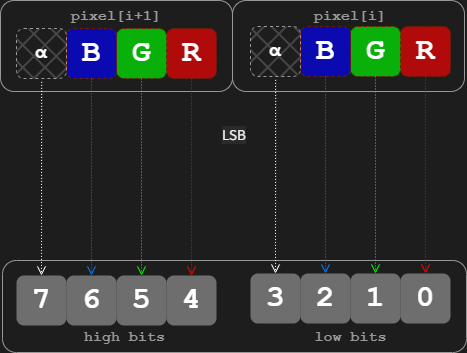
Специалисты также отметили, что Worok использует технику кодирования наименее важного бита (“least significant bit (LSB) encoding“). Это значит, что небольшие фрагменты вредоносного кода встраиваются в наименее важные биты пикселей изображения.


Первый пейлоад, извлекаемый PNGLoader, представляет собой PowerShell-скрипт, который, к сожалению, не смогли восстановить ни ESET, ни Avast. Вторая нагрузка — кастомный вредонос, похищающий файлы жертвы. Последний использует DropBox в качестве командного центра (C2).

Кстати, то самое PNG-изображение, скрывающее второй пейлоад, выглядит довольно безобидно:


По словам Avast, Worok использует кастомные инструменты, которые на данный момент недоступны другим киберпреступным группировкам.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru