



Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Киберпреступная группировка Worok начала прятать вредоносную программу в PNG-изображениях (стеганография). Пробравшись на устройство жертвы, вредонос крадёт важную информацию, а способ его доставки не вызывает алертов защитных программ.

Впервые о Worok рассказали специалисты компании ESET в сентябре 2022 года. Теперь исследователи из Avast обратили внимание сообщества на новую кампанию группы.

В первую очередь киберпреступников интересуют госучреждения в странах Среднего Востока, Южной Африки и Юго-Восточной Азии. Эксперты пока не знают, как именно злоумышленники проникают в сети, но есть предположение, что Worok использует стороннюю загрузку DLL для запуска вредоноса CLRLoader в памяти.

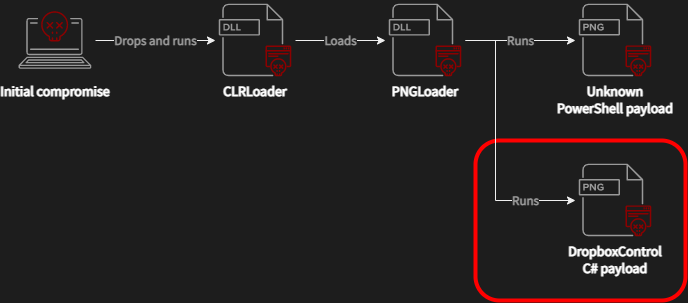
Далее CLRLoader загружает пейлоад PNGLoader, задача которого — извлечь байты, встроенные в PNG-изображения и «сложить» из них два исполняемых файла. В отчёте Avast есть инфографика, демонстрирующая этапы атаки:


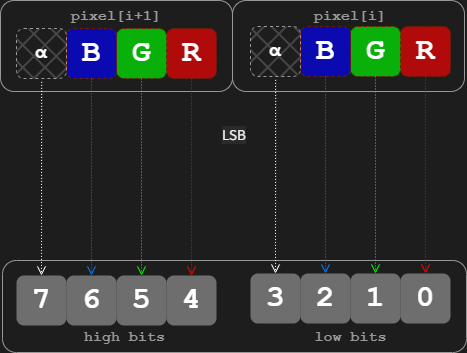
Специалисты также отметили, что Worok использует технику кодирования наименее важного бита (“least significant bit (LSB) encoding“). Это значит, что небольшие фрагменты вредоносного кода встраиваются в наименее важные биты пикселей изображения.


Первый пейлоад, извлекаемый PNGLoader, представляет собой PowerShell-скрипт, который, к сожалению, не смогли восстановить ни ESET, ни Avast. Вторая нагрузка — кастомный вредонос, похищающий файлы жертвы. Последний использует DropBox в качестве командного центра (C2).

Кстати, то самое PNG-изображение, скрывающее второй пейлоад, выглядит довольно безобидно:


По словам Avast, Worok использует кастомные инструменты, которые на данный момент недоступны другим киберпреступным группировкам.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru