



Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

В стане киберпреступников опять разногласия. На этот раз один из недовольных разработчиков программы-вымогателя LockBit слил билдер последней версии шифровальщика в Сеть. Об утечке сообщили пользователи Twitter.

Как известно, злоумышленники выпустили версию LockBit 3.0 в конце июня 2022 года. Одновременно авторы вредоноса запустили программу bug bounty, чтобы повысить качество кода.

Интересно, что LockBit версии 3.0 (кодовое имя — LockBit Black) преподносился как некий прорыв: «сделаем программы-вымогатели вновь великими» и т. п. Последний релиз тестировали на протяжении двух месяцев, а его «фишкой» стали функции, затрудняющие анализ зловреда.

По словам исследователя в области кибербезопасности под ником “3xp0rt“, пользователь Twitter Ali Qushji утверждает, что его команде удалось взломать серверы LockBits и украсть билдер версии LockBits 3.0.

После этого подключились специалисты VX-Underground, которые рассказали о пользователе “protonleaks“. Он тоже поделился билдером последней версии шифровальщика. Тем не менее есть информация, что «официальный представитель» операций LockBit — LockBitSupp — опровергает факт взлома и утечки.

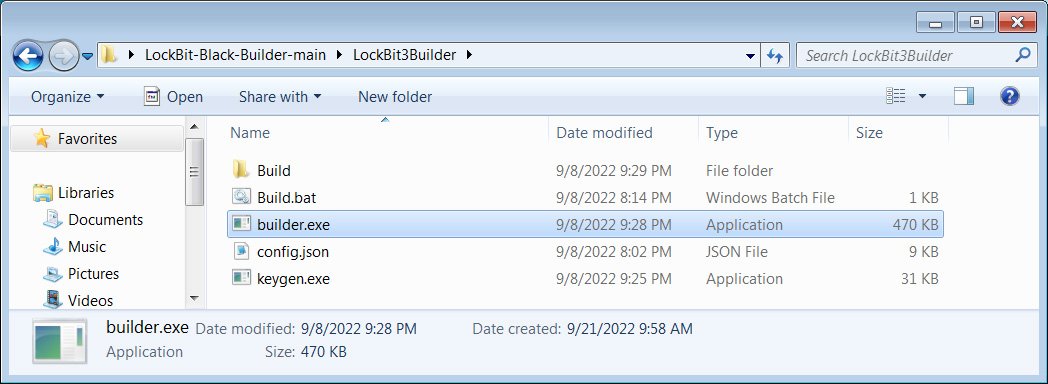
Так или иначе, если билдер действительно утёк, он позволит любому желающему организовать атаки шифровальщика и прилично на этом заработать. Билдер состоит из четырёх файлов: генератор ключа шифрования, сам сборщик, настраиваемый файл конфигурации и пакетный файл для объединения всего.


Файл config.json, который также можно найти в архиве, предназначен для кастомной записки с требованием выкупа, настройки коммуникации с командным сервером и завершения ряда служб, процессов. Издание BleepingComputer проанализировало и наглядно показало содержимое скомпрометированного билдера.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru