



Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

В стане киберпреступников опять разногласия. На этот раз один из недовольных разработчиков программы-вымогателя LockBit слил билдер последней версии шифровальщика в Сеть. Об утечке сообщили пользователи Twitter.

Как известно, злоумышленники выпустили версию LockBit 3.0 в конце июня 2022 года. Одновременно авторы вредоноса запустили программу bug bounty, чтобы повысить качество кода.

Интересно, что LockBit версии 3.0 (кодовое имя — LockBit Black) преподносился как некий прорыв: «сделаем программы-вымогатели вновь великими» и т. п. Последний релиз тестировали на протяжении двух месяцев, а его «фишкой» стали функции, затрудняющие анализ зловреда.

По словам исследователя в области кибербезопасности под ником “3xp0rt“, пользователь Twitter Ali Qushji утверждает, что его команде удалось взломать серверы LockBits и украсть билдер версии LockBits 3.0.

После этого подключились специалисты VX-Underground, которые рассказали о пользователе “protonleaks“. Он тоже поделился билдером последней версии шифровальщика. Тем не менее есть информация, что «официальный представитель» операций LockBit — LockBitSupp — опровергает факт взлома и утечки.

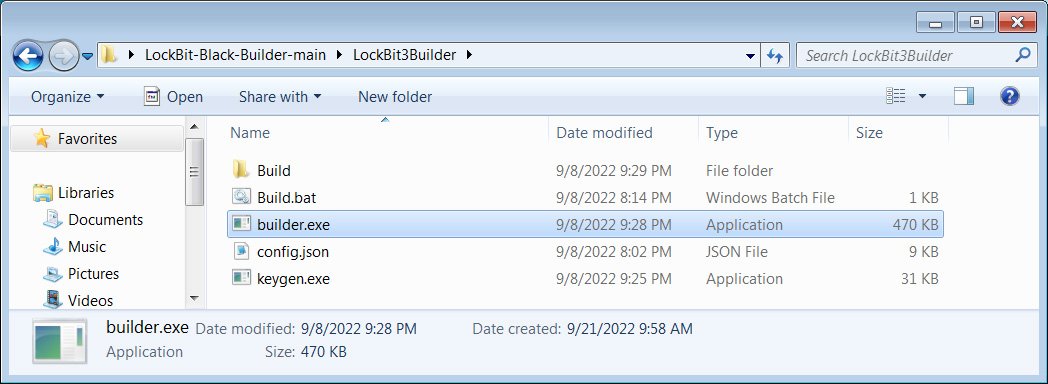
Так или иначе, если билдер действительно утёк, он позволит любому желающему организовать атаки шифровальщика и прилично на этом заработать. Билдер состоит из четырёх файлов: генератор ключа шифрования, сам сборщик, настраиваемый файл конфигурации и пакетный файл для объединения всего.


Файл config.json, который также можно найти в архиве, предназначен для кастомной записки с требованием выкупа, настройки коммуникации с командным сервером и завершения ряда служб, процессов. Издание BleepingComputer проанализировало и наглядно показало содержимое скомпрометированного билдера.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru