



Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

В стане киберпреступников опять разногласия. На этот раз один из недовольных разработчиков программы-вымогателя LockBit слил билдер последней версии шифровальщика в Сеть. Об утечке сообщили пользователи Twitter.

Как известно, злоумышленники выпустили версию LockBit 3.0 в конце июня 2022 года. Одновременно авторы вредоноса запустили программу bug bounty, чтобы повысить качество кода.

Интересно, что LockBit версии 3.0 (кодовое имя — LockBit Black) преподносился как некий прорыв: «сделаем программы-вымогатели вновь великими» и т. п. Последний релиз тестировали на протяжении двух месяцев, а его «фишкой» стали функции, затрудняющие анализ зловреда.

По словам исследователя в области кибербезопасности под ником “3xp0rt“, пользователь Twitter Ali Qushji утверждает, что его команде удалось взломать серверы LockBits и украсть билдер версии LockBits 3.0.

После этого подключились специалисты VX-Underground, которые рассказали о пользователе “protonleaks“. Он тоже поделился билдером последней версии шифровальщика. Тем не менее есть информация, что «официальный представитель» операций LockBit — LockBitSupp — опровергает факт взлома и утечки.

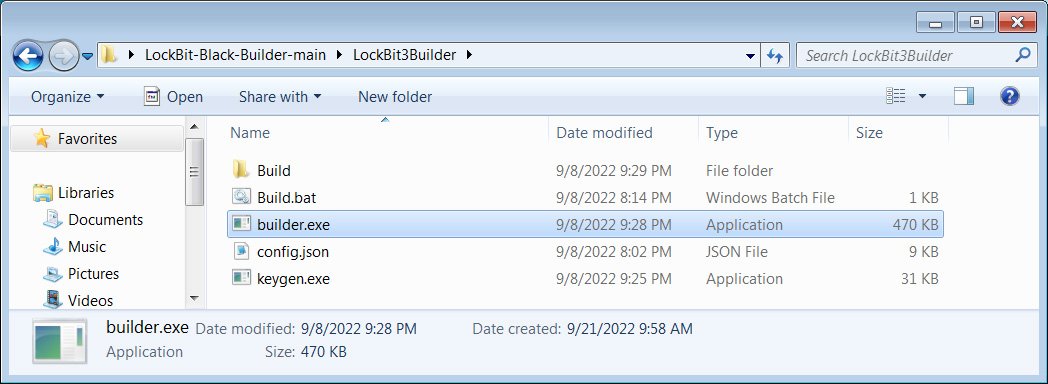
Так или иначе, если билдер действительно утёк, он позволит любому желающему организовать атаки шифровальщика и прилично на этом заработать. Билдер состоит из четырёх файлов: генератор ключа шифрования, сам сборщик, настраиваемый файл конфигурации и пакетный файл для объединения всего.


Файл config.json, который также можно найти в архиве, предназначен для кастомной записки с требованием выкупа, настройки коммуникации с командным сервером и завершения ряда служб, процессов. Издание BleepingComputer проанализировало и наглядно показало содержимое скомпрометированного билдера.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru