



Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Функция расширенной проверки правописания в браузерах Google Chrome и Microsoft Edge в отдельных случаях может слить корпорациям Google и Microsoft персональные данные, включая пароли пользователей.

Несмотря на то что функция проверки орфографии в современных браузерах давно стала привычной для рядовых веб-сёрферов, многие задумывались на тему дальнейшей судьбы отправляемых разработчикам данных.

Особенно остро стоит вопрос: а что происходит с полями для ввода паролей. Известно, что браузеры Chrome и Edge устанавливаются по умолчанию с включёнными возможностями проверки правописания, а вот расширенные функции Chrome Enhanced Spellcheck или Microsoft Editor нужно активировать вручную.

Тем не менее именно расширенные версии проверки корректного написания слов представляют риск для конфиденциальности пользователей, считают эксперты. Если мы включим Chrome Enhanced Spellcheck или Microsoft Editor, вводимая информация будет отправляться в корпорации Google и Microsoft.

В зависимости от того, на каком веб-сайте вы находитесь, в руки разработчиков могут попасть конфиденциальные данные: номера социального страхования, имена, адреса, электронная почта, даты рождения, другая контактная информация, а также финансовые сведения (данные банковских карт).

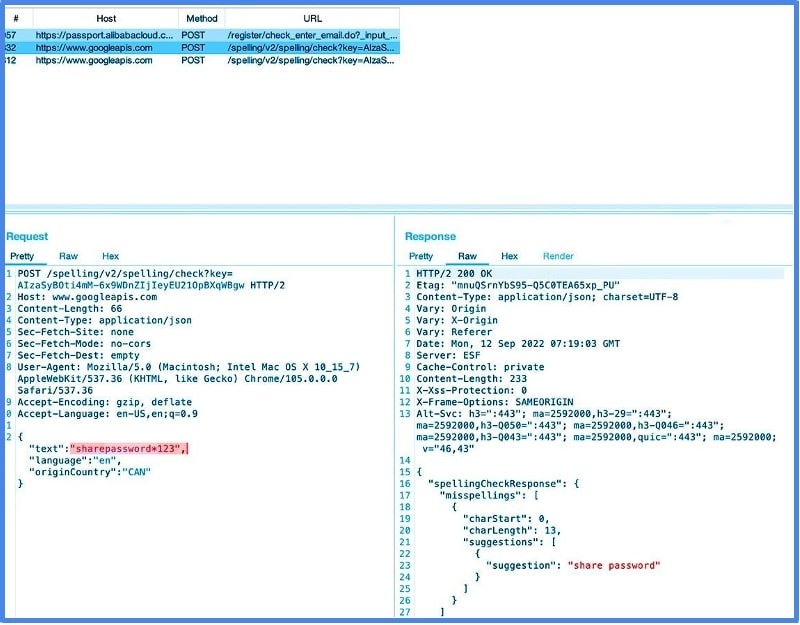
Джош Саммитт, сооснователь компании otto-js, обнаружил эту проблему в процессе тестирования механизма детектирования поведения скриптов. По словам специалиста, при активации Chrome Enhanced Spellcheck или Microsoft Editor «фактически все вводимые данные» отправляются в Google и Microsoft.

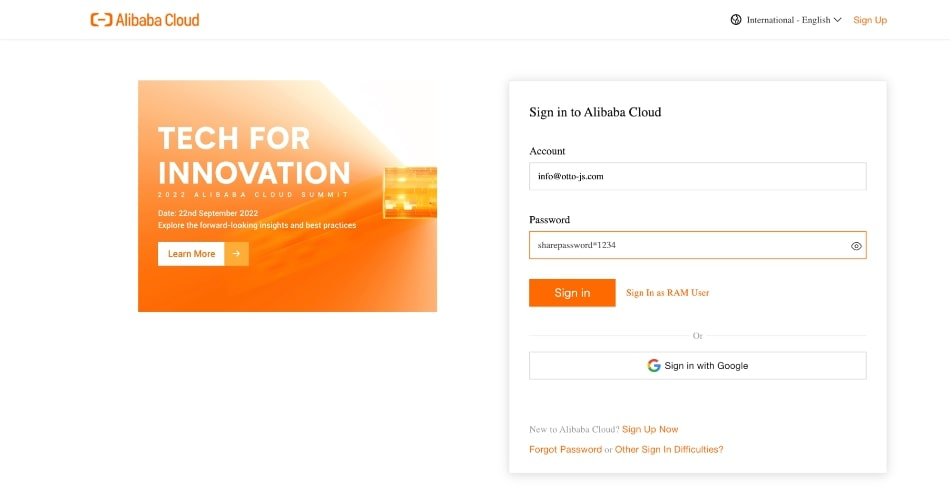
«Более того, если вы воспользуетесь функцией “показать пароль“ при вводе учётных данных, проверка правописания отправит разработчикам даже ваш пароль. Ряд самых крупных веб-сайтов в Сети имеет тенденцию передавать персональные данные при вводе в соответствующие поля», — пишет Саммитт в блоге.

В качестве примера исследователь приводит платформу Alibaba Cloud.


Саммитт даже записал небольшой видеоролик, в котором демонстрируется передача вводимых в поля учётных данных:


Издание BleepingComputer провело собственные тесты, в ходе которых выяснилось, что Google Chrome передаёт разработчикам сведения, введённые на следующих крупных сайтах:

  • CNN — сливает и имена пользователей, и пароли;
  • Facebook.com (признан экстремистским, деятельность на территории России запрещена) — сливает и имена пользователей, и пароли;
  • SSA.gov (Social Security Login) — сливает только имена;
  • Bank of America — сливает только имена пользователей;
  • Verizon — сливает только имена пользователей.

Выход из ситуации прост: отключить функцию расширенной проверки правописания.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru