



Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Функция расширенной проверки правописания в браузерах Google Chrome и Microsoft Edge в отдельных случаях может слить корпорациям Google и Microsoft персональные данные, включая пароли пользователей.

Несмотря на то что функция проверки орфографии в современных браузерах давно стала привычной для рядовых веб-сёрферов, многие задумывались на тему дальнейшей судьбы отправляемых разработчикам данных.

Особенно остро стоит вопрос: а что происходит с полями для ввода паролей. Известно, что браузеры Chrome и Edge устанавливаются по умолчанию с включёнными возможностями проверки правописания, а вот расширенные функции Chrome Enhanced Spellcheck или Microsoft Editor нужно активировать вручную.

Тем не менее именно расширенные версии проверки корректного написания слов представляют риск для конфиденциальности пользователей, считают эксперты. Если мы включим Chrome Enhanced Spellcheck или Microsoft Editor, вводимая информация будет отправляться в корпорации Google и Microsoft.

В зависимости от того, на каком веб-сайте вы находитесь, в руки разработчиков могут попасть конфиденциальные данные: номера социального страхования, имена, адреса, электронная почта, даты рождения, другая контактная информация, а также финансовые сведения (данные банковских карт).

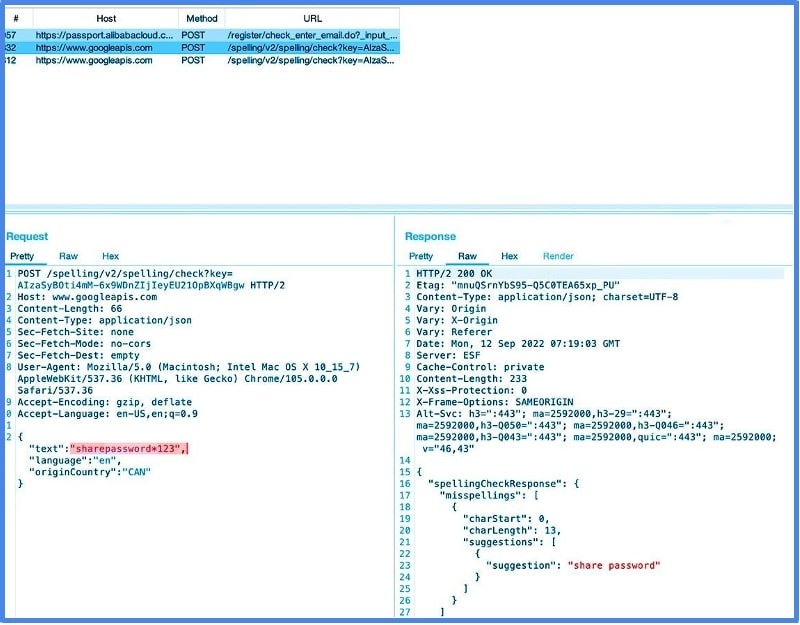
Джош Саммитт, сооснователь компании otto-js, обнаружил эту проблему в процессе тестирования механизма детектирования поведения скриптов. По словам специалиста, при активации Chrome Enhanced Spellcheck или Microsoft Editor «фактически все вводимые данные» отправляются в Google и Microsoft.

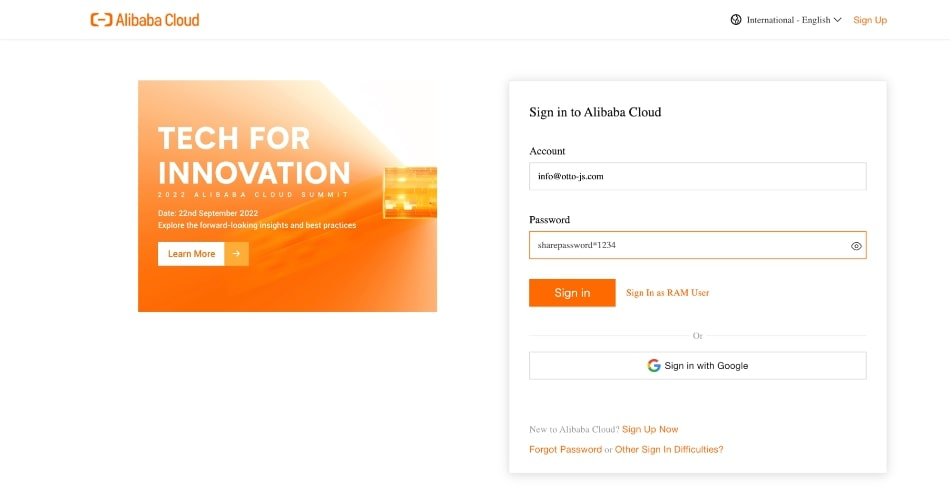
«Более того, если вы воспользуетесь функцией “показать пароль“ при вводе учётных данных, проверка правописания отправит разработчикам даже ваш пароль. Ряд самых крупных веб-сайтов в Сети имеет тенденцию передавать персональные данные при вводе в соответствующие поля», — пишет Саммитт в блоге.

В качестве примера исследователь приводит платформу Alibaba Cloud.


Саммитт даже записал небольшой видеоролик, в котором демонстрируется передача вводимых в поля учётных данных:


Издание BleepingComputer провело собственные тесты, в ходе которых выяснилось, что Google Chrome передаёт разработчикам сведения, введённые на следующих крупных сайтах:

  • CNN — сливает и имена пользователей, и пароли;
  • Facebook.com (признан экстремистским, деятельность на территории России запрещена) — сливает и имена пользователей, и пароли;
  • SSA.gov (Social Security Login) — сливает только имена;
  • Bank of America — сливает только имена пользователей;
  • Verizon — сливает только имена пользователей.

Выход из ситуации прост: отключить функцию расширенной проверки правописания.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru