



Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Утекшие документы показали, что небольшая компания Intellexa, специализирующаяся на кибершпионаже, предлагает услуги по взлому мобильных устройств на Android и iOS. Соответствующие эксплойты, согласно прайсу, будут стоить около восьми миллионов долларов.

Фактически это продолжатели дела и прямые конкуренты израильской компании NSO Group, которая со своим инструментом Pegasus наделала немало шума за последние годы.

На официальном сайте Intellexa утверждается, что компания предлагает технологии, позволяющие правоохранительным органам и спецслужбам «защищать общество». На ресурсе также есть информация, что Intellexa функционирует на территории Евросоюза.

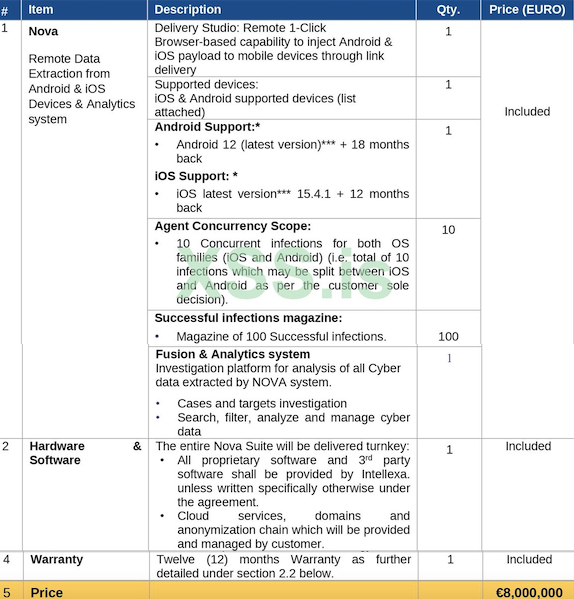
Площадка Vx-undergroud опубликовала в Twitter скриншоты, на которых запечатлены несколько документов с коммерческими предложениями Intellexa. Эти документы, отмеченные статусом конфиденциальных, описывают услуги по удаленному извлечению данных с мобильных устройств на Android и iOS.

В частности, компания предлагает 0-click эксплойты, позволяющие внедрить пейлоад на устройства, работающие под управлением Android и iOS. Согласно описанию, потенциальная жертва должна кликнуть по ссылке для активации эксплойта.


Кроме того, в слитых документах частично указан список Android-смартфонов, против которых атака должна сработать. Эксплойты должны также «пробить» iOS 15.4.1 и последний на данный момент апдейт Android 12.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru