



В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В официальном магазине приложений для Android — Google Play Store нашли очередную порцию вредоносного софта. На этот раз общее число таких программ составило 35, а установили их более двух миллионов раз.

Об угрозе сообщили специалисты румынской антивирусной компании Bitdefender, которые использовали интересный метод анализа, основанный на поведении. Именно так эксперты выявляют потенциально опасные приложения.

Новая связка вредоносов использовала для распространения старые приёмы. Пользователей привлекали богатой функциональностью, обещали полезный софт. На деле же сразу после установки программа меняла имя и иконку, что затрудняло её поиск и удаление.

После этого владельцу мобильного устройства начинали демонстрировать навязчивую рекламу, используя WebView. Кстати, для загрузки объявлений вредоносы задействовали собственный фреймворк, что также открывает возможность для загрузки дополнительных пейлоадов на скомпрометированный девайс.

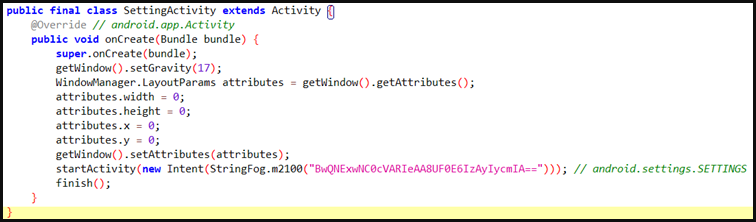
В отчёте Bitdefender исследователи описывают несколько способов, которыми пользуются новые Android-зловреды для сокрытия своего присутствия в системе. Например, после инсталляции программа переименовывается в “Settings“. Если пользователь нажимает на иконку вредоноса, тот запускает окно с нулевым размером, после чего открывает уже реальное системное приложение «Настройки».


Адваре может маскироваться под системный софт на устройствах от Motorola, Oppo или Samsung. Можно также отметить серьёзную обфускацию и шифрование, благодаря которым прячется главный пейлоад на Java (внутри двух зашифрованных DEX-файлов).

Помимо этого, вредоносы удаляют себя из списка недавно открытых приложений, что тоже затрудняет их обнаружение. Наиболее популярные из 35 адваре имеют следующие имена, так что будьте начеку:

  • Walls light – Wallpapers Pack (gb.packlivewalls.fournatewren)
  • Big Emoji – Keyboard 5.0 (gb.blindthirty.funkeyfour)
  • Grand Wallpapers – 3D Backdrops 2.0 (gb.convenientsoftfiftyreal.threeborder)
  • Engine Wallpapers (gb.helectronsoftforty.comlivefour)
  • Stock Wallpapers (gb.fiftysubstantiated.wallsfour)
  • EffectMania – Photo Editor 2.0 (gb.actualfifty.sevenelegantvideo)
  • Art Filter – Deep Photoeffect 2.0 (gb.crediblefifty.editconvincingeight)
  • Fast Emoji Keyboard APK (de.eightylamocenko.editioneights)
  • Create Sticker for Whatsapp 2.0 (gb.convincingmomentumeightyverified.realgamequicksix)
  • Math Solver – Camera Helper 2.0 (gb.labcamerathirty.mathcamera)
  • Photopix Effects – Art Filter 2.0 (gb.mega.sixtyeffectcameravideo)
  • Led Theme – Colorful Keyboard 2.0 (gb.theme.twentythreetheme)
  • Animated Sticker Master 1.0 (am.asm.master)
  • Sleep Sounds 1.0 (com.voice.sleep.sounds)
  • Personality Charging Show 1.0 (com.charging.show)
  • Image Warp Camera
  • GPS Location Finder (smart.ggps.lockakt)
Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru