



В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В официальном магазине приложений для Android — Google Play Store нашли очередную порцию вредоносного софта. На этот раз общее число таких программ составило 35, а установили их более двух миллионов раз.

Об угрозе сообщили специалисты румынской антивирусной компании Bitdefender, которые использовали интересный метод анализа, основанный на поведении. Именно так эксперты выявляют потенциально опасные приложения.

Новая связка вредоносов использовала для распространения старые приёмы. Пользователей привлекали богатой функциональностью, обещали полезный софт. На деле же сразу после установки программа меняла имя и иконку, что затрудняло её поиск и удаление.

После этого владельцу мобильного устройства начинали демонстрировать навязчивую рекламу, используя WebView. Кстати, для загрузки объявлений вредоносы задействовали собственный фреймворк, что также открывает возможность для загрузки дополнительных пейлоадов на скомпрометированный девайс.

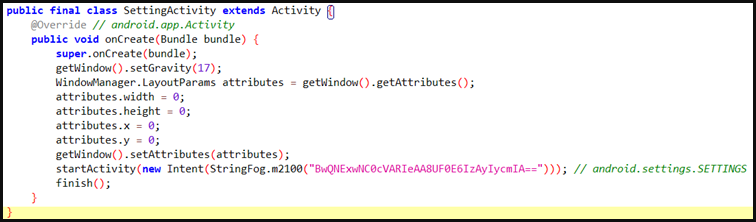
В отчёте Bitdefender исследователи описывают несколько способов, которыми пользуются новые Android-зловреды для сокрытия своего присутствия в системе. Например, после инсталляции программа переименовывается в “Settings“. Если пользователь нажимает на иконку вредоноса, тот запускает окно с нулевым размером, после чего открывает уже реальное системное приложение «Настройки».


Адваре может маскироваться под системный софт на устройствах от Motorola, Oppo или Samsung. Можно также отметить серьёзную обфускацию и шифрование, благодаря которым прячется главный пейлоад на Java (внутри двух зашифрованных DEX-файлов).

Помимо этого, вредоносы удаляют себя из списка недавно открытых приложений, что тоже затрудняет их обнаружение. Наиболее популярные из 35 адваре имеют следующие имена, так что будьте начеку:

  • Walls light – Wallpapers Pack (gb.packlivewalls.fournatewren)
  • Big Emoji – Keyboard 5.0 (gb.blindthirty.funkeyfour)
  • Grand Wallpapers – 3D Backdrops 2.0 (gb.convenientsoftfiftyreal.threeborder)
  • Engine Wallpapers (gb.helectronsoftforty.comlivefour)
  • Stock Wallpapers (gb.fiftysubstantiated.wallsfour)
  • EffectMania – Photo Editor 2.0 (gb.actualfifty.sevenelegantvideo)
  • Art Filter – Deep Photoeffect 2.0 (gb.crediblefifty.editconvincingeight)
  • Fast Emoji Keyboard APK (de.eightylamocenko.editioneights)
  • Create Sticker for Whatsapp 2.0 (gb.convincingmomentumeightyverified.realgamequicksix)
  • Math Solver – Camera Helper 2.0 (gb.labcamerathirty.mathcamera)
  • Photopix Effects – Art Filter 2.0 (gb.mega.sixtyeffectcameravideo)
  • Led Theme – Colorful Keyboard 2.0 (gb.theme.twentythreetheme)
  • Animated Sticker Master 1.0 (am.asm.master)
  • Sleep Sounds 1.0 (com.voice.sleep.sounds)
  • Personality Charging Show 1.0 (com.charging.show)
  • Image Warp Camera
  • GPS Location Finder (smart.ggps.lockakt)
Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru