



Cisco подтвердила факт атаки банды Yanluowang на свои системы

Cisco подтвердила факт атаки банды Yanluowang на свои системы

Cisco подтвердила факт атаки банды Yanluowang на свои системы

Представители Cisco подтвердили, что компания стала жертвой кибератаки операторов программы-вымогателя Yanluowang. Инцидент произошел в конце мая, однако, по словам Cisco, злоумышленники не смогли добраться до внутренней информации и повлиять на работу корпорации.

Несмотря на то что хакерам удалось пробраться в сеть техногиганта, команда безопасности «немедленно приняла меры по сдерживанию и ограничению их доступа».

«Мы не выявили воздействия на наши корпоративные процессы. Продукты и сервисы, а также конфиденциальная информация клиентов и сотрудников не были затронуты в ходе инцидента», — заявили в пресс-службе Cisco.

В блоге корпорации также отмечается, что специалистам удалось установить группировку, стоящую за атакой. Это были операторы программы-вымогателя Yanluowang, утверждающие, что им удалось украсть внутренние данные Cisco.

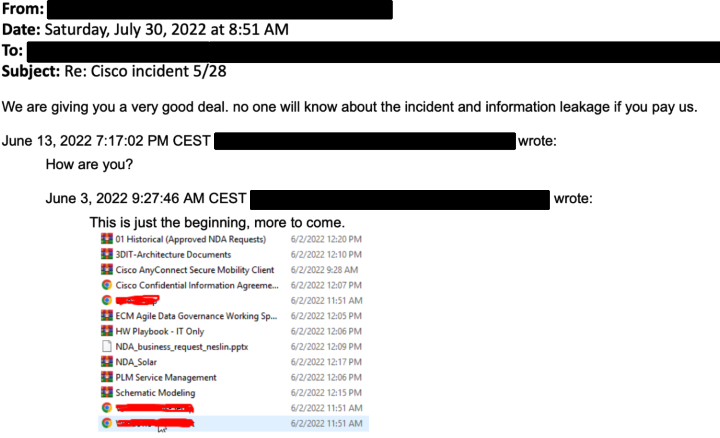
Злоумышленники даже разместили в даркнете список файлов, которые, предположительно, принадлежат Cisco. Однако в заявлении техногиганта утверждается, что специалистам удалось заблокировать попытки получить доступ к внутренней сети.

Согласно посту команды Cisco Security Incident Response (CSIRT), киберпреступники украли учетные данные одного из сотрудников, получив доступ к его Google-аккаунту. Интересно, что служащий хранил пароли в браузере, за что и поплатился: злоумышленники утащили их при очередной синхронизации.

После атаки операторы Yanluowang направили Cisco скриншот, на котором якобы изображен список скомпрометированных файлов. Как утверждают сами преступники, им удалось укрыть 2,75 ГБ информации.


Cisco обратилась в правоохранительные органы, чтобы найти и наказать банду Yanluowang.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru