



Cisco подтвердила факт атаки банды Yanluowang на свои системы

Cisco подтвердила факт атаки банды Yanluowang на свои системы

Cisco подтвердила факт атаки банды Yanluowang на свои системы

Представители Cisco подтвердили, что компания стала жертвой кибератаки операторов программы-вымогателя Yanluowang. Инцидент произошел в конце мая, однако, по словам Cisco, злоумышленники не смогли добраться до внутренней информации и повлиять на работу корпорации.

Несмотря на то что хакерам удалось пробраться в сеть техногиганта, команда безопасности «немедленно приняла меры по сдерживанию и ограничению их доступа».

«Мы не выявили воздействия на наши корпоративные процессы. Продукты и сервисы, а также конфиденциальная информация клиентов и сотрудников не были затронуты в ходе инцидента», — заявили в пресс-службе Cisco.

В блоге корпорации также отмечается, что специалистам удалось установить группировку, стоящую за атакой. Это были операторы программы-вымогателя Yanluowang, утверждающие, что им удалось украсть внутренние данные Cisco.

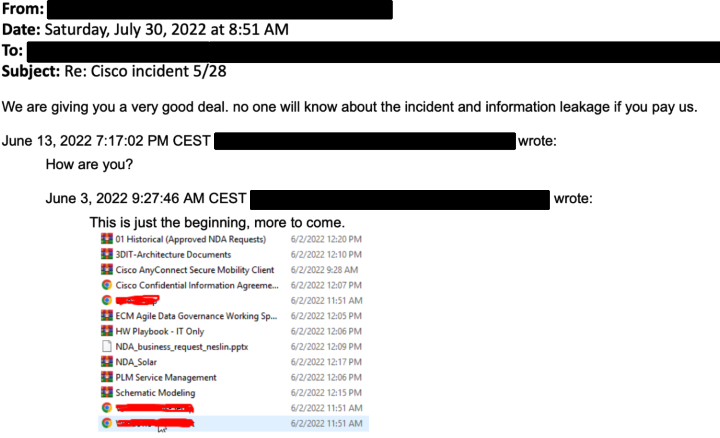
Злоумышленники даже разместили в даркнете список файлов, которые, предположительно, принадлежат Cisco. Однако в заявлении техногиганта утверждается, что специалистам удалось заблокировать попытки получить доступ к внутренней сети.

Согласно посту команды Cisco Security Incident Response (CSIRT), киберпреступники украли учетные данные одного из сотрудников, получив доступ к его Google-аккаунту. Интересно, что служащий хранил пароли в браузере, за что и поплатился: злоумышленники утащили их при очередной синхронизации.

После атаки операторы Yanluowang направили Cisco скриншот, на котором якобы изображен список скомпрометированных файлов. Как утверждают сами преступники, им удалось укрыть 2,75 ГБ информации.


Cisco обратилась в правоохранительные органы, чтобы найти и наказать банду Yanluowang.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru