



Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Хакеры начали использовать Яндекс Диск в атаках на российские медиаресурсы и топливно-энергетические компании. Речь о группировке АРТ31, которую считают китайской. Эксперты рекомендуют “не витать в облаках” без антивируса.

О схеме с использованием Яндекса Диска для кибератак рассказали в Positive Technologies. До этого преступники задействовали популярные зарубежные сервисы OneDrive и Dropbox. Хранилище из России злоумышленники использовали впервые, утверждают специалисты.

Загрузить в подобные файловые хранилища вредоносный код просто — компании не имеют права идентифицировать личные файлы пользователей. 

Обнаружить саму вредоносную активность сложно, она выглядит как обычный трафик.

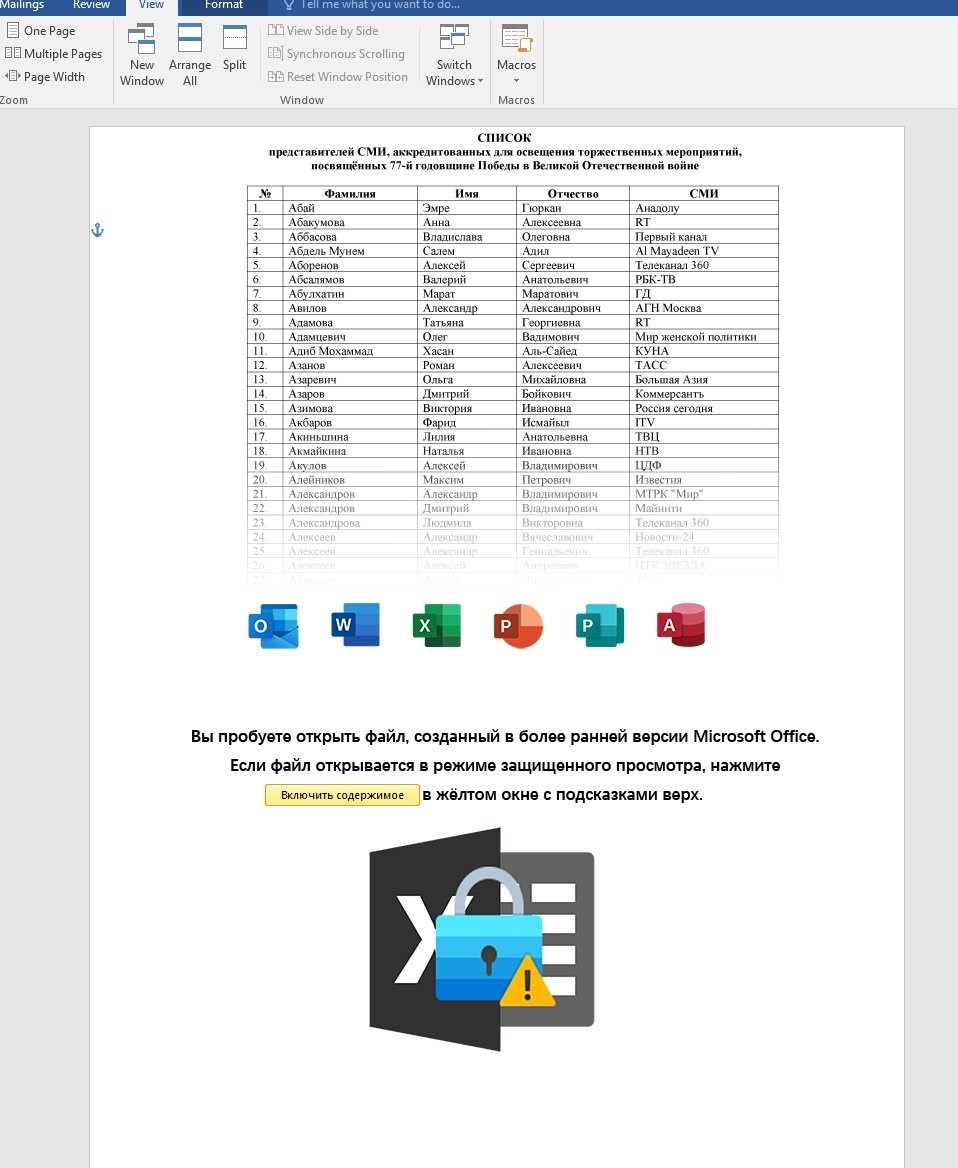
Заражение устройства происходит так: жертва по электронной почте получает документ с названием, например, «список.docx». Как только его открывают, файл начинает загрузку макроса (специального алгоритма, записанного злоумышленником заранее).


Алгоритм приводится в действие и загружает три файла: исполняемый (набор инструментов, заставляющий компьютер выполнить определенную задачу), вредоносную библиотеку и сам документ, который должен отвлечь внимание пользователя.

Исполняемый файл — это компонент “Яндекс Браузера”, уязвимого к кибератаке, сказали в Positive Technologies. Там уточнили: “Яндекс Браузер” в полном составе не используется, то есть у пользователя на компьютере может быть открыт любой другой, задействован один конкретный файл. Далее вирус идет на “Яндекс Диск” и забирает оттуда необходимые ему команды, рассказали специалисты.

Исследование показало, что атакующие используют “Яндекс Диск” в качестве контрольного сервера. Хакеры из APT31 задействовала популярный облачный сервис в том числе для того, чтобы трафик был похож на легитимный, объяснил эксперт Positive Technologies Даниил Колосков.

По его словам, вредоносную программу, которую применяют в качестве контрольного сервера “Яндекс Диск”, крайне сложно идентифицировать.

Чтобы защитить себя, эксперты по информационной безопасности советуют с недоверием относиться к любым вложениям в электронных письмах, пришедших с незнакомых адресов.

Переход на российские облачные хранилища для атаки на российских же пользователей выглядит весьма логичным и прогнозируемым, комментирует новость для Anti-Malware руководитель группы защиты инфраструктурных ИТ компании “Газинформсервис” Сергей Полунин.

“Подобные зарубежные сервисы стали ограничивать доступ для россиян, поэтому злоумышленникам тоже пришлось подстраиваться” — добавляет эксперт. — Плюс, немало пользователей продолжают доверять брендам, да и в описание того же Яндекс.Диска указано, что все загружаемые файлы проверяются антивирусом”.

Основной экспертный совет — относиться к файлам из публичных облачных хранилищ так же, как к тем, что скачиваются с неизвестного ресурсам в интернете.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru