



Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Хакеры начали использовать Яндекс Диск в атаках на российские медиаресурсы и топливно-энергетические компании. Речь о группировке АРТ31, которую считают китайской. Эксперты рекомендуют “не витать в облаках” без антивируса.

О схеме с использованием Яндекса Диска для кибератак рассказали в Positive Technologies. До этого преступники задействовали популярные зарубежные сервисы OneDrive и Dropbox. Хранилище из России злоумышленники использовали впервые, утверждают специалисты.

Загрузить в подобные файловые хранилища вредоносный код просто — компании не имеют права идентифицировать личные файлы пользователей. 

Обнаружить саму вредоносную активность сложно, она выглядит как обычный трафик.

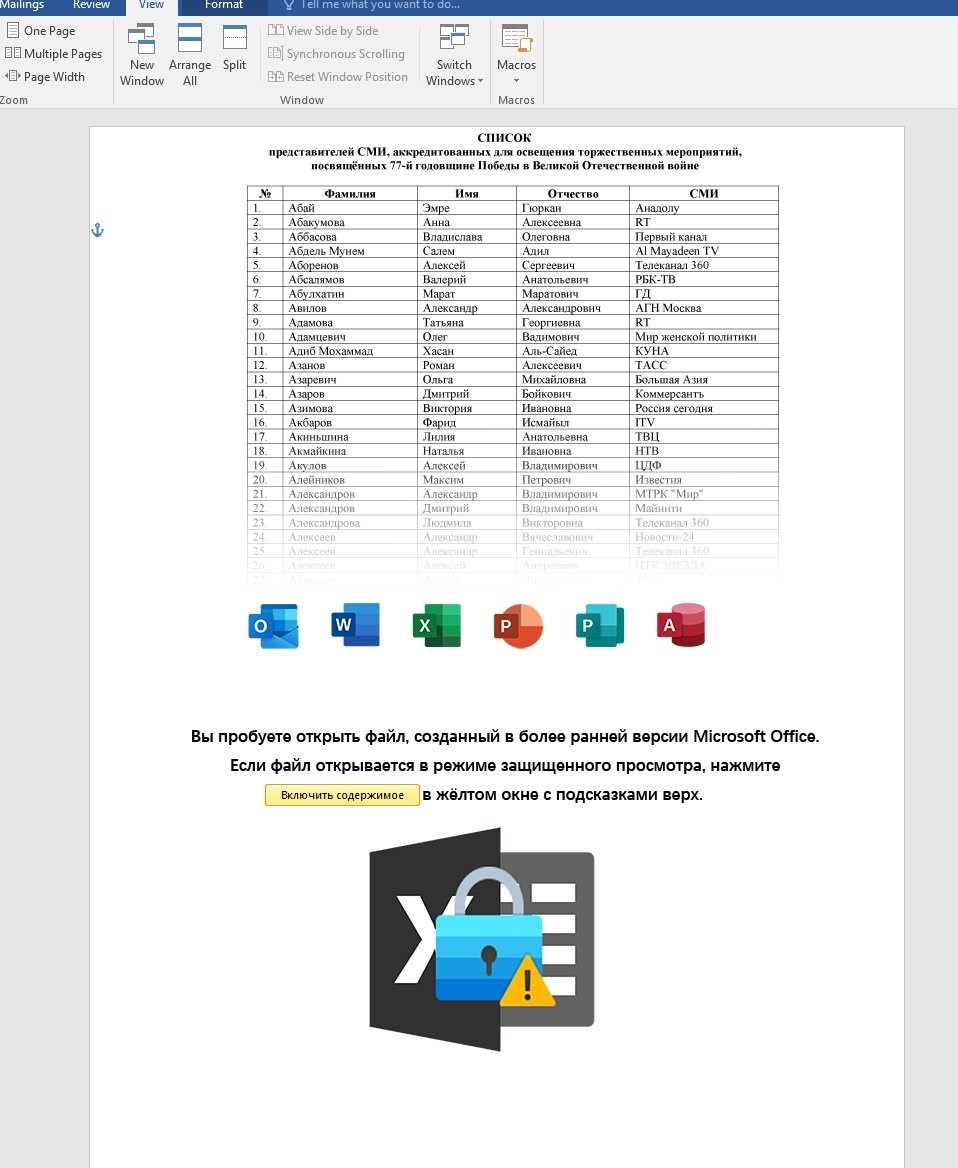
Заражение устройства происходит так: жертва по электронной почте получает документ с названием, например, «список.docx». Как только его открывают, файл начинает загрузку макроса (специального алгоритма, записанного злоумышленником заранее).


Алгоритм приводится в действие и загружает три файла: исполняемый (набор инструментов, заставляющий компьютер выполнить определенную задачу), вредоносную библиотеку и сам документ, который должен отвлечь внимание пользователя.

Исполняемый файл — это компонент “Яндекс Браузера”, уязвимого к кибератаке, сказали в Positive Technologies. Там уточнили: “Яндекс Браузер” в полном составе не используется, то есть у пользователя на компьютере может быть открыт любой другой, задействован один конкретный файл. Далее вирус идет на “Яндекс Диск” и забирает оттуда необходимые ему команды, рассказали специалисты.

Исследование показало, что атакующие используют “Яндекс Диск” в качестве контрольного сервера. Хакеры из APT31 задействовала популярный облачный сервис в том числе для того, чтобы трафик был похож на легитимный, объяснил эксперт Positive Technologies Даниил Колосков.

По его словам, вредоносную программу, которую применяют в качестве контрольного сервера “Яндекс Диск”, крайне сложно идентифицировать.

Чтобы защитить себя, эксперты по информационной безопасности советуют с недоверием относиться к любым вложениям в электронных письмах, пришедших с незнакомых адресов.

Переход на российские облачные хранилища для атаки на российских же пользователей выглядит весьма логичным и прогнозируемым, комментирует новость для Anti-Malware руководитель группы защиты инфраструктурных ИТ компании “Газинформсервис” Сергей Полунин.

“Подобные зарубежные сервисы стали ограничивать доступ для россиян, поэтому злоумышленникам тоже пришлось подстраиваться” — добавляет эксперт. — Плюс, немало пользователей продолжают доверять брендам, да и в описание того же Яндекс.Диска указано, что все загружаемые файлы проверяются антивирусом”.

Основной экспертный совет — относиться к файлам из публичных облачных хранилищ так же, как к тем, что скачиваются с неизвестного ресурсам в интернете.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru