



Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Новое семейство вредоносных программ для Android, обнаруженное в Google Play Store, подписывает владельцев мобильных устройств на платные сервисы. Вредонос уже успели загрузить более трёх миллионов пользователей.

Семейство получило имя “Autolycos”. Специалист Максиме Инграо из Evina нашёл как минимум восемь копий этого зловреда, две из которых до сих пор доступны в официальном магазине — Google Play Store.

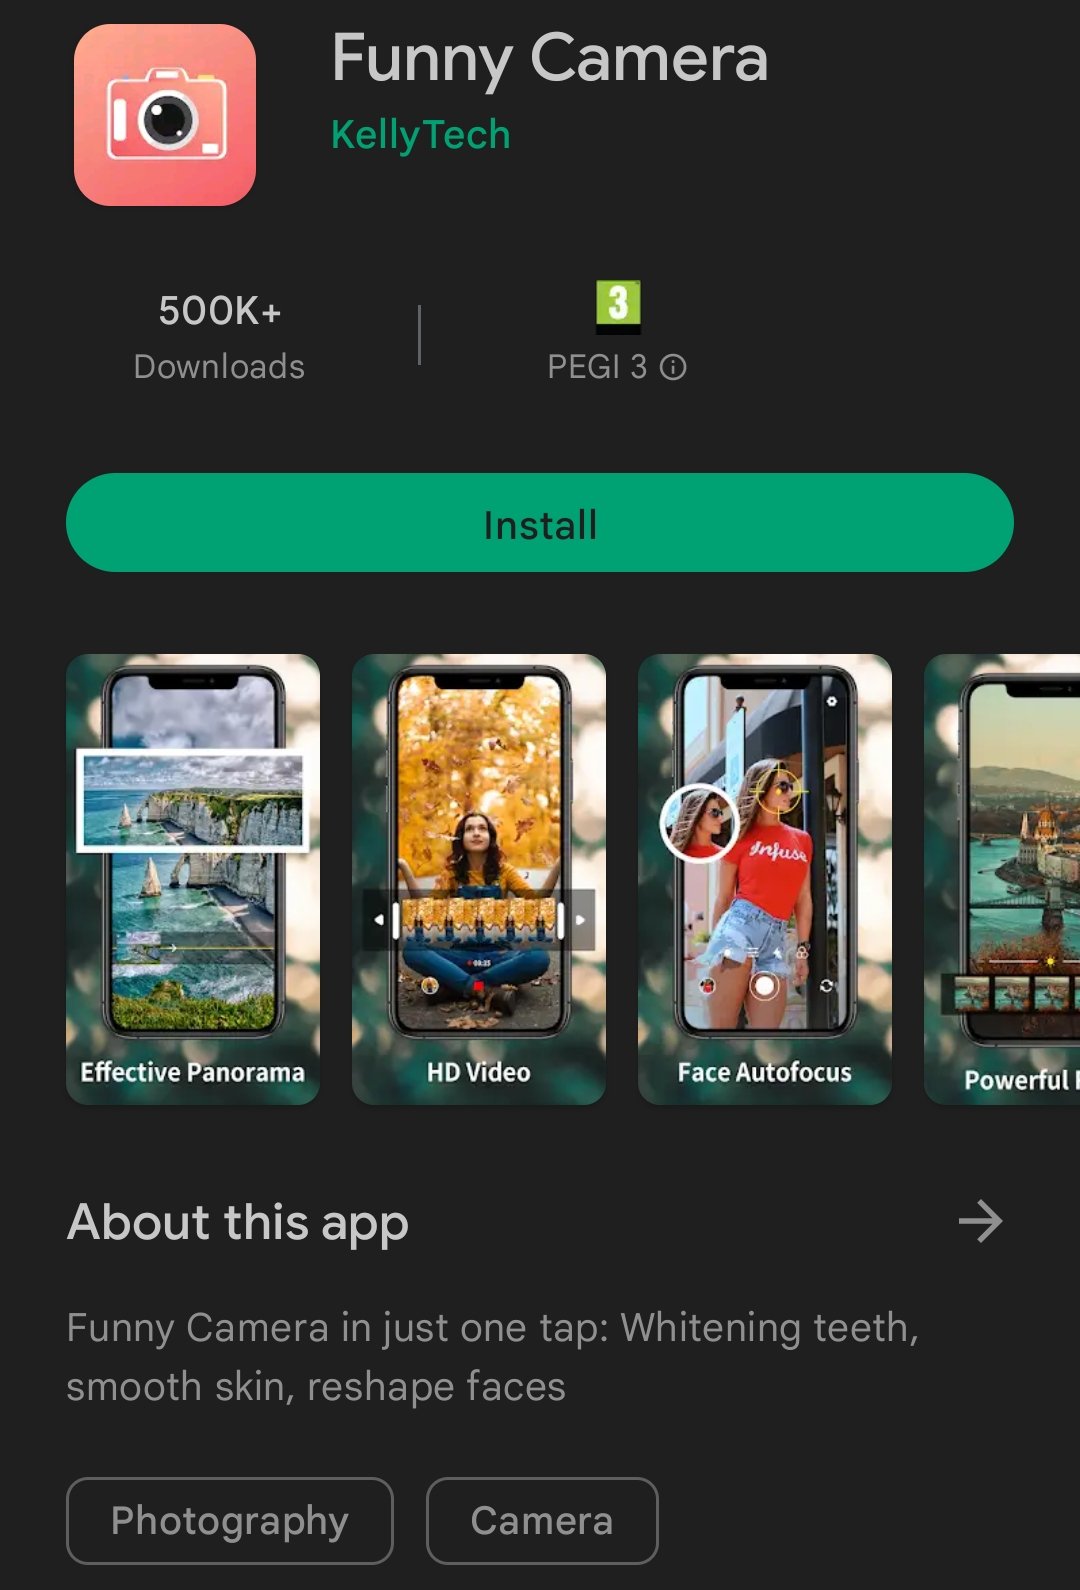
Имена доступных программ — “Funny Camera” и “Razer Keyboard & Theme”. Первая (от разработчика KellyTech) насчитывает 500 тысяч установок, вторая (от rxcheldiolola) — 50 тыс.


Другие шесть приложений уже удалили из Google Play Store, однако пользователям всё равно будет полезно знать их имена:

  • Vlog Star Video Editor (com.vlog.star.video.editor) — 1 миллион загрузок.
  • Creative 3D Launcher (app.launcher.creative3d) – 1 миллион загрузок.
  • Wow Beauty Camera (com.wowbeauty.camera) – 100 000 загрузок.
  • Gif Emoji Keyboard (com.gif.emoji.keyboard) – 100 000 загрузок.
  • Freeglow Camera 1.0.0 (com.glow.camera.open) – 5000 загрузок.
  • Coco Camera v1.1 (com.toomore.cool.camera) –1000 загрузок.

Как отметил сам Инграо, он обнаружил вредоносные приложения ещё в июне 2021 года, после чего сообщил об этом Google. Корпорация признала наличие проблемы, однако ей потребовалось полгода на удаление шести вредоносов.

Попав в систему, Autolycos запускает вредоносную активность в фоне, чтобы это не было заметно для пользователя. Например, зловред проходит по различным URL в удалённом браузере, а затем включает результат в HTTP-запросы.

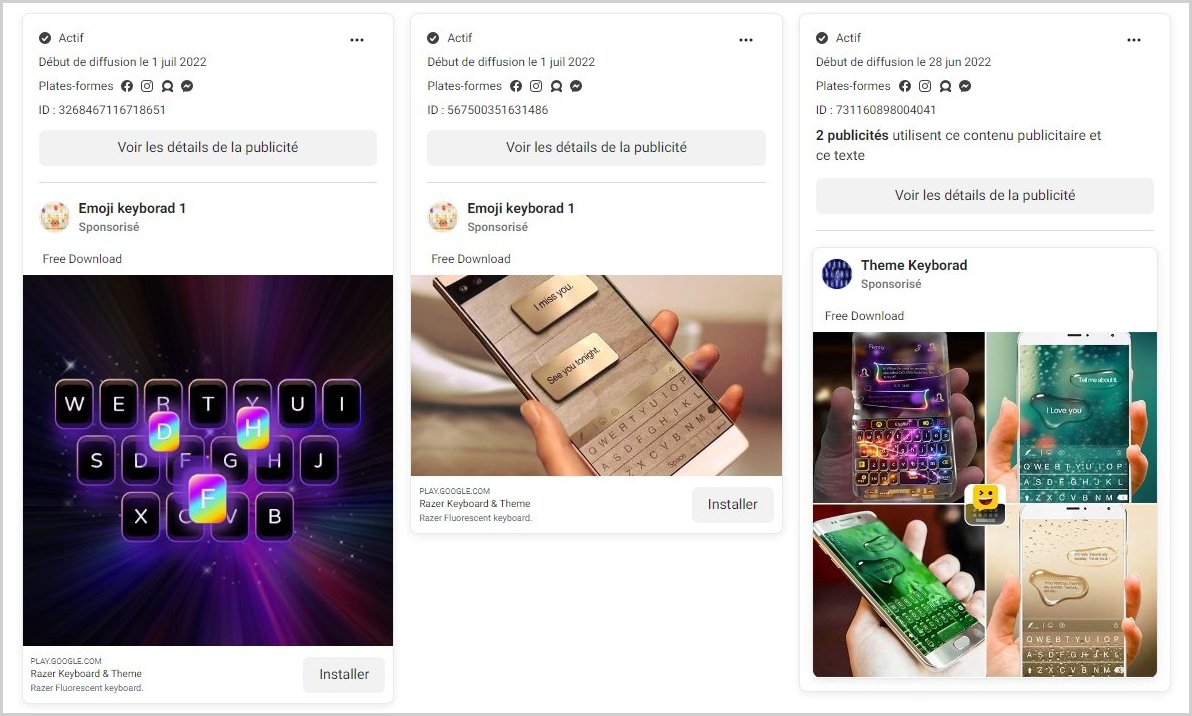
Вредонос также запрашивает определённые права в системе, одно из ключевых — доступ к чтению СМС-сообщений. Для продвижения софта операторы Autolycos создали множество рекламных кампаний в соцсетях. Для одного “Razer Keyboard & Theme” Инграо насчитал 74 объявлений в Facebook.


Чуть позже стало известно, что Google всё-таки «добила» оставшиеся два вредоноса в Play Store.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru