



Пользователи WhatsApp скоро смогу скрывать свой онлайн-статус

Пользователи WhatsApp скоро смогу скрывать свой онлайн-статус

Пользователи WhatsApp скоро смогу скрывать свой онлайн-статус

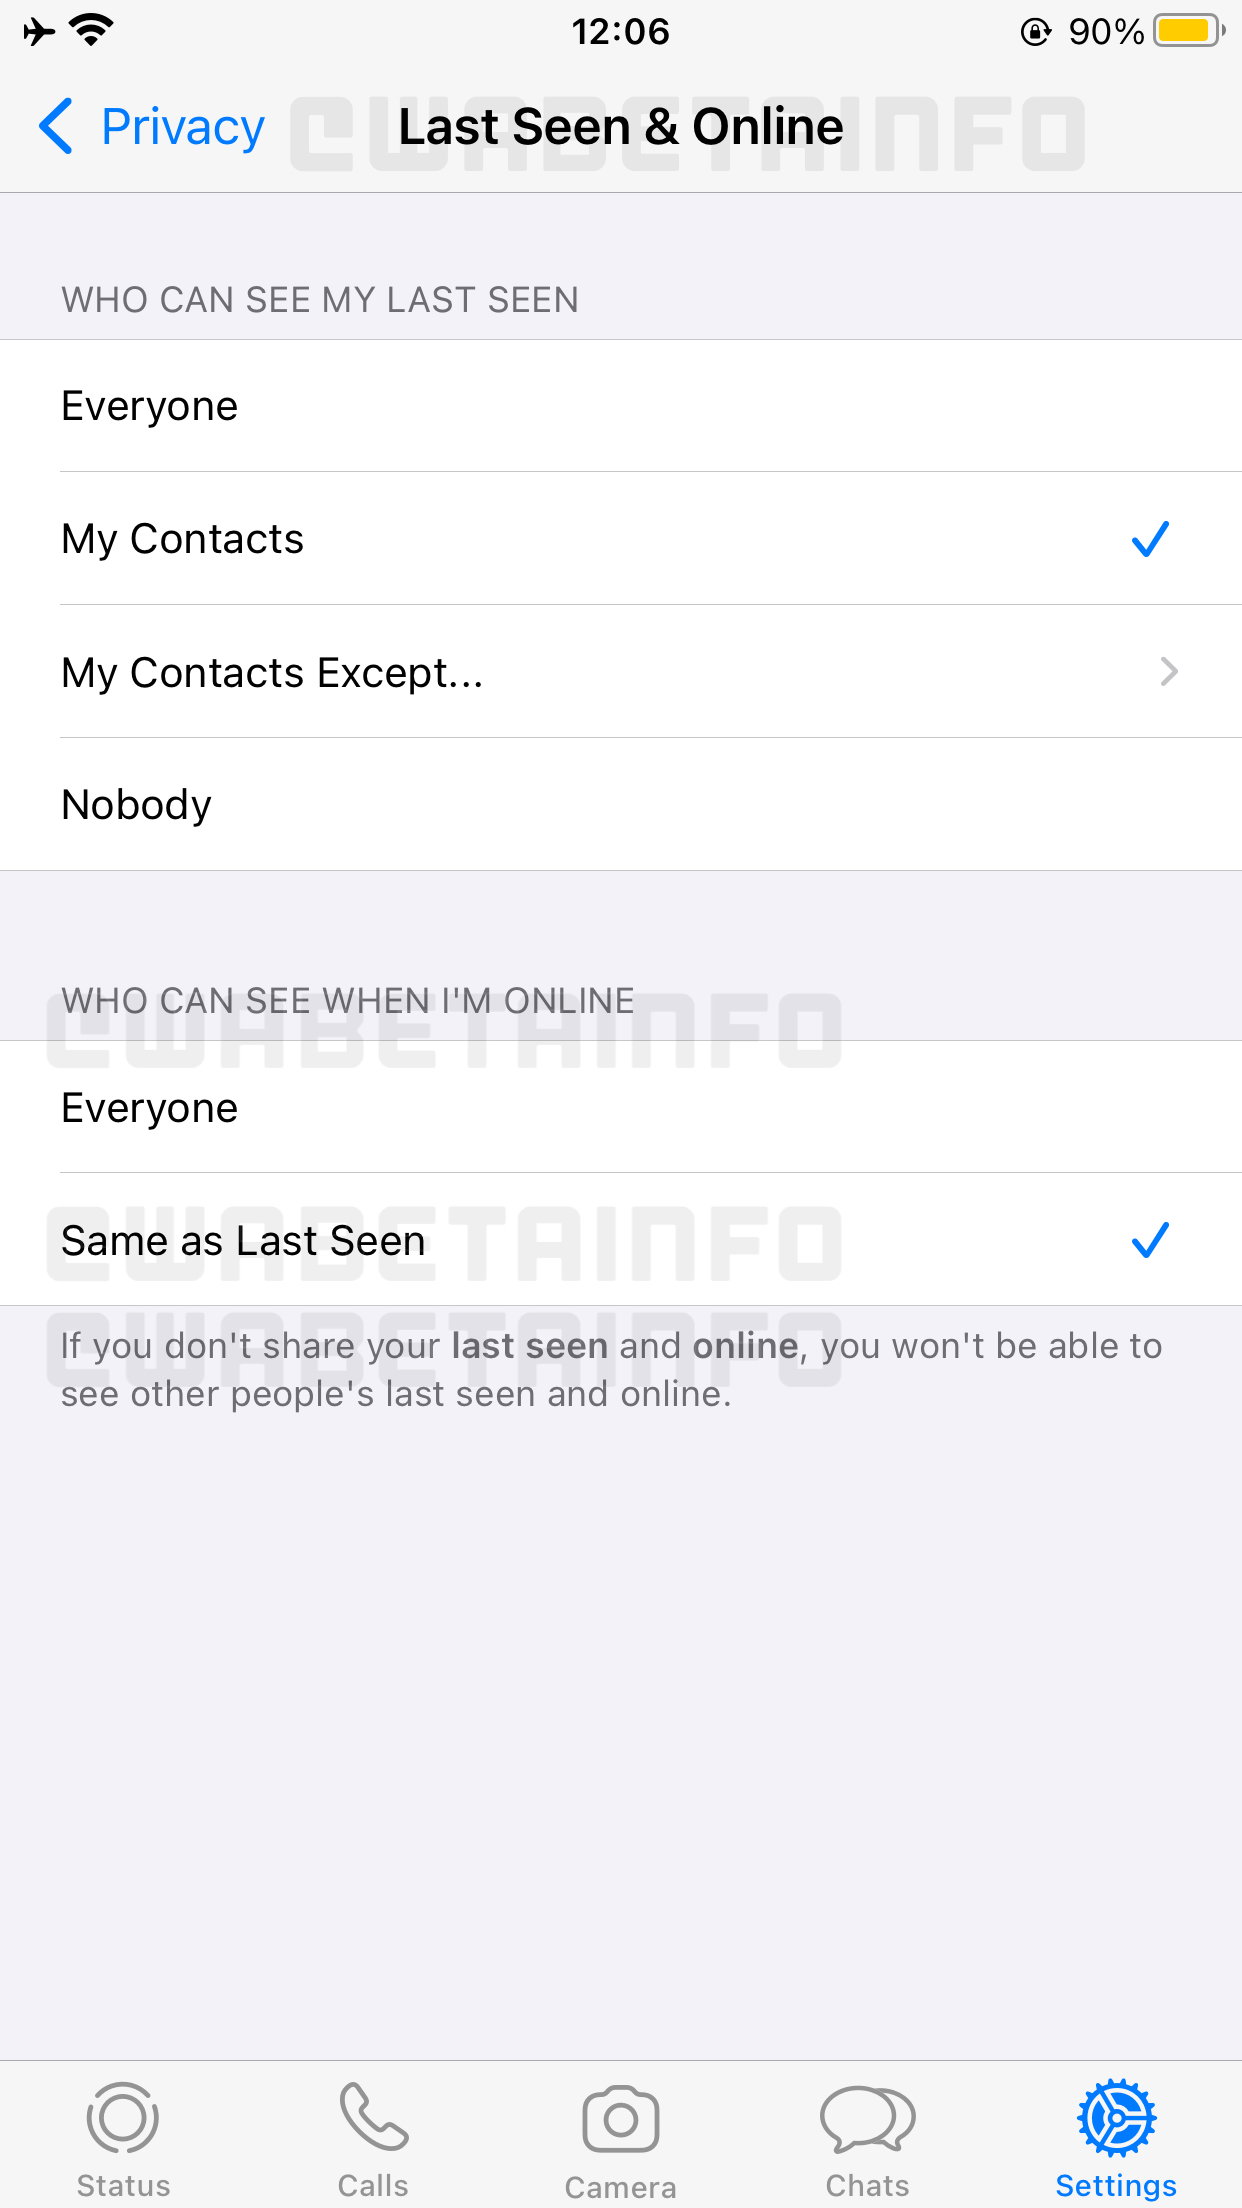
Разработчики WhatsApp готовят новую функцию, которая позволит пользователям мессенджера скрывать свой онлайн-статус. Другими словами, ваши собеседники не будут видеть, «в сети» вы или нет, а это должно повысить общую конфиденциальность.

О готовящемся нововведении сообщил новостной сайт WABetaInfo. Судя по всему, разработчики добавят в одну из следующих версий WhatsApp специальную опцию, которая скроет от собеседников ваш онлайн-статус.

Если доверять выложенному WABetaInfo скриншоту, соответствующий пункт появится в разделе настроек «Конфиденциальность => Статус». В нём должна добавиться опция «кто может видеть, что я в сети». Пользователь сможет либо разрешить всем просматривать свой статус, либо лишь тем, кто видит время последнего посещения.


В прошлом месяце в WhatsApp уже добавляли новые возможности, повышающие конфиденциальность. Согласно описанию в официальном FAQ, юзеры могут выбрать из списка контактов тех, кто сможет видеть их аватар, время последней активности и информацию об аккаунте.

Возможность прятать свой онлайн-статус должна многим прийтись по вкусу. Иногда люди просто не хотят «светиться» перед нежелательными контактами.

Напомним, что в прошлом месяце специалисты рассказали об интересном способе перехвата WhatsApp-аккаунта с помощью переадресации звонков.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru