



В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

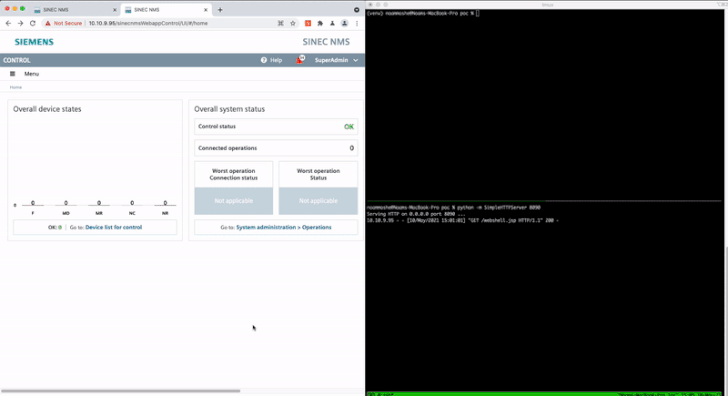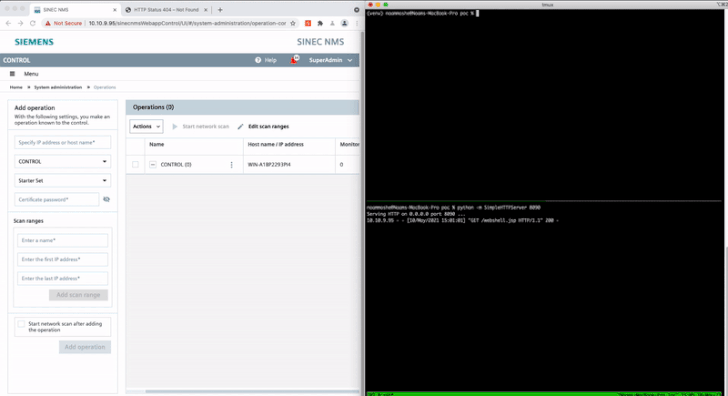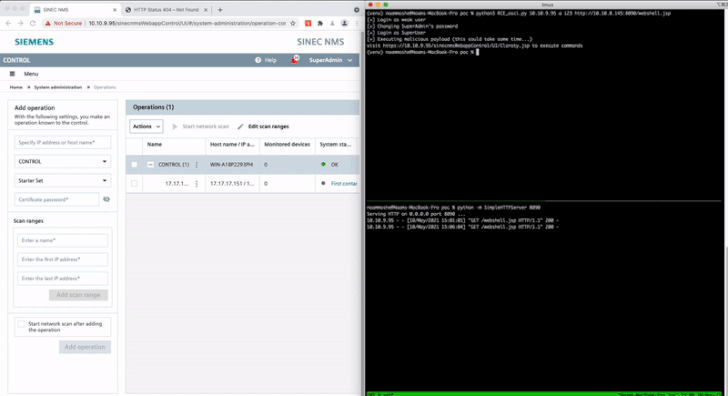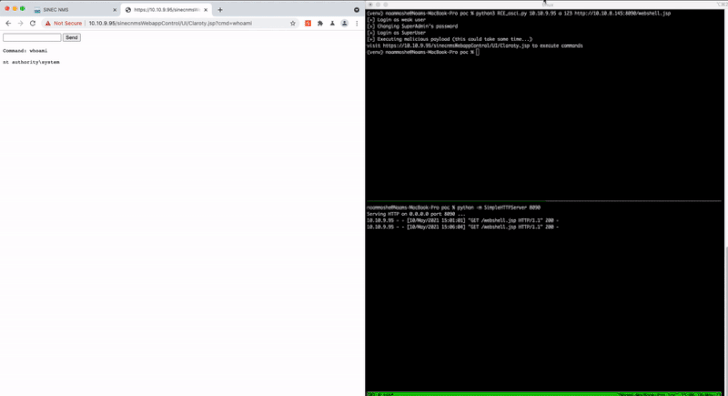
Специалисты по кибербезопасности раскрыли подробности около 15 уязвимостей в системе управления локальной сетью (NMS) Siemens SINEC. Некоторые из этих багов можно связать для удалённого выполнения кода в затронутых системах.

О проблемах в безопасности рассказали эксперты компании Claroty, специализирующейся на безопасности предприятий промышленной сферы. В отчёте исследователи сообщают следующее:

«Выявленные уязвимости в случае грамотной эксплуатации представляют проблему для устройств Siemens. Условный атакующий может вызвать DoS, извлечь учётные данные и даже выполнить код удалённо».

Бреши получили диапазон идентификаторов с CVE-2021-33722 по CVE-2021-33736. В настоящее время уже доступен патч, который вышел с версией V1.0 SP2 Update 1. Сам техногигант комментирует следующим образом:

«Самая опасная из вывяленных уязвимостей позволяет удалённому злоумышленнику, прошедшему аутентификацию, выполнить код с правами системы».


Речь идёт о CVE-2021-33723, получившей 8,8 балла по шкале CVSS и позволяющей повысить свои права до уровня администратора. Оказалось, что эту дыру можно связать с CVE-2021-33722 (7,2 балла по CVSS, обход пути) для выполнения вредоносного кода.

Ещё один баг, заслуживающий внимания, — CVE-2021-33729 (8,8 балла по CVSS). Он также позволяет выполнить произвольные команды в локальной базе данных.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru