



В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

Специалисты по кибербезопасности раскрыли подробности около 15 уязвимостей в системе управления локальной сетью (NMS) Siemens SINEC. Некоторые из этих багов можно связать для удалённого выполнения кода в затронутых системах.

О проблемах в безопасности рассказали эксперты компании Claroty, специализирующейся на безопасности предприятий промышленной сферы. В отчёте исследователи сообщают следующее:

«Выявленные уязвимости в случае грамотной эксплуатации представляют проблему для устройств Siemens. Условный атакующий может вызвать DoS, извлечь учётные данные и даже выполнить код удалённо».

Бреши получили диапазон идентификаторов с CVE-2021-33722 по CVE-2021-33736. В настоящее время уже доступен патч, который вышел с версией V1.0 SP2 Update 1. Сам техногигант комментирует следующим образом:

«Самая опасная из вывяленных уязвимостей позволяет удалённому злоумышленнику, прошедшему аутентификацию, выполнить код с правами системы».


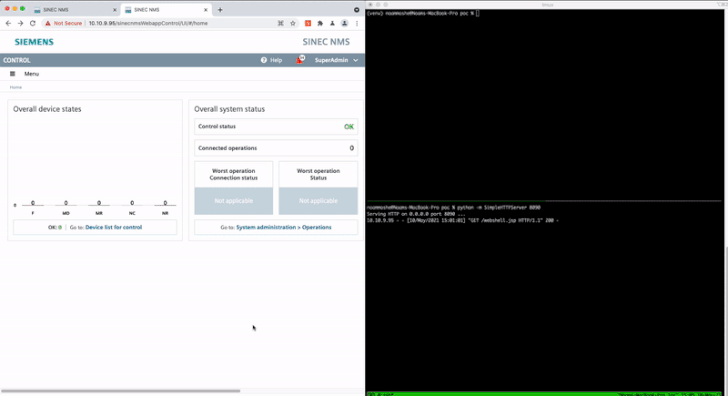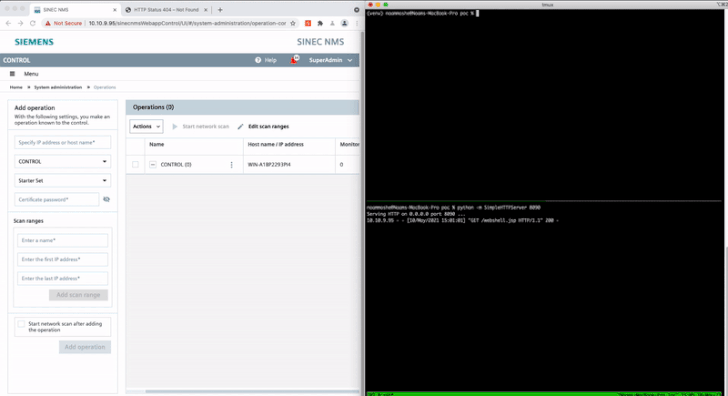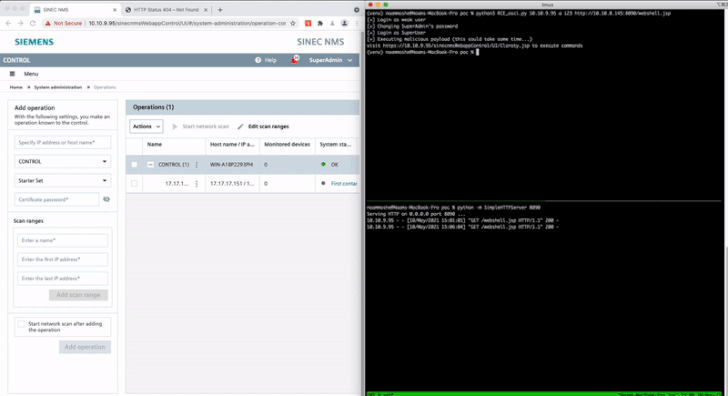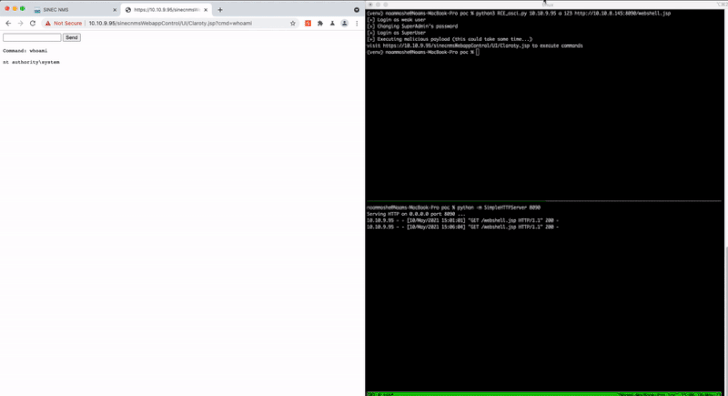
Речь идёт о CVE-2021-33723, получившей 8,8 балла по шкале CVSS и позволяющей повысить свои права до уровня администратора. Оказалось, что эту дыру можно связать с CVE-2021-33722 (7,2 балла по CVSS, обход пути) для выполнения вредоносного кода.

Ещё один баг, заслуживающий внимания, — CVE-2021-33729 (8,8 балла по CVSS). Он также позволяет выполнить произвольные команды в локальной базе данных.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru