



Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Исследователи обнаружили в Google Play Store опасные вредоносные программы, выполняющие функции адваре и крадущие конфиденциальные данные жертвы. Интересно, что в общей сложности этот софт имеет более двух миллионов загрузок.

Если пользователю не посчастливится установить такой зловред, ему будут показывать навязчивую и агрессивную рекламу, которая ощутимо разряжает аккумулятор мобильного устройства, нагревает девайс и даже приводит к несанкционированным расходам.

Попав в систему, этот вредонос пытается маскироваться под безобидный софт, параллельно генерируя прибыль для операторов за счёт имитации кликов и накручивания просмотров рекламных объявлений.

Стоит отметить и ещё более опасную функциональную возможность — кража пользовательских данных. Инфостилеры, кстати, возглавили рейтинг самых опасных вредоносов для Android в мае 2022 года (статистика «Доктор Веб»).

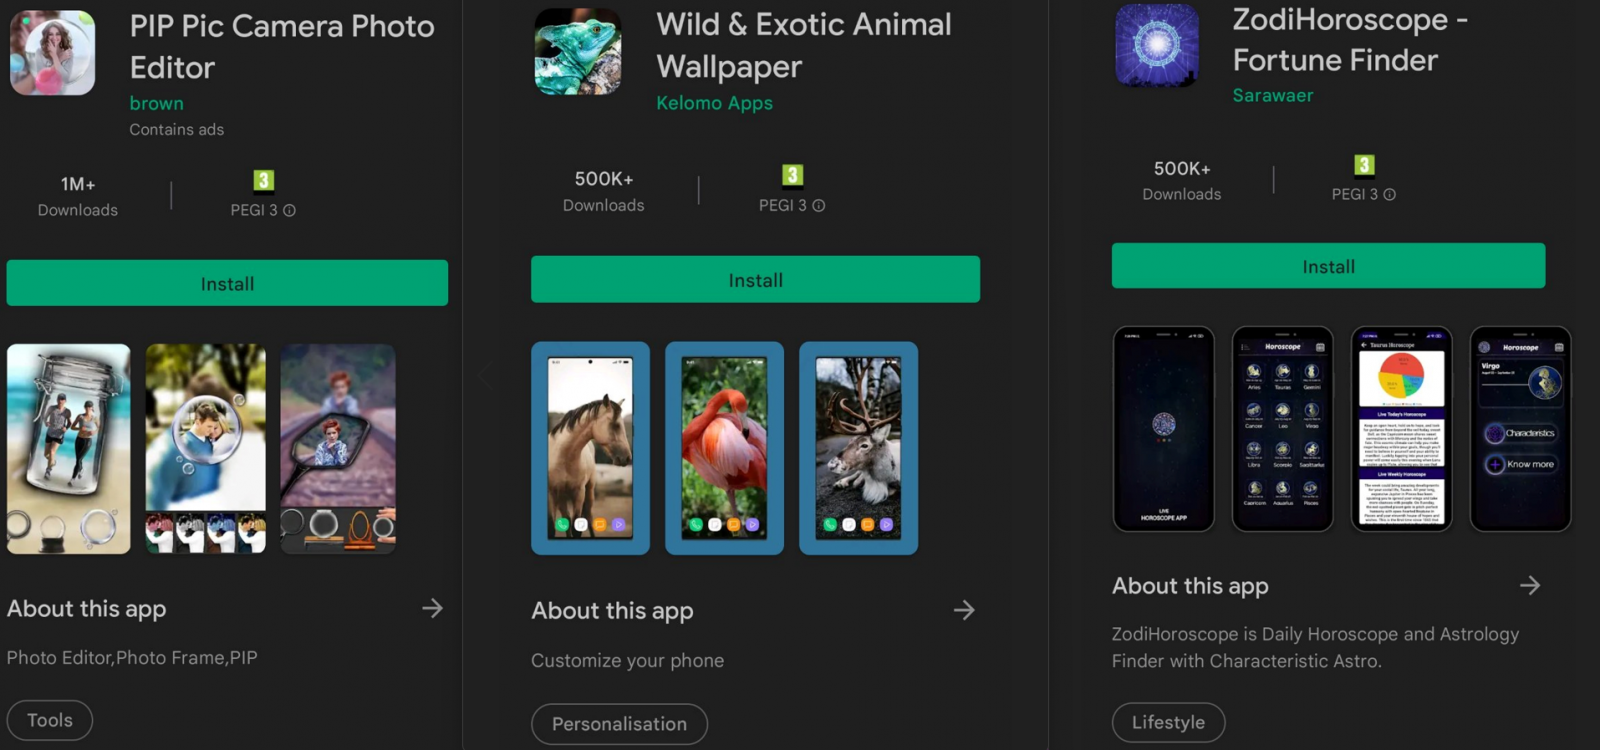
На данный момент в официальном магазине приложений Google Play Store можно найти пять программ, которые содержат вредоносный код:

  1. PIP Pic Camera Photo Editor (1 миллион загрузок) — малварь маскируется под софт для обработки изображений, но на деле крадёт учётные данные от Facebook-аккаунтов.
  2. Wild & Exotic Animal Wallpaper (500 тыс. загрузок) — адрваре, выдающее себя за приложение “SIM Tool Kit“. Добавляет свой процесс в исключения режима сбережения заряда аккумулятора.
  3. ZodiHoroscope (500 тыс. загрузок) — также крадёт логины и пароли от Facebook, обманом заставляя жертву ввести их в специальную форму.
  4. PIP Camera 2022 (50 тыс. загрузок) — обещает эффекты для камеры, но тоже вытаскивает учётные данные.
  5. Magnifier Flashlight (10 тыс. загрузок) — адваре, демонстрирующее статичные баннеры и рекламу в видеоформате.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru